

Produkttour
In Opfield veröffentlichen Sie eine Anwendung, verbinden sie mit einer privaten Datenbank, prüfen ihren Zustand und vergeben Zugriffe in einem einzigen Produkt, ohne Skripte auf Servern. Jede Operation wird in ihrer Ressource, einem Task und im Audit-Log festgehalten.
Folgen Sie dem Weg der Anwendung
Abschnitt betitelt „Folgen Sie dem Weg der Anwendung“- Bereiten Sie Opfield vor und fügen Sie Ihren ersten Node hinzu.
- Führen Sie die Anwendung in Docker aus oder bauen Sie sie aus Git.
- Erstellen Sie eine Domain, ein TLS-Zertifikat und eine Route, um die Anwendung für Benutzer erreichbar zu machen.
- Erstellen Sie bei Bedarf eine verwaltete Datenbank und ein privates Binding.
- Geben Sie dem Team über Gruppen Zugriff und konfigurieren Sie Benachrichtigungen.
Für einen vollständigen ersten Start folgen Sie dem Ablauf Anwendung veröffentlichen. Wenn die Anwendung bereits eine Datenbank hat, fahren Sie mit dem Ablauf Private Datenbank fort.
Wo die Arbeit beginnt
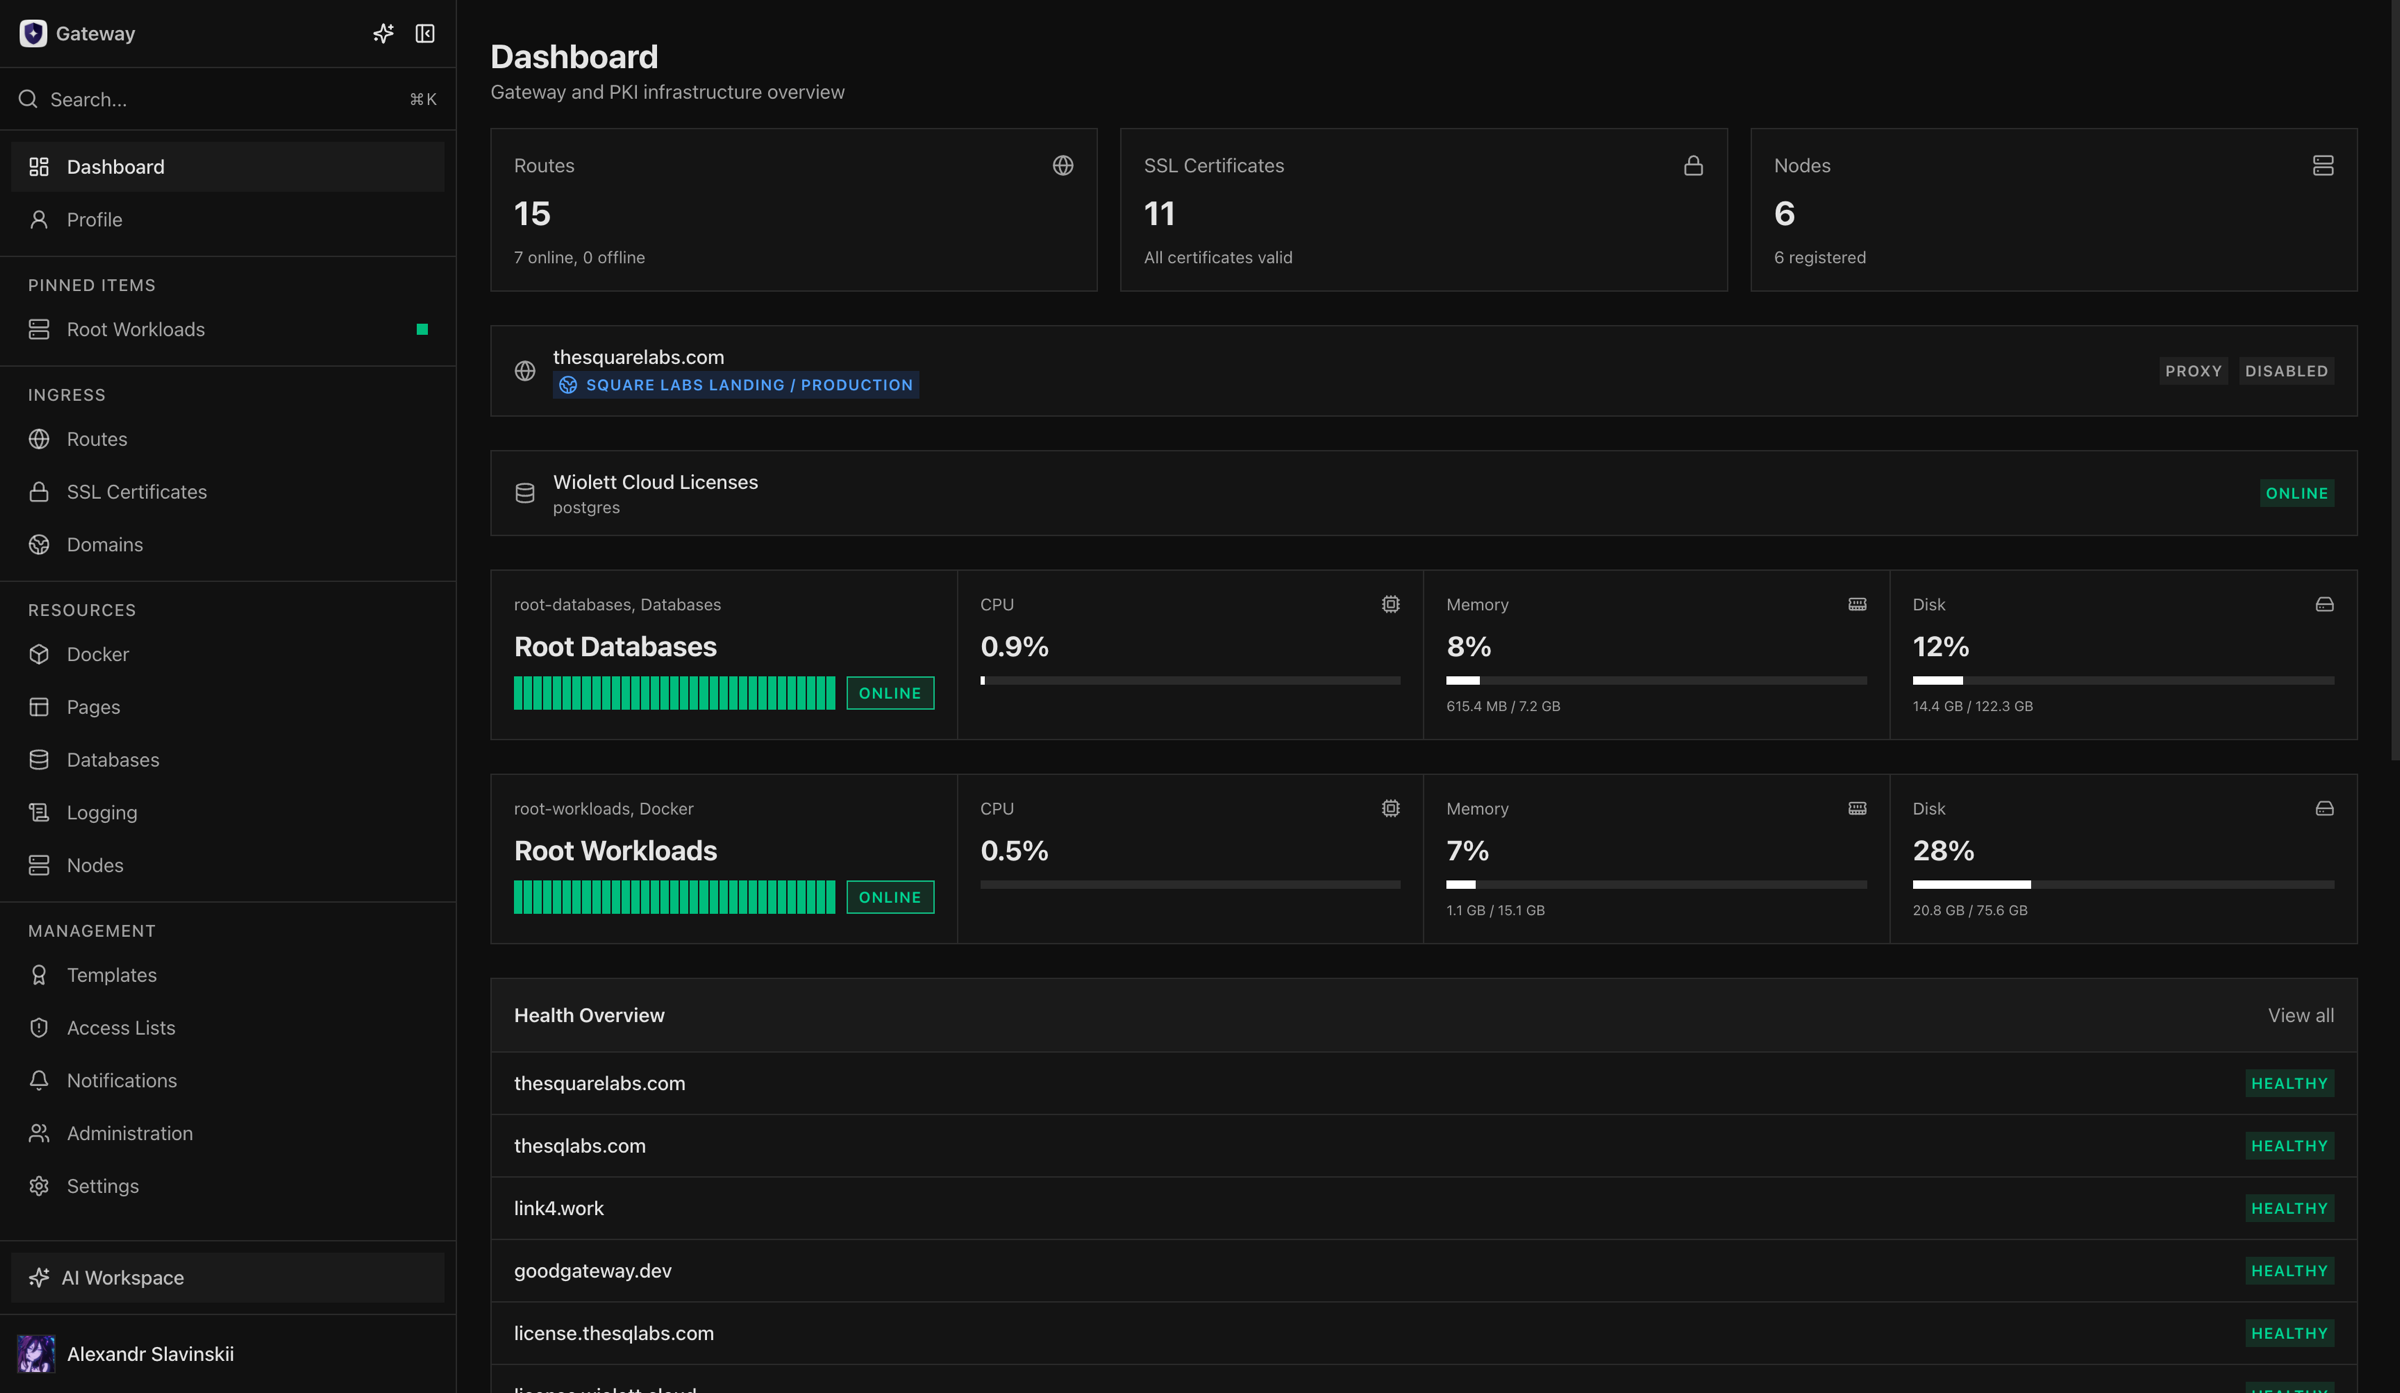
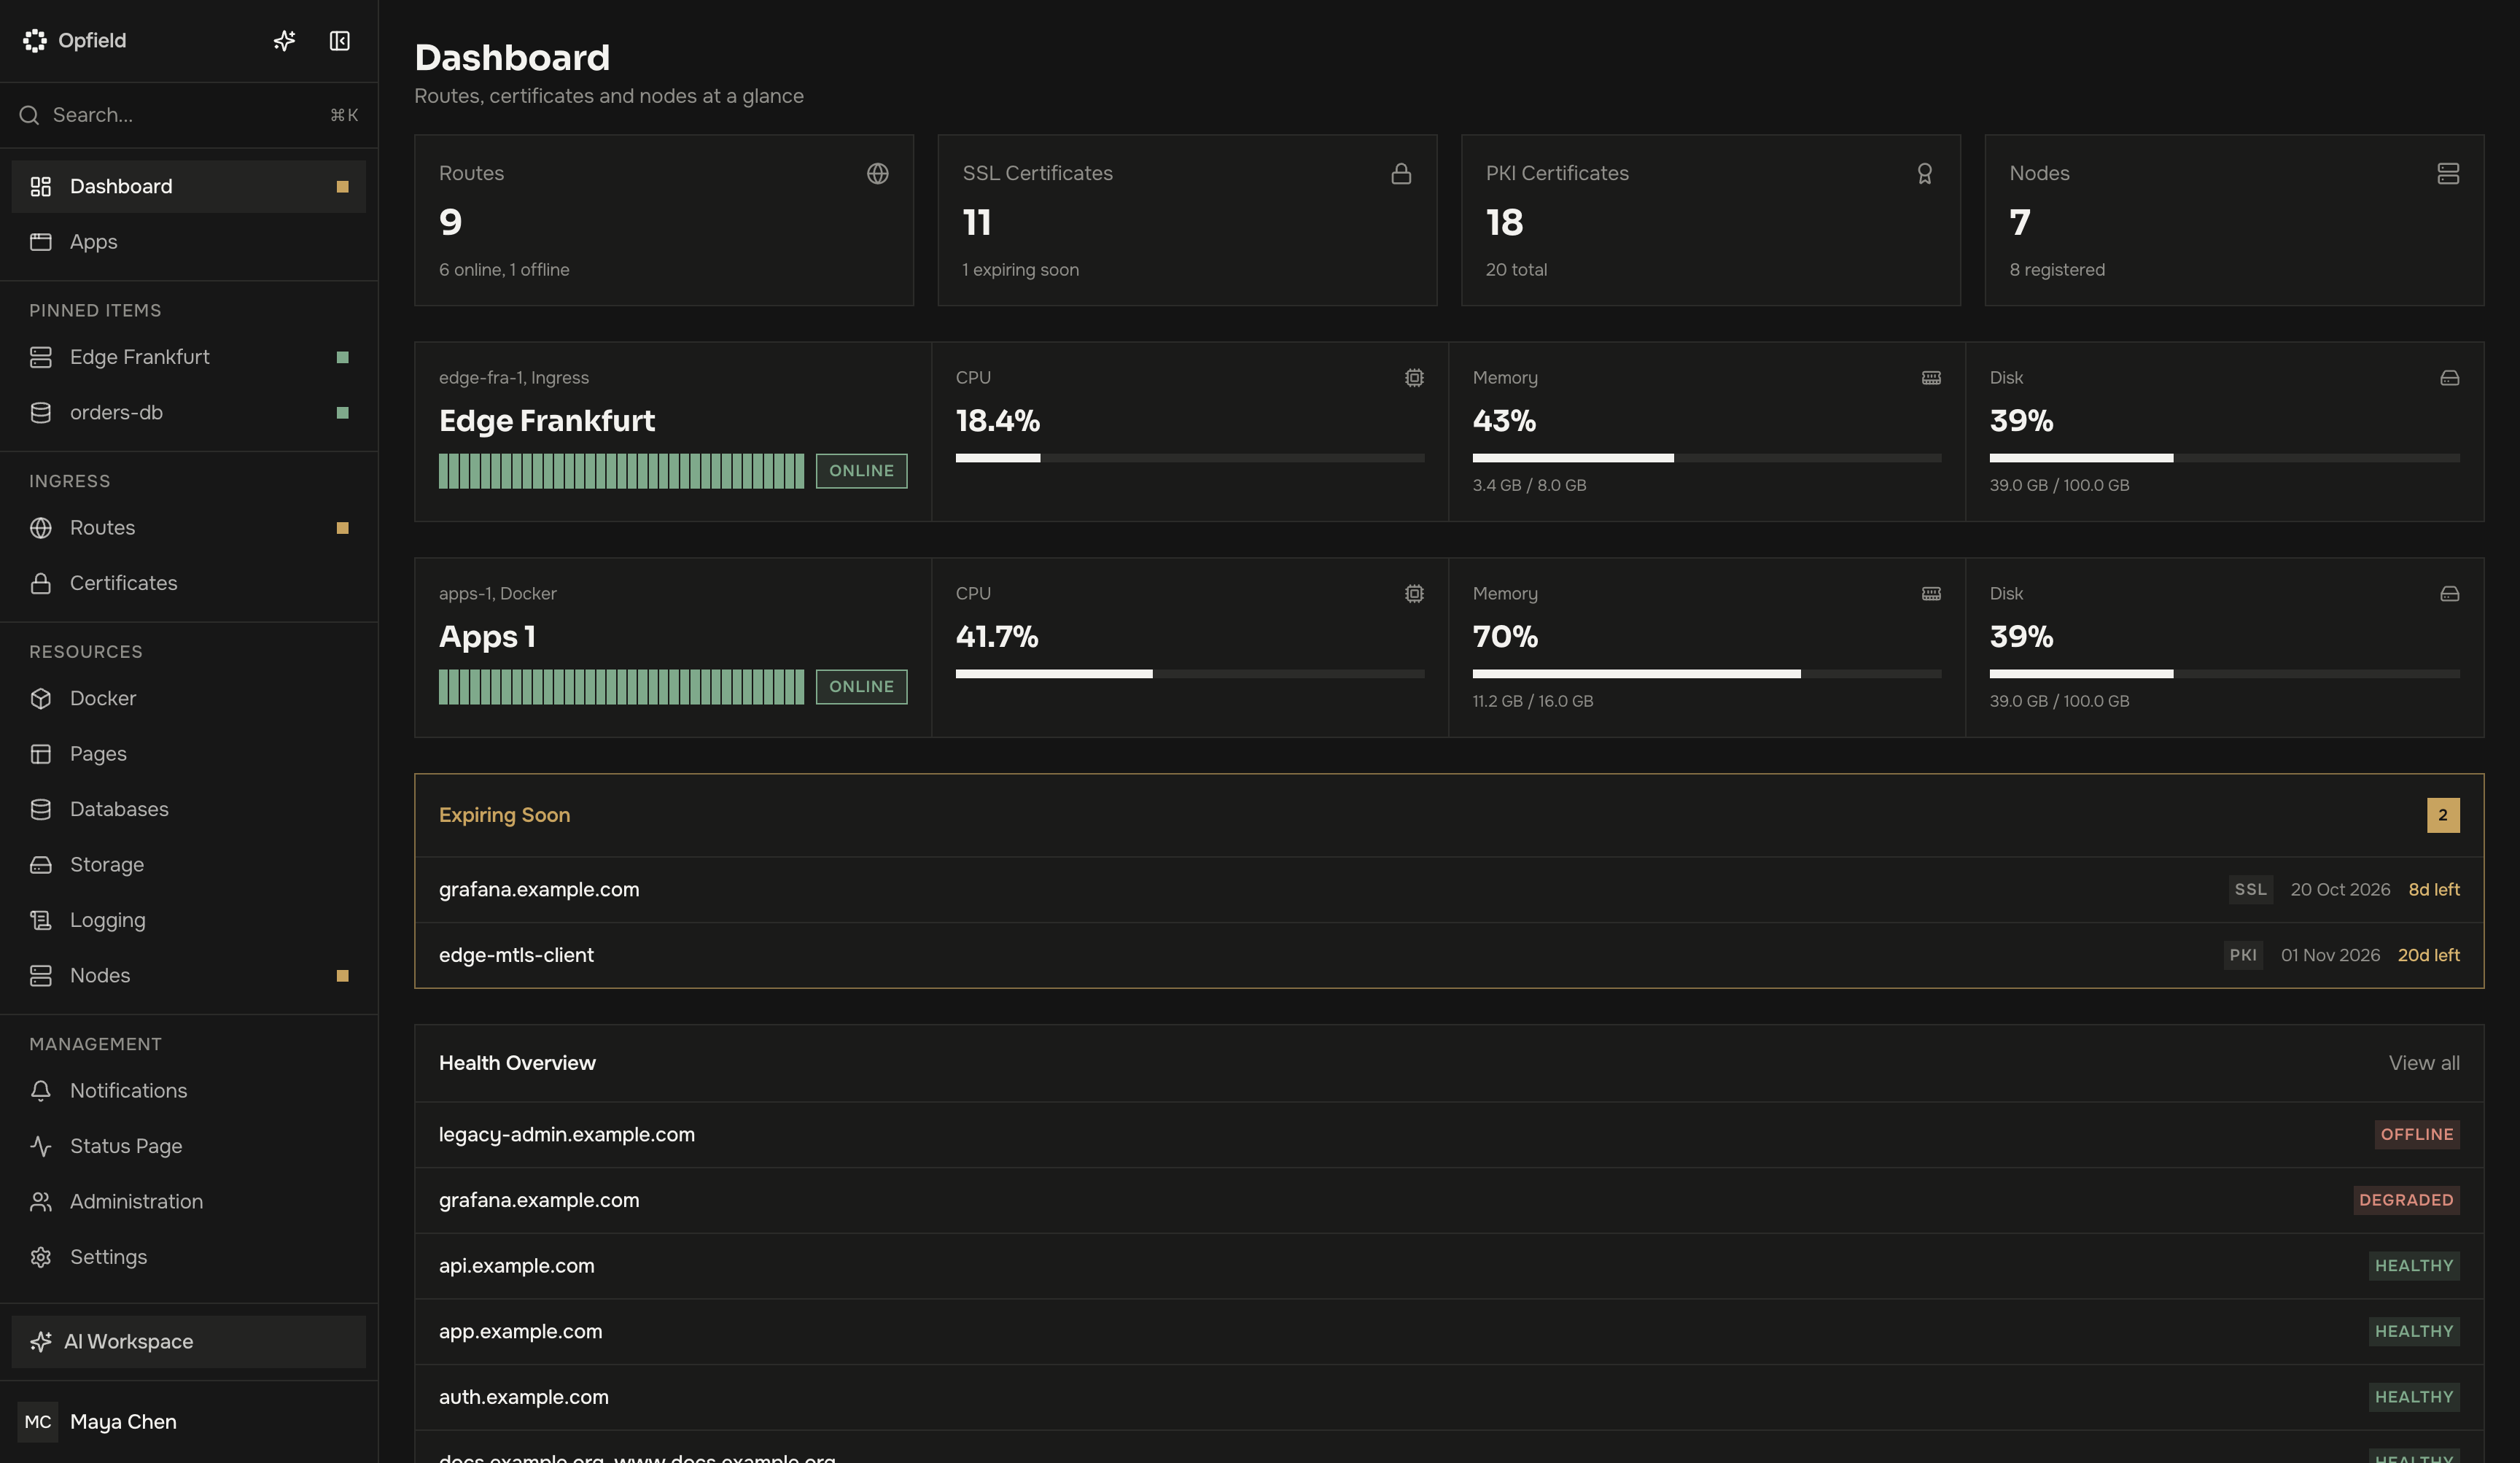
Abschnitt betitelt „Wo die Arbeit beginnt“Das Dashboard zeigt, ob die Infrastruktur Aufmerksamkeit braucht, indem es Warnungen, aktuelle Operationen und angeheftete Ressourcen sammelt. Öffnen Sie eine Warnung, um zum betreffenden Node, zur Route, zum Workload, zur Datenbank oder zum Task zu gelangen. Detaillierte Metriken und Logs bleiben bei der Ressource, die sie beschreiben.
Prüfen Sie das Ergebnis, nicht die Bestätigungsmeldung. Prüfen Sie bei einer Veröffentlichung die tatsächliche Antwort über die Domain; sehen Sie sich bei Docker den Zustand und die Logs des Workloads an; testen Sie bei einer Datenbank die Verbindung der Anwendung; prüfen Sie bei einer lang laufenden Operation den abschließenden Task und den tatsächlichen Zustand der Ressource.
Die zentralen Bereiche von Opfield
Abschnitt betitelt „Die zentralen Bereiche von Opfield“Die Seitenleiste gruppiert die Bereiche so wie die folgenden Abschnitte: zuerst Dashboard und Apps; Routes und Certificates unter Ingress; Docker, Pages, Databases, Storage, Logging und Nodes unter Resources; sowie Notifications, Status Page, Administration und Settings unter Management. Routes hat die Registerkarten Routes, Domains, Ingress Groups, Access Lists und Templates (nginx-Vorlagen). Certificates hat die Registerkarten SSL, Authorities, PKI Certificates und Templates (Zertifikatsvorlagen); die letzten drei erfordern die interne PKI. Profile öffnet sich über das Kontomenü unten in der Seitenleiste. Manche Einträge und Registerkarten erscheinen nur, wenn ihre Funktion aktiviert ist oder Sie sie verwenden dürfen.
Apps: ein Ort pro Anwendung
Abschnitt betitelt „Apps: ein Ort pro Anwendung“Eine App fasst die Container, Compose-Projekte, Datenbanken, Speicher, Routen und Pages einer Anwendung in Umgebungen wie production und staging zusammen. Ihre Seite zeigt den Zustand und die Alarme aller Bestandteile gemeinsam, legt die Variablen, Secrets und Nodes jeder Umgebung fest, übernimmt per Image-Digest, was in einer Umgebung läuft, in eine andere und kann die gesamte Anwendung auf einmal herunterfahren oder isolieren. Ressourcen innerhalb einer App verschwinden aus den normalen Listen, sodass diese Listen dem vorbehalten bleiben, was gemeinsam genutzt wird.
Ingress: Anwendungen sicher veröffentlichen
Abschnitt betitelt „Ingress: Anwendungen sicher veröffentlichen“Domains, TLS-Zertifikate und Routen sind getrennte Ressourcen. Sie können ein Zertifikat verlängern, ohne die Anwendung neu zu bauen, oder die Anwendung zurücksetzen, ohne DNS zu ändern. Eine Route verbindet eine Domain mit einer Anwendung und legt Zugriff, Wartung, Weiterleitung und Health-Richtlinien fest. Beginnen Sie mit Veröffentlichen über Domain, Route und TLS.
Docker: Anwendungen ausführen und aktualisieren
Abschnitt betitelt „Docker: Anwendungen ausführen und aktualisieren“Docker unterstützt eigenständige Container, Deployments mit Health Checks, Compose-Projekte, Images, Volumes, Netzwerke, Registries und Git-Builds. Wählen Sie einen Container für einen einfachen einzelnen Dienst, ein Deployment für einen kontrollierten Versionswechsel oder ein Compose-Projekt für eine Anwendung aus mehreren Diensten. Operationen werden als Tasks festgehalten: Wenn Sie die Seite verlieren, öffnen Sie den bestehenden Task, bevor Sie ein Duplikat starten.
Datenbanken: einer Anwendung genau den Zugriff geben, den sie braucht
Abschnitt betitelt „Datenbanken: einer Anwendung genau den Zugriff geben, den sie braucht“Opfield verbindet sich mit externen PostgreSQL-, Key-Value- (Redis-kompatiblen) und ClickHouse-Datenbanken und stellt verwaltete Datenbanken auf Nodes mit der passenden Rolle bereit. Eine externe Verbindung gibt Ihrem Team Zustand, Metriken, Explorer und Konsole für eine Datenbank, die anderswo betrieben wird; eine verwaltete Datenbank wird zusätzlich von Opfield bereitgestellt, in der Größe angepasst und an Workloads gebunden. Siehe Verwaltete und externe Datenbanken im Überblick. Eine verwaltete Datenbank ist standardmäßig privat. Die Anwendung erhält eine Binding-spezifische Identität statt der Zugangsdaten des Datenbankbesitzers. Das Entfernen des Bindings entzieht der Anwendung den Zugriff; das Löschen der Datenbank selbst entfernt Daten, legen Sie also zuerst Backup und Wiederherstellung fest. Datenbank-Backups schreiben native Backups in Speicherverbindungen oder verwalteten Objektspeicher, den ebenfalls ein Storage Node betreibt.
Pages: statische Websites mit einfachem Rollback veröffentlichen
Abschnitt betitelt „Pages: statische Websites mit einfachem Rollback veröffentlichen“Pages speichert unveränderliche Deployments statischer Websites. Ein Tag bestimmt, welches Deployment Benutzer sehen, sodass ein Rollback bedeutet, den Tag auf eine zuvor geprüfte Version zu verschieben, statt Dateien auf einem Server zu ändern. Der Pages-Ablauf führt Sie von einem Artefakt bis zu einer öffentlichen Domain.
Nodes und Observability: auf bestätigten Zustand vertrauen
Abschnitt betitelt „Nodes und Observability: auf bestätigten Zustand vertrauen“Nodes sind registrierte Linux-Hosts mit Rollen wie Ingress, Docker, Storage, Build Worker, Monitoring oder Relay. Sie bauen eine authentifizierte Verbindung zu Opfield auf und melden ihre tatsächliche Version, ihre Fähigkeiten und ihren Zustand. Metriken und Logs erklären Probleme, Benachrichtigungen erreichen das richtige Team, und der Audit-Verlauf zeigt, wer die Konfiguration geändert hat.
Zugriff und Administration
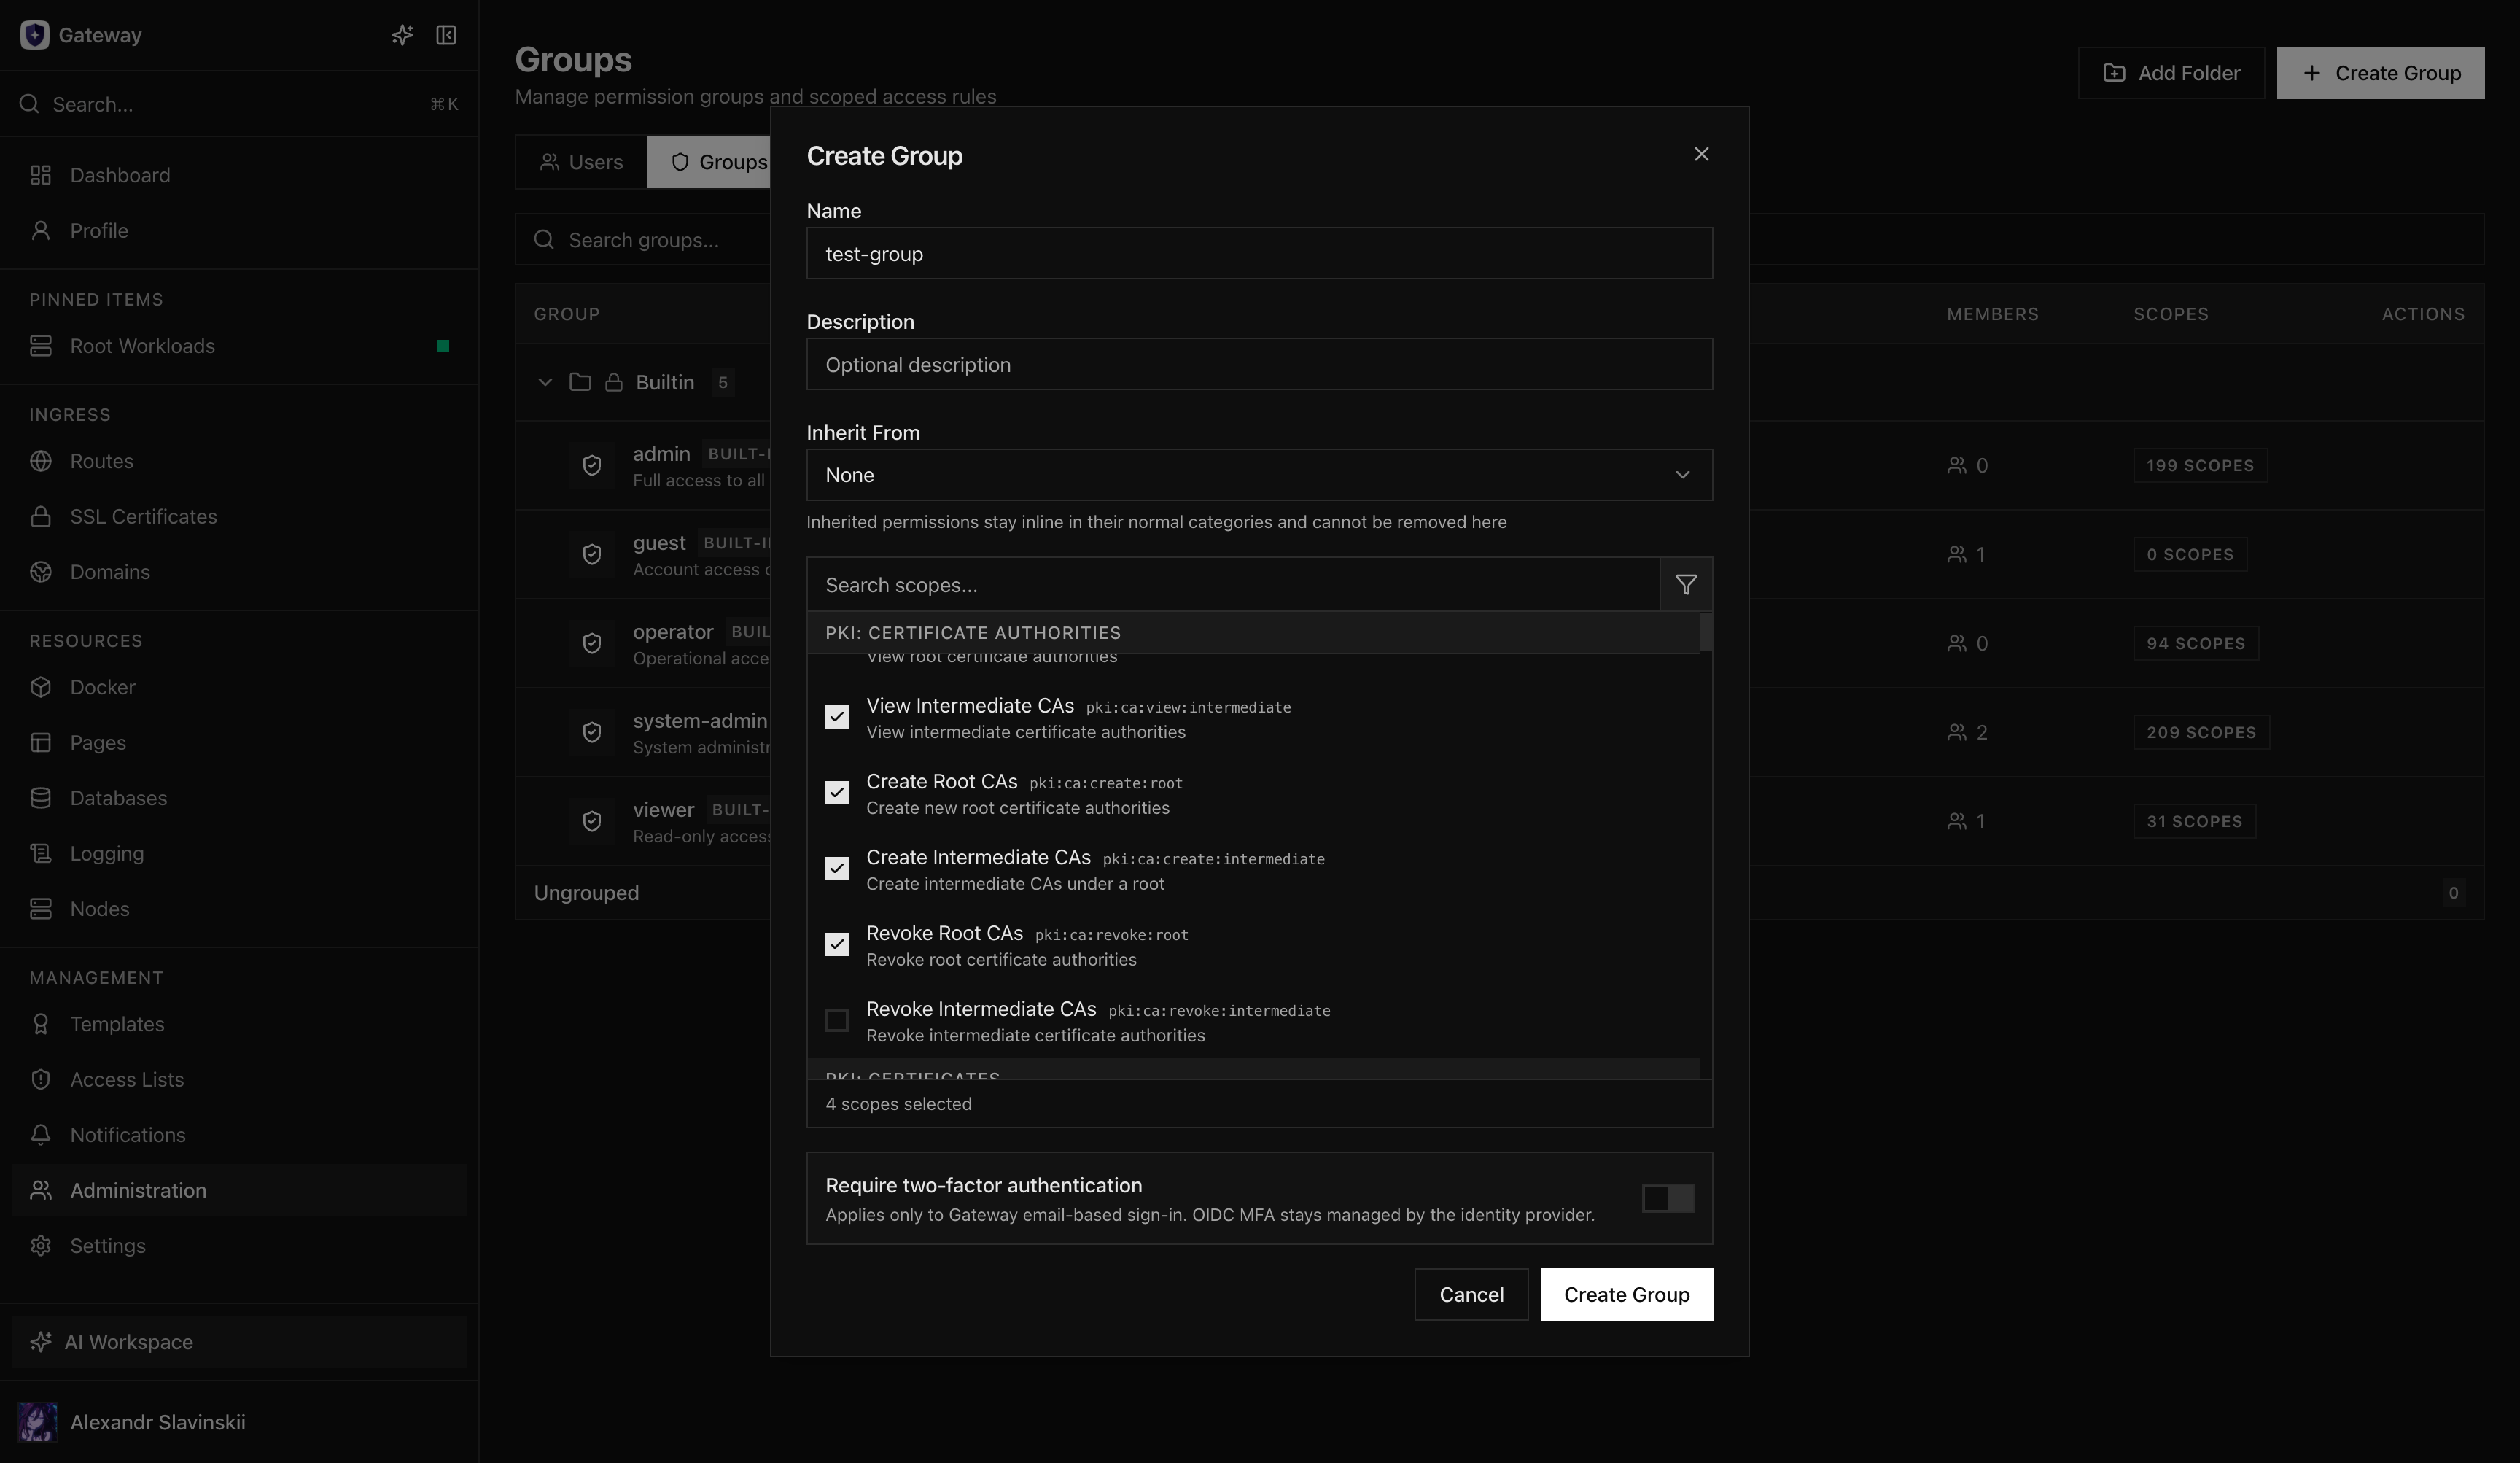
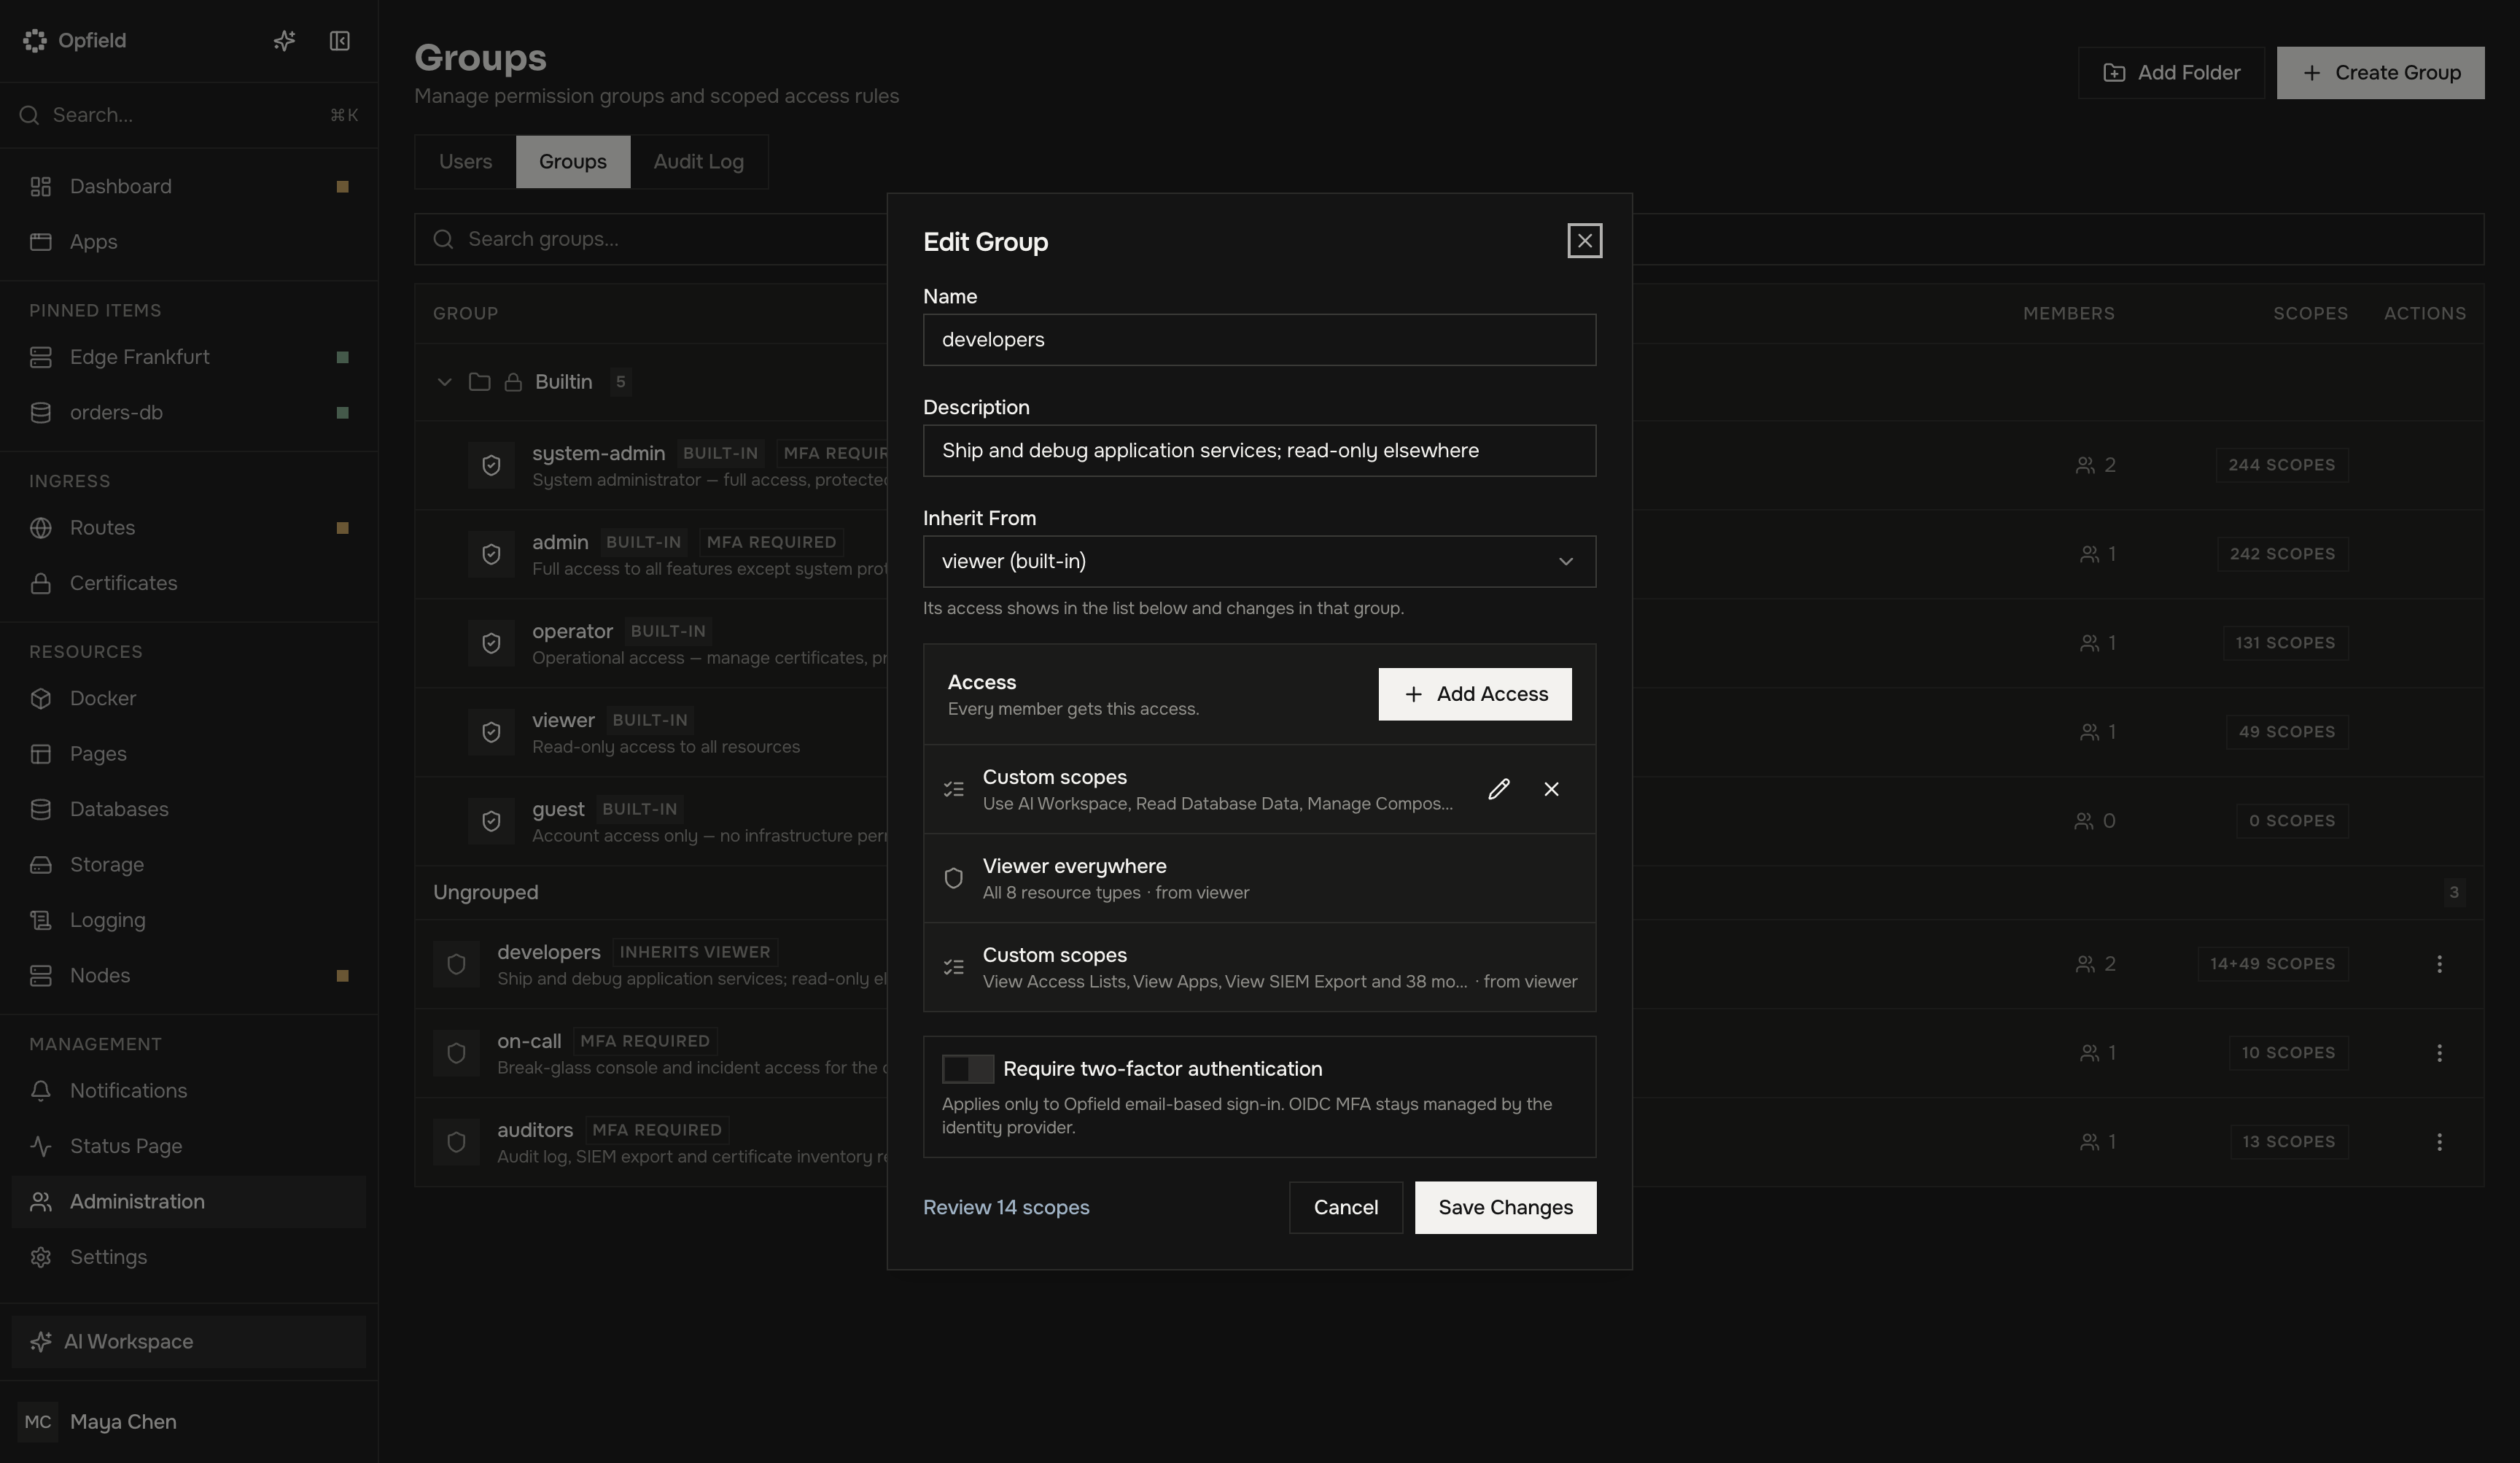
Abschnitt betitelt „Zugriff und Administration“Benutzer, Gruppen, Ressourcen-Scopes, Authentifizierungsmethoden, API-Tokens, OAuth-Clients, Integrationen, Lizenzierung und Updates werden zentral verwaltet. Berechtigungen lassen sich auf eine bestimmte Route, einen Node, einen Workload oder eine Datenbank beschränken, statt Zugriff auf einen ganzen Bereich von Opfield zu gewähren.
Legen Sie Gruppen entlang der Aufgabenbereiche an, bevor Sie ein größeres Team einladen, und bewahren Sie einen separat kontrollierten Wiederherstellungsweg für die Systemadministration. Das Benutzerprofil enthält persönliche Einstellungen, aktive Autorisierungen und, falls aktiviert, die Nutzung von Opfield Inference.
KI und programmatischer Betrieb
Abschnitt betitelt „KI und programmatischer Betrieb“AI Workspace liest die Dokumentation, bereitet Pläne vor und führt Operationen im Rahmen der Berechtigungen und des Freigabemodus des Benutzers aus. Es hat keinen eigenen Zugriff. Die Operations Console, die REST API, OAuth-Clients und Remote-MCP stellen dieselben Ressourcen bereit und wenden dieselben Berechtigungs-, Tarif- und Audit-Prüfungen an wie die Oberfläche.
Opfield Inference ist eine separate Datenebene mit eigenen gwi_-Tokens, Anbietern, Nutzungserfassung und Regeln für den Modellzugriff. Das Aktivieren von AI Workspace oder MCP gewährt nicht automatisch Zugriff auf jedes Modell oder jede Infrastrukturaktion.
Was bei Ihnen bleibt
Abschnitt betitelt „Was bei Ihnen bleibt“Opfield betreibt die Ressourcen, die Sie ihm übergeben, und hält jede Änderung an ihnen fest. Ihre Server und deren Betriebssystem, der Netzwerkperimeter, Konten bei DNS- und Hosting-Anbietern, Quell-Repositories und externe Backup-Ziele bleiben bei Ihnen. Arbeiten Sie vor einem Produktionsstart die Checkliste für die Produktionsreife durch und halten Sie das Incident-Runbook griffbereit.