

SSL-Zertifikate
Opfield unterstützt ACME-Zertifikate, hochgeladene Zertifikate und Zertifikate, die aus der internen PKI verknüpft werden. ACME kann HTTP-01 oder DNS-01 verwenden. Hochgeladenes Material sollte die vollständige Kette und den passenden privaten Schlüssel enthalten.
Geben Sie jeder öffentlichen Route ein Zertifikat mit einem bekannten Verantwortlichen, einer Verlängerungsmethode und einem getesteten Austauschweg. Opfield stellt ACME- und Zertifikate der internen PKI aus und verlängert sie, verfolgt, welche Routen jedes Zertifikat verwenden, und verteilt sie an die Ingress Nodes, die sie benötigen. Die Kontrolle über Domains, externes DNS, die Freigabe von Zertifikatsnamen und die Reaktion auf einen kompromittierten Schlüssel bleiben bei Ihnen.
Wählen Sie die Automatisierung, wenn Opfield die Kontrolle über die Domain zuverlässig nachweisen kann. Wählen Sie den Upload, wenn eine externe Zertifizierungsstelle oder ein Unternehmensprozess für die Ausstellung zuständig ist. In beiden Fällen bedeutet Erfolg, dass ein externer Client auf jeder betroffenen Route den erwarteten Hostnamen und die erwartete Kette validiert; ein als Active gekennzeichnetes Zertifikat, das weder angehängt noch ausgeliefert wird, ist kein abgeschlossener Rollout.
Hängen Sie Zertifikate an Routen, statt Dateien manuell auf nginx-Hosts zu kopieren. Opfield verteilt Replikate nur dorthin, wo aktivierte TLS-Routen sie verwenden. Überwachen Sie Ablauf und Verlängerungsstatus und testen Sie die Verlängerung, bevor die verbleibende Laufzeit betrieblich dringend wird.
Prüfen Sie bei HTTP-01-Fehlern die Platzierung der Domain, den öffentlichen Port 80, DNS und das Routing der Challenge. Prüfen Sie bei hochgeladenen Zertifikaten die Abdeckung des Hostnamens, die Reihenfolge der Kette, die Übereinstimmung des Schlüssels und die unterstützte Kodierung.
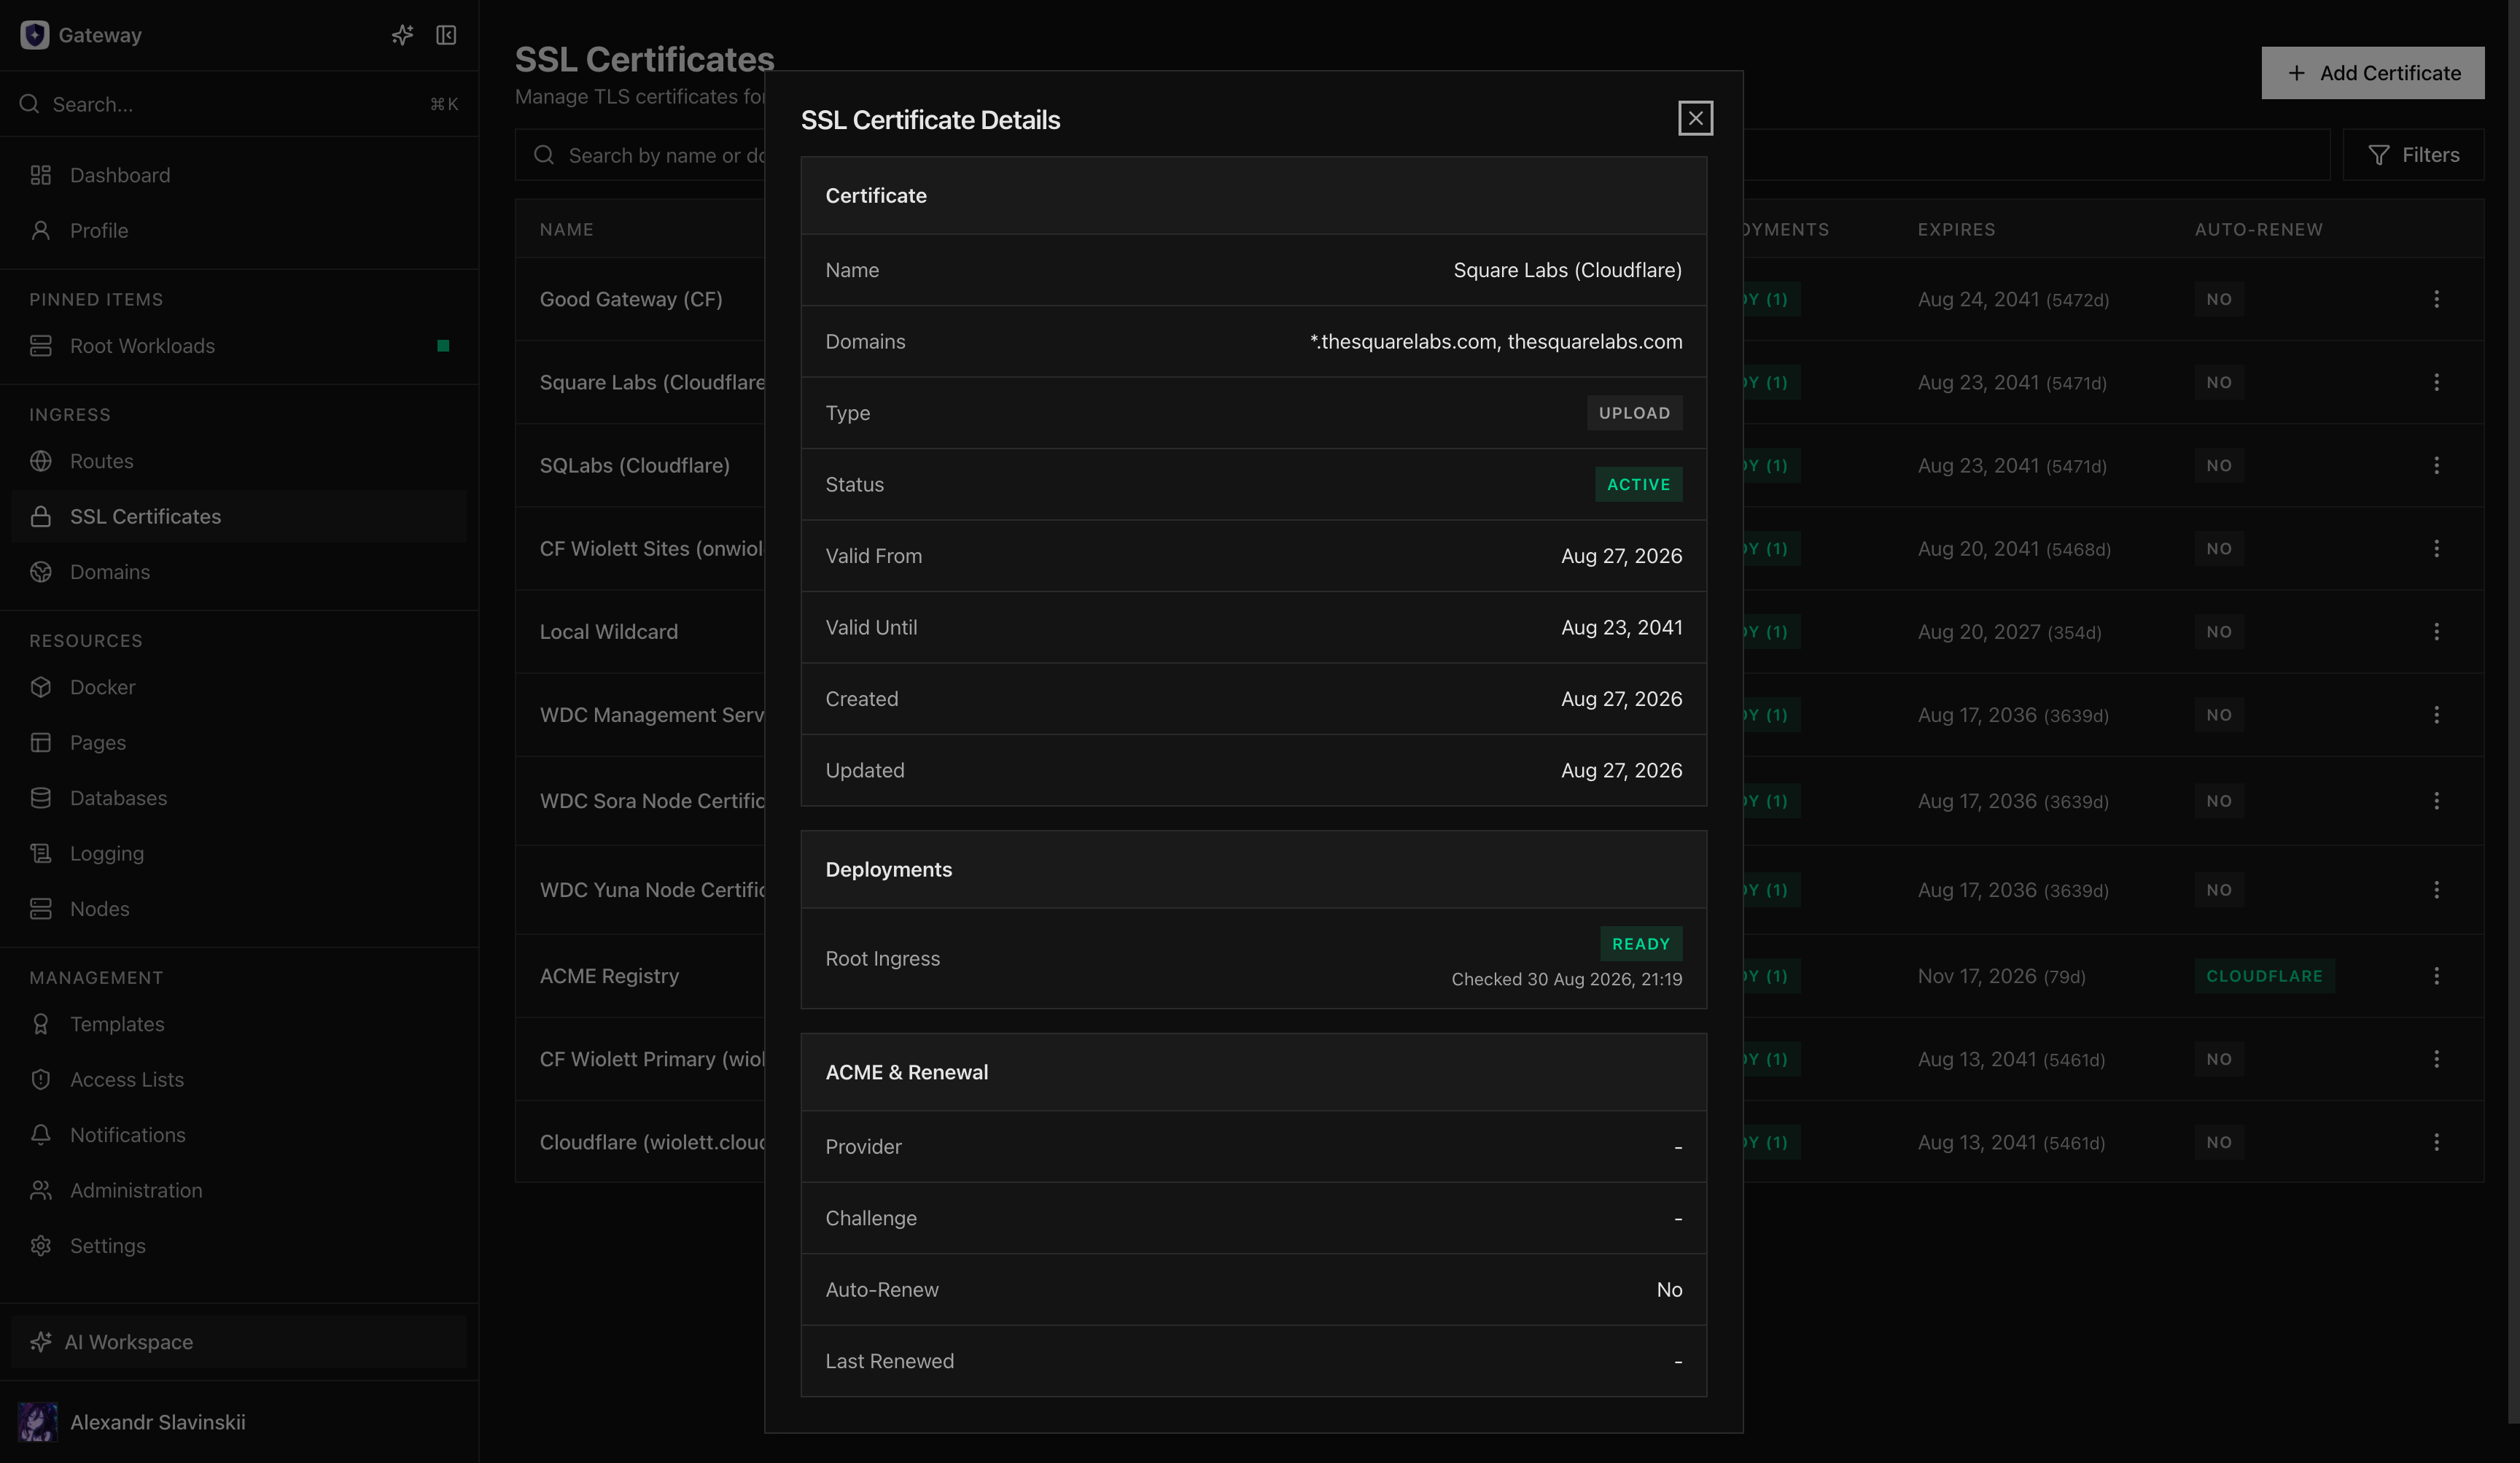
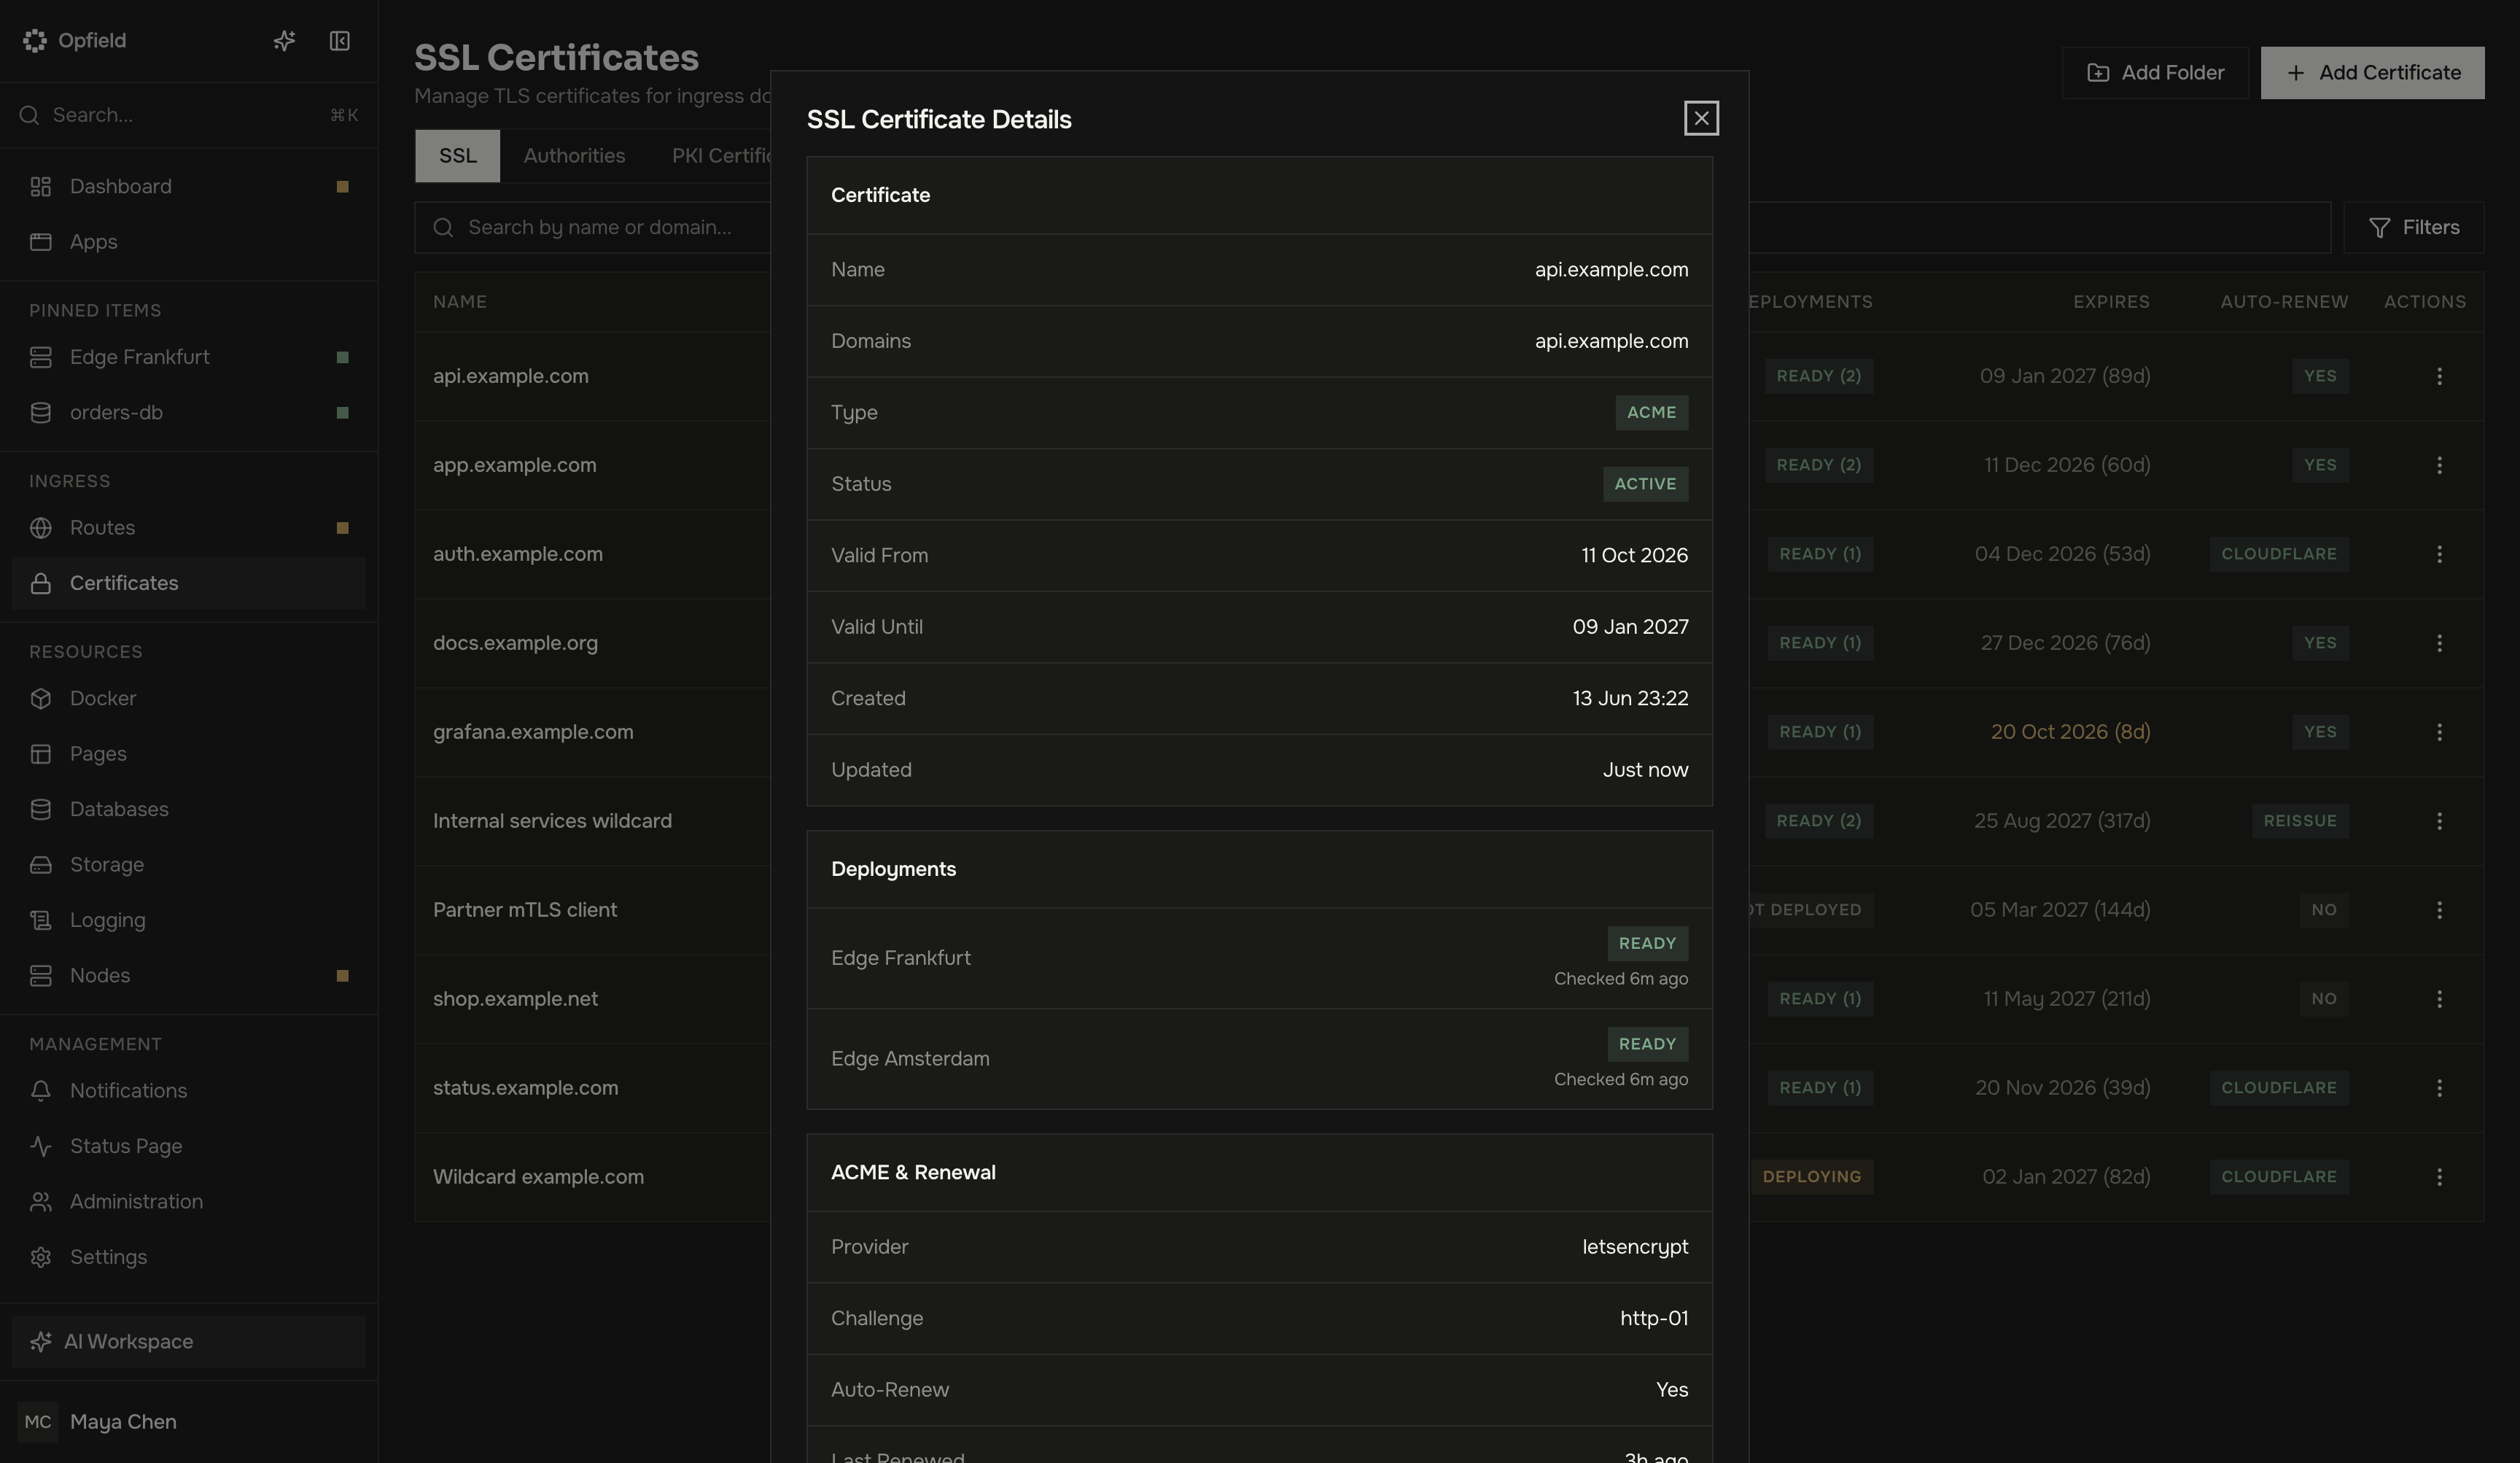
Den Weg zum Zertifikat wählen
Abschnitt betitelt „Den Weg zum Zertifikat wählen“- Verwenden Sie HTTP-01, wenn der Hostname bereits auf den zugewiesenen Ingress Node aufgelöst wird und der öffentliche Port 80 erreichbar ist.
- Verwenden Sie DNS-01, wenn Wildcard-Namen erforderlich sind oder die HTTP-Validierung nicht praktikabel ist. Konfigurieren Sie einen unterstützten DNS-Connector mit dem kleinsten Zonen-Geltungsbereich.
- Verwenden Sie Upload für Zertifikate, die außerhalb von Opfield ausgestellt wurden. Laden Sie den privaten Schlüssel, das Leaf-Zertifikat und die benötigten Zwischenzertifikate als eine zusammenhängende Kette hoch.
- Verwenden Sie Internal CA, um ein von der internen PKI von Opfield ausgestelltes Zertifikat zu verknüpfen, für Dienste, deren Clients Ihrer privaten CA vertrauen.
Bestätigen Sie vor der Ausstellung, dass die Domain existiert, ihre Platzierung endgültig ist und die angeforderten Namen genau den vorgesehenen Routen entsprechen. Die Zertifikatsausstellung repariert weder falsches DNS noch eine falsche Routenplatzierung.
Entscheidungen zu Zuständigkeit und Risiko
Abschnitt betitelt „Entscheidungen zu Zuständigkeit und Risiko“Bestimmen Sie einen Verantwortlichen für Verlängerungsfehler und ein Eskalationsfenster, das kürzer ist als die verbleibende Laufzeit des Zertifikats. Prüfen Sie Wildcard-Anfragen sorgfältig: Sie verringern betriebliche Wiederholungen, vergrößern aber die Auswirkungen einer Kompromittierung eines privaten Schlüssels. Geben Sie DNS-Connectoren nur die Zonenberechtigungen, die für Challenge-Einträge nötig sind, und halten Sie hochgeladene private Schlüssel aus Tickets, Chats, Repositories und lokalen Notizen der Operatoren heraus.
Prüfen Sie vor der Änderung eines Zertifikats, das von mehreren Routen gemeinsam genutzt wird, jede Verteilungsbeziehung, die Opfield anzeigt. Entscheiden Sie, ob die Änderung eine routinemäßige Verlängerung, eine geplante Migration der Zertifizierungsstelle oder eine Notfallrotation des Schlüssels ist; jede hat andere Anforderungen an Kommunikation und Rollback.
Ausstellen und anhängen
Abschnitt betitelt „Ausstellen und anhängen“- Öffnen Sie Certificates (die Registerkarte SSL) und wählen Sie Add Certificate.
- Wählen Sie Let’s Encrypt, Upload oder Internal CA und geben Sie die benötigten Namen bzw. das benötigte Material an.
- Warten Sie, bis Validierung und Ausstellung abgeschlossen sind.
- Öffnen Sie jede abhängige Route und wählen Sie das Zertifikat.
- Aktivieren Sie TLS und wenden Sie die Route an.
- Warten Sie auf die Verteilung an den zugewiesenen Ingress Node.
- Prüfen Sie von einem externen Client aus die öffentliche Kette, den Hostnamen, das Protokoll und den Ablauf.
Opfield verteilt privates Schlüsselmaterial nur an Nodes, die es aktuell benötigen. Kopieren Sie keine verwalteten Zertifikatsdateien zwischen nginx-Hosts; manuelle Kopien entziehen sich der Beziehungsverfolgung, Rotation und Bereinigung.
Verlängerung und Rotation
Abschnitt betitelt „Verlängerung und Rotation“Überwachen Sie die verbleibende Laufzeit und den letzten Verlängerungsversuch. Testen Sie die Zugangsdaten des DNS-Connectors und die Erreichbarkeit der HTTP-Challenge, bevor der Ablauf dringend wird. Erstellen oder aktualisieren Sie bei hochgeladenem Material das verwaltete Zertifikat über Opfield und prüfen Sie nach dem Austausch jede angehängte Route.
Die Änderung eines Zertifikats kann mehrere Routen betreffen. Prüfen Sie vor der Rotation die Beziehungen, bewahren Sie das vorherige Material auf, bis die externe Prüfung erfolgreich ist, und vermeiden Sie es, den Austausch eines Zertifikats mit unabhängigen Ingress-Änderungen zu kombinieren.
Die Erfolgskriterien für eine Verlängerung sind: Das neue Gültigkeitsfenster ist sichtbar, Opfield meldet die erfolgreiche Verteilung an jeden benötigten Ingress Node, öffentliche Clients erhalten die neue Kette, und keine Route fällt auf ein Standard- oder veraltetes Zertifikat zurück. Bewahren Sie das vorherige Zertifikat nur so lange auf, wie Richtlinie und Rollback bei Vorfällen es erfordern; lassen Sie abgelaufenes privates Schlüsselmaterial nicht breit zugänglich.
Zertifikate der internen PKI
Abschnitt betitelt „Zertifikate der internen PKI“Ein verknüpftes Zertifikat der internen PKI wird automatisch neu ausgestellt, täglich geprüft, wenn zwei Drittel seiner Laufzeit verstrichen sind oder 30 Tage oder weniger verbleiben. Das neue Zertifikat stammt von derselben CA und Vorlage mit demselben Subject, denselben Namen, demselben Schlüsselalgorithmus und derselben Laufzeit – bei Bedarf endend mit der CA –, und Opfield verteilt es an jede Route, die es verwendet. Das gilt auch für Zertifikate, auf die eine Route direkt verweist.
- Die automatische Neuausstellung funktioniert nur, wenn Opfield den privaten Schlüssel hält. Das Verknüpfen eines solchen Zertifikats schaltet sie ein; aus einem CSR signierte Zertifikate werden nie neu ausgestellt, und ihr Ablaufalarm weist darauf hin.
- Das vorherige Zertifikat wird nicht widerrufen, weil eine exportierte Kopie noch in Verwendung sein kann; sein Ablaufalarm vermerkt, dass ein neueres Zertifikat existiert.
- Die Spalte Auto-Renew zeigt Reissue bei Zertifikaten mit automatischer Neuausstellung. Renew im Zeilenmenü stellt sofort neu aus; das erfordert
ssl:cert:issueauf dem SSL-Zertifikat undpki:cert:issueauf der CA. Disable Auto-Renew schaltet die automatische Neuausstellung aus, und das Zertifikat behält dann sein aktuelles Material; Enable Automatic Reissue schaltet sie wieder ein. - Eine fehlgeschlagene Neuausstellung wird am Zertifikat angezeigt und löst einen Alarm pro Tag aus.
Details für Betreiber: Fehlerbehandlung
Abschnitt betitelt „Details für Betreiber: Fehlerbehandlung“- HTTP-01-Timeout: Prüfen Sie öffentliches DNS, Port 80, Platzierung der Domain und Routing der Challenge.
- DNS-01-Fehler: Prüfen Sie die Autorisierung des Connectors, die Auswahl von Konto bzw. Zone, die Propagierung und veraltete Challenge-Einträge.
- Schlüssel passt nicht: Bestätigen Sie, dass der hochgeladene private Schlüssel zum Leaf-Zertifikat gehört.
- Unvollständige Kette: Nehmen Sie Zwischenzertifikate in der Reihenfolge der Aussteller auf und schließen Sie unbeteiligte Root-Zertifikate aus.
- Nicht verteilt: Bestätigen Sie, dass eine aktivierte TLS-Route auf diesem Node tatsächlich auf das Zertifikat verweist.
Löschen Sie ein Zertifikat erst, nachdem alle Routen gelöst sind und ein Ersatz extern geprüft wurde. Opfield verweigert das Löschen eines Zertifikats, das eine Route oder das Wildcard-Profil von Pages noch verwendet, mit 409 CERT_IN_USE, auch wenn eine Route während des Löschens daran angehängt wird. Bewahren Sie exportiertes Material gemäß der Richtlinie Ihrer Organisation zur Schlüsselaufbewahrung auf.
Könnte ein Schlüssel kompromittiert sein, behandeln Sie den Austausch als Vorfall und nicht als gewöhnliche Verlängerung. Stellen Sie ein neues Schlüsselpaar aus, aktualisieren Sie alle abhängigen Routen, prüfen Sie extern, widerrufen Sie das alte Zertifikat, wo die Zertifizierungsstelle einen Widerruf unterstützt, und halten Sie die betroffenen Namen und den Offenlegungszeitraum fest. Ein Rollback darf niemals ein Zertifikat wiederherstellen, dessen privater Schlüssel vermutlich kompromittiert ist.