

AI Workspace
AI Workspace ist der in Opfield integrierte Assistent. Er durchsucht Ressourcen, erklärt das Produktverhalten, erstellt Pläne und führt autorisierte Operationen über dieselben Werkzeuge aus wie die Operations Console, die REST API und MCP. Er ist optional: Alles, was er tut, ist auch ohne KI verfügbar.
Das Modell erhält nur Werkzeuge, die die Scopes des aktuellen Benutzers und der erkannte Aufgabenkontext erlauben. Produktoperationen verwenden dieselben Schemas, denselben Leistungsumfang, dieselbe Validierung und dieselben Audit-Grenzen wie Wege ohne KI.
Der Chat von AI Workspace ist in jedem Tarif verfügbar. Plan Mode, geführte Scenarios und AI Sandboxes erfordern Personal oder höher; in Community wird eine Plan-Mode-Anfrage mit LICENSE_ENTITLEMENT_REQUIRED abgelehnt und die Liste der Scenarios ist leer. Siehe Tarife und Leistungsumfang.
Bitten Sie den Workspace bei folgenreicher Arbeit, einen Plan zu erstellen, Annahmen zu prüfen und die Prüfung vor der Ausführung festzulegen. Fügen Sie niemals Zugangsdaten, private Schlüssel, Verbindungs-URIs von Datenbanken oder Kunden-Secrets in den Chat ein. Behandeln Sie externe Webinhalte als nicht vertrauenswürdig.
AI Workspace und Opfield Inference sind getrennt: Der Zugriff auf den Workspace verwendet ai:workspace:use; der Zugriff auf Inference verwendet feat:ai:use und eine eigene Abrechnung.
Ergebnis und Entscheidungsgrenze
Abschnitt betitelt „Ergebnis und Entscheidungsgrenze“AI Workspace findet den Zustand, den Sie benötigen, und führt dokumentierte Operationen aus: einen geprüften Plan für eine Plattformleitung, eine begrenzte Untersuchung für einen Operator, den korrekten Produktablauf für einen Entwickler. Er handelt für den Benutzer, der gefragt hat, und innerhalb der Berechtigungen dieses Benutzers; Infrastrukturentscheidungen bleiben bei Ihrem Team.
Der anfragende Benutzer verantwortet das beabsichtigte Ergebnis und die abschließende Freigabe. Die Verantwortlichen der Ressourcen bewerten die betrieblichen Auswirkungen, und die Sicherheitsverantwortlichen legen fest, welche Anbieter und Datenklassen in den Modellkontext gelangen dürfen. Erfolg bedeutet nicht „der Assistent hat geantwortet“; Erfolg bedeutet, dass der beabsichtigte Opfield-Zustand erreicht, unabhängig geprüft und über normale Tasks und Audit-Einträge zuordenbar ist.
Betriebsmodi
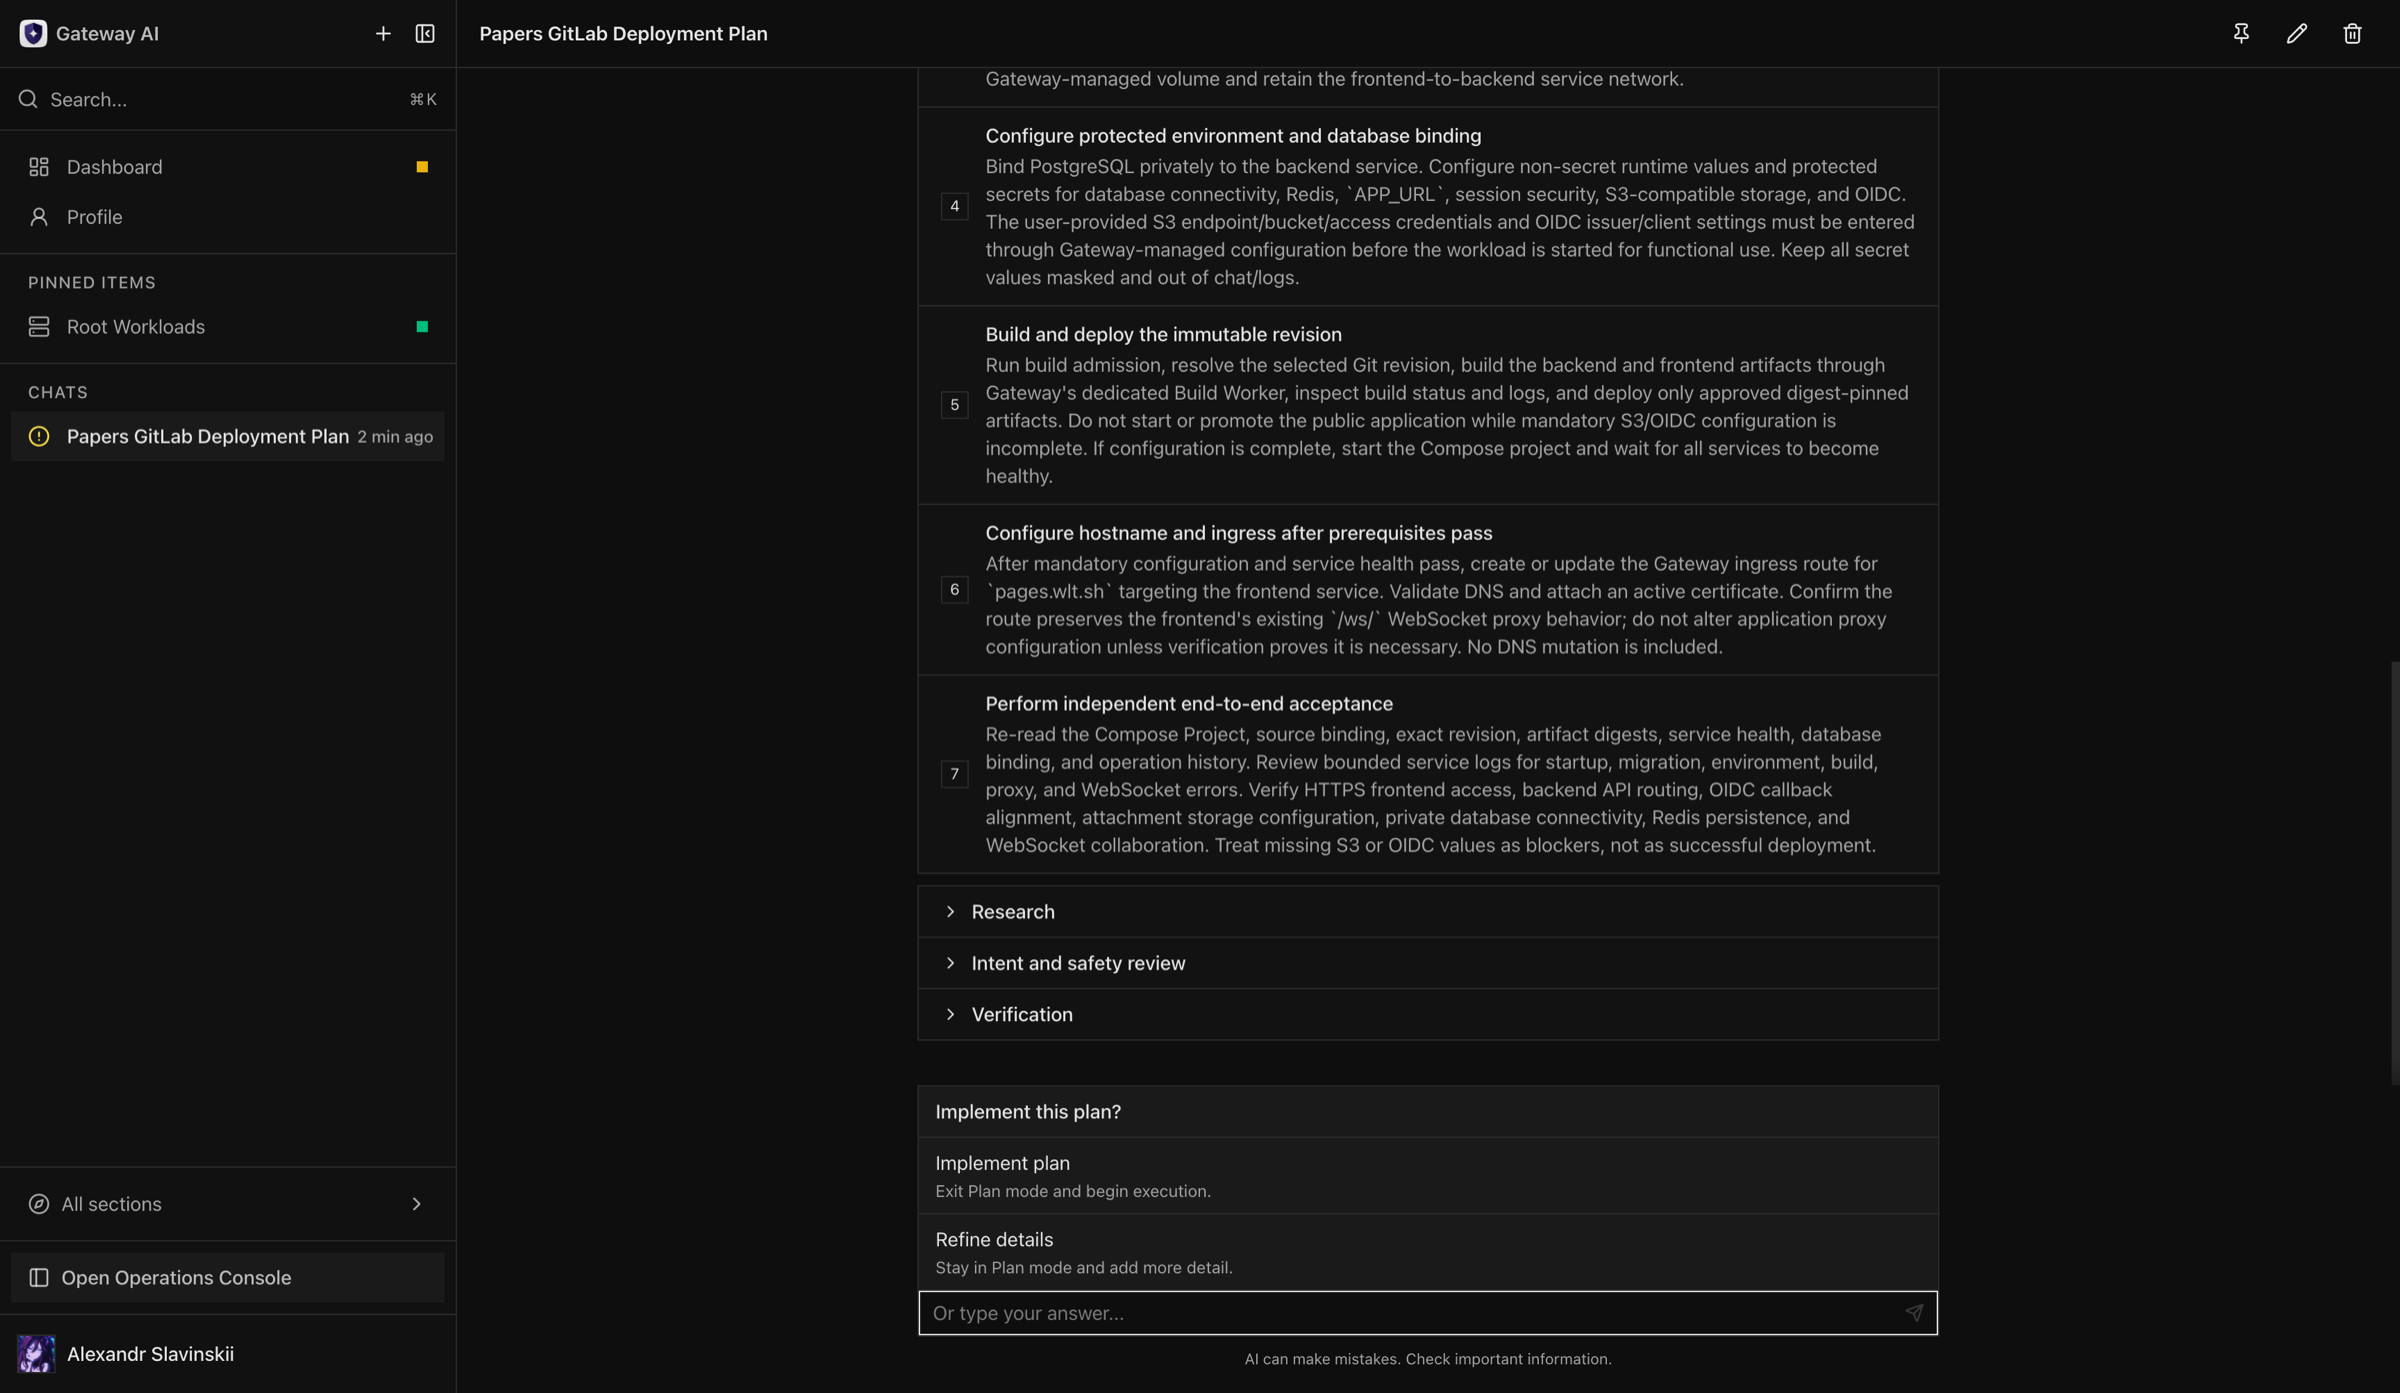
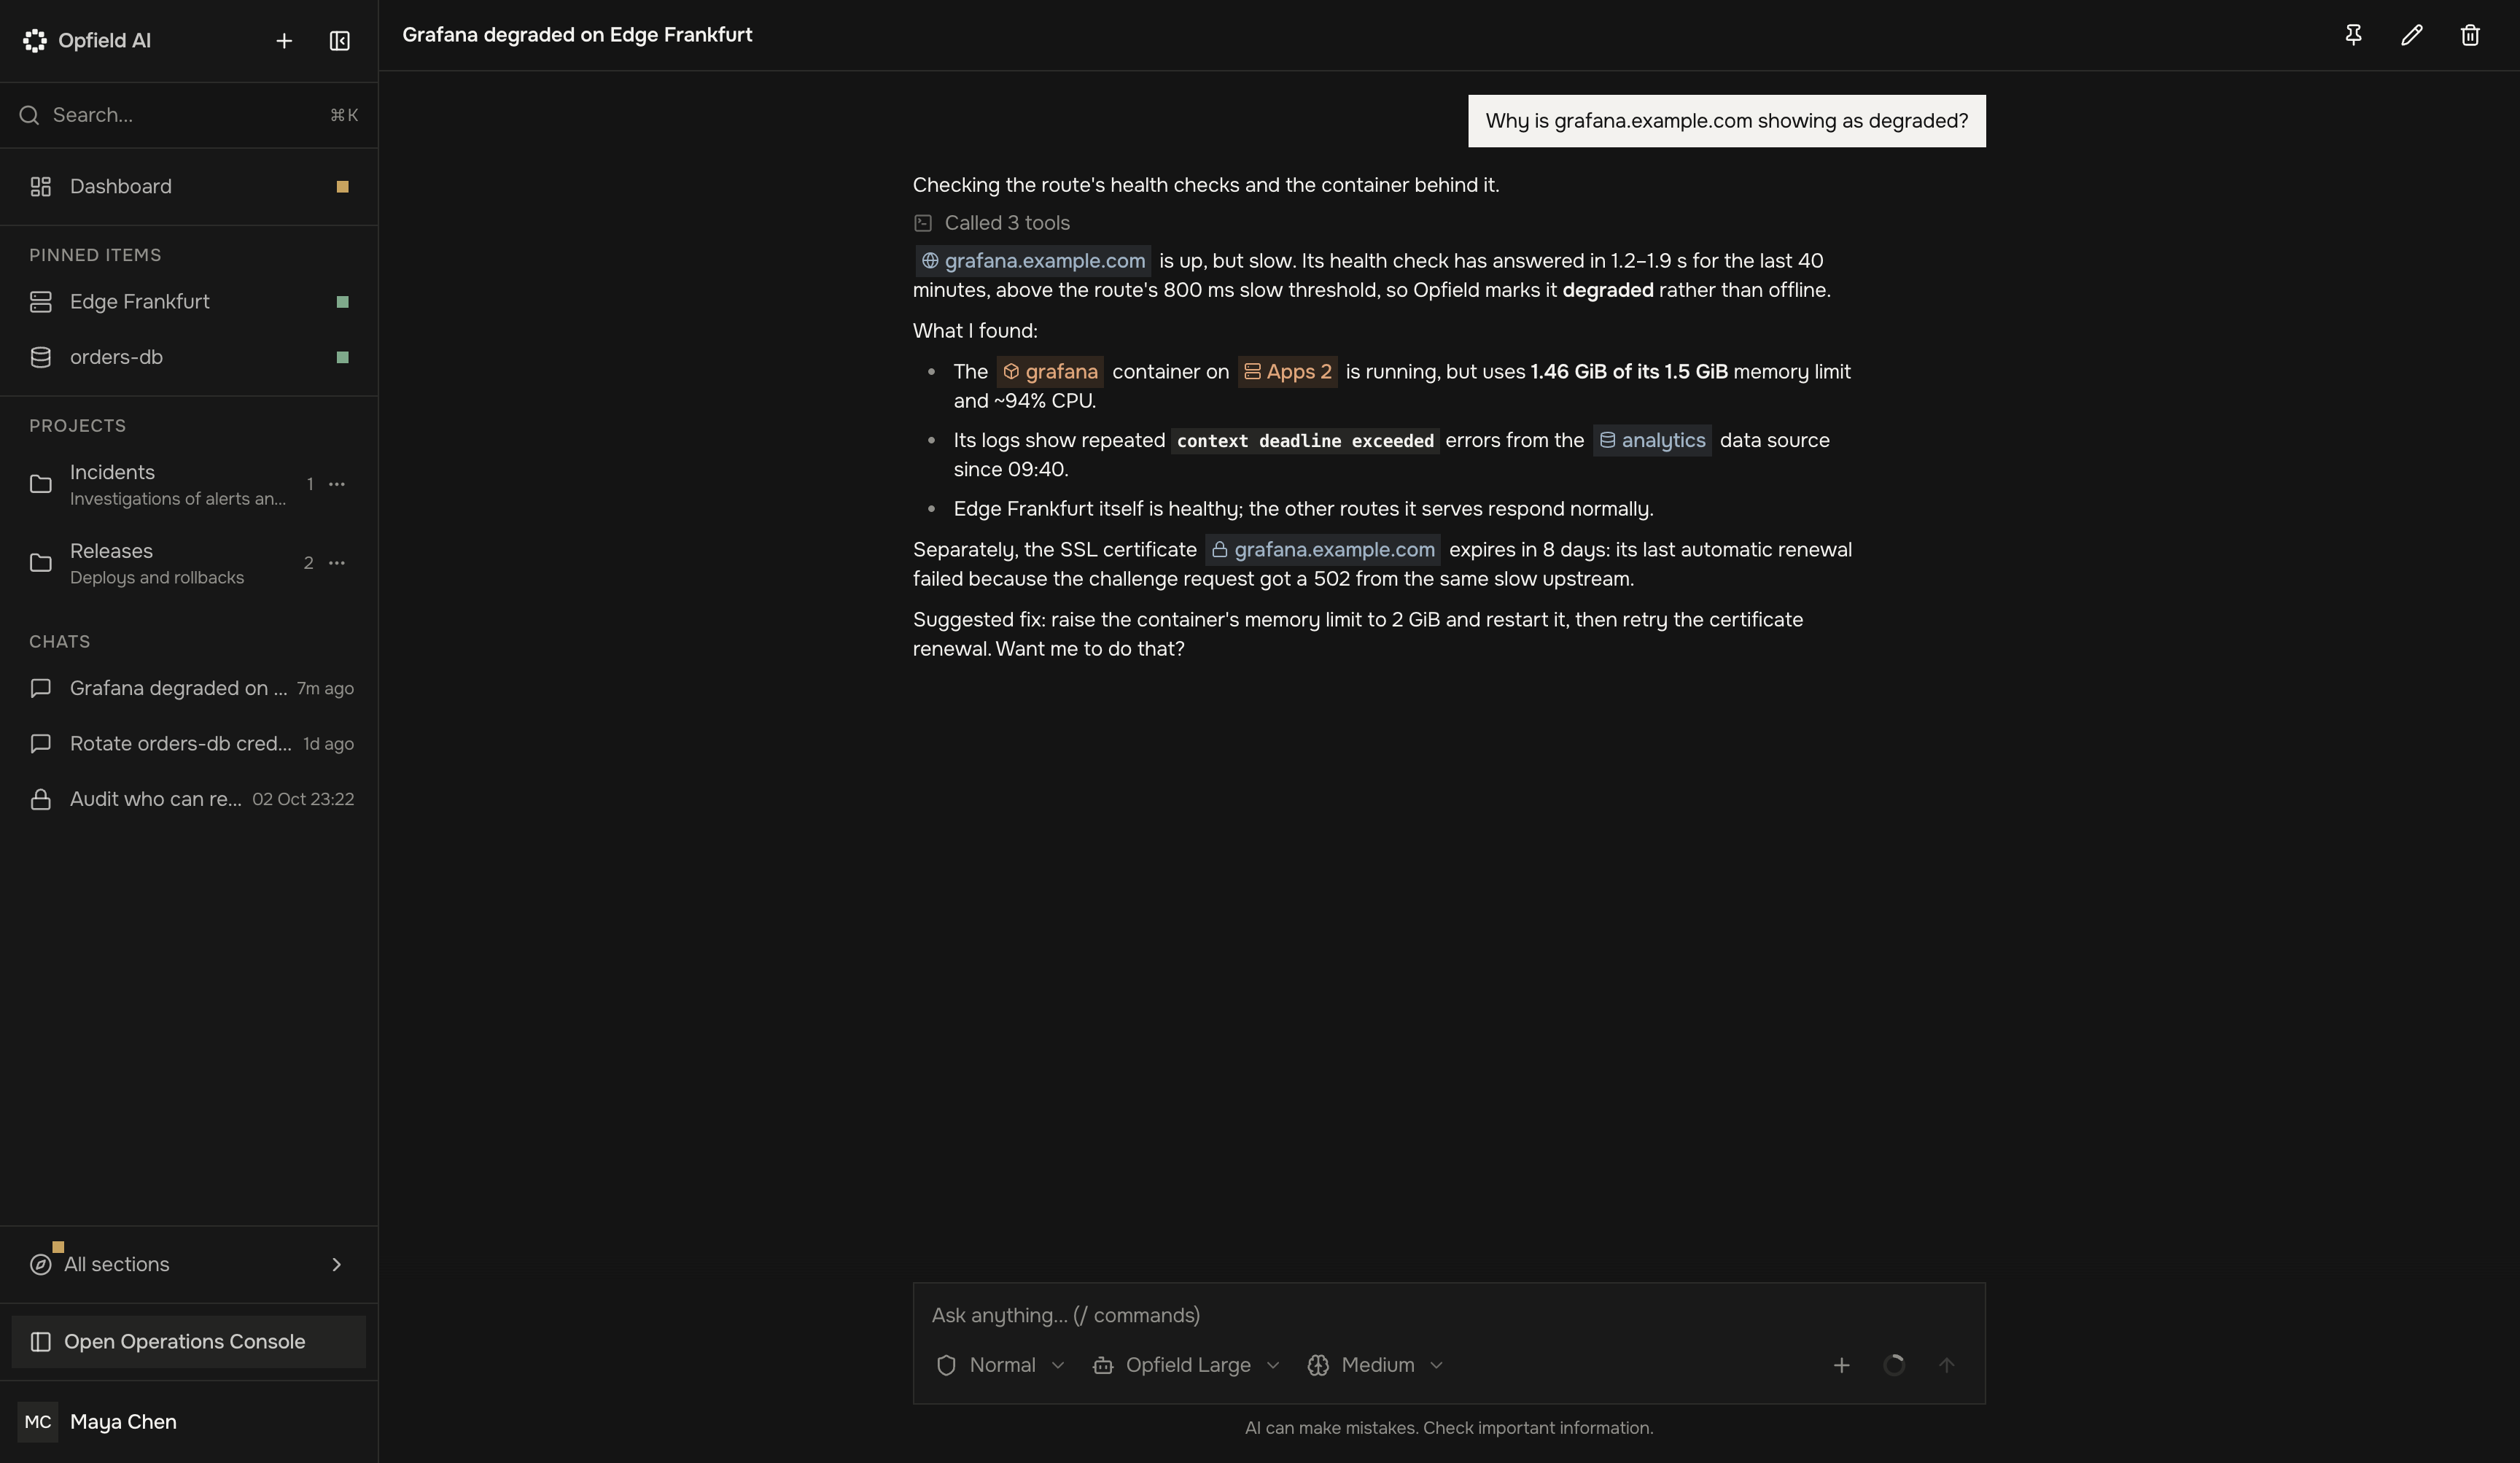
Abschnitt betitelt „Betriebsmodi“Verwenden Sie den gewöhnlichen Chat für Dokumentation, Erklärungen und begrenzte, rein lesende Erkundung. Verwenden Sie Plan Mode, wenn das gewünschte Ergebnis mehrere Ressourcen betrifft, geordnete Änderungen erfordert oder ausdrückliche Prüf- und Rollback-Kriterien benötigt. Ein Plan trennt Recherche, Prüfung von Absicht und Sicherheit, Umsetzungsschritte und abschließende Prüfung.
Der Workspace muss auf eine ausdrückliche Bestätigung warten, bevor er einen Plan umsetzt. Die Antwort auf eine Rückfrage autorisiert keine anderen Aktionen, und ein abgeschlossener Werkzeugaufruf bedeutet nicht automatisch, dass das fachliche Ergebnis erreicht wurde.
Sicherer Ablauf
Abschnitt betitelt „Sicherer Ablauf“- Nennen Sie das gewünschte Ergebnis und die betroffenen Ressourcen.
- Bitten Sie den Workspace, den aktuellen Zustand zu prüfen, bevor er Änderungen vorschlägt.
- Prüfen Sie Annahmen, Ausschlüsse, destruktive Folgen und benötigte Berechtigungen.
- Verlangen Sie für jede wesentliche Änderung einen Prüfschritt.
- Bestätigen Sie den Plan nur, wenn der Umfang stimmt.
- Verfolgen Sie den Fortschritt der Operation und reagieren Sie auf ausdrückliche Freigabe- oder Eingabeanfragen.
- Prüfen Sie die abschließende Prüfung und kontrollieren Sie das Verhalten für Kunden unabhängig.
Berechtigungen und Bestätigung
Abschnitt betitelt „Berechtigungen und Bestätigung“KI erweitert die Befugnisse des Benutzers nicht. Das Backend prüft für jede Operation erneut Ressourcen-Scopes, Leistungsumfang, Validierung, Zuständigkeit und Lebenszykluszustand. Destruktive oder folgenreiche Aktionen behalten ihre normale Bestätigungs- und Audit-Semantik. Der Assistent bittet um Freigabe, bevor er Zugangsdaten anzeigt oder rotiert oder private Schlüssel exportiert, durchsucht seinen Werkzeugkatalog, bevor er sagt, dass er etwas nicht kann, stellt einen ausgefallenen Dienst mit umkehrbaren Schritten wieder her und schließt eine Aufgabe ab, bevor er berichtet, statt Schritte aufzulisten, die er selbst ausführen könnte. Er kann die Anmeldemethoden, MFA oder Sitzungen seines eigenen Benutzers nicht ändern.
Verwenden Sie für erkundende Automatisierung nach Möglichkeit ein eigenes Konto mit geringeren Rechten. Vergeben Sie keine breite Administration, nur damit ein vorgeschlagener Plan ausführbar wird.
Kontext und Umgang mit Daten
Abschnitt betitelt „Kontext und Umgang mit Daten“Ressourcennamen, begrenzte Logs, Dokumentation und Operationszustand können gemäß dem konfigurierten Workspace in den Kontext des ausgewählten Anbieters gelangen. Fügen Sie niemals rohe Secrets, Wiederherstellungscodes, private Schlüssel, Zugangsdaten von Datenbankbesitzern oder uneingeschränkte Dumps von Umgebungen ein. Prüfen Sie Aufbewahrungs- und Regionsanforderungen des Anbieters, bevor Sie ein externes Modell aktivieren.
| Datenklasse | Kann in den Modellkontext gelangen? | Praktische Grenze |
|---|---|---|
| Ressourcennamen und Metadaten | Ja, wenn für Erkundung oder eine Operation erforderlich | Verwenden Sie neutrale Namen, wenn die Namen selbst Kunden- oder Vorfalldaten enthalten |
| Tasks, Status, Metriken und Werkzeugergebnisse | Ja, in begrenzten Ergebnissen | Zurückgegebene Daten sind durch die Berechtigungen des Benutzers begrenzt, können aber dennoch geschäftlich sensibel sein |
| Logs | Ja, wenn ein erlaubtes Log-Werkzeug verwendet wird oder der Benutzer sie einfügt | Normale Produktantworten maskieren bekannte Secret-Felder; beliebige Anwendungslogs können dennoch Tokens, personenbezogene Daten oder Zugangsdaten enthalten |
| Namen von Umgebungsvariablen | Ja | Werte sollten nur schreibbar oder maskiert bleiben; ein vom Benutzer eingefügter Dump der Umgebung umgeht diesen Schutz |
| Secrets und private Schlüssel | Über gewöhnliche Lesewerkzeuge nicht abrufbar | Tippt ein Benutzer ein Ersatz-Secret in den Chat, erhalten das Modell und der ausgewählte Anbieter diesen Text – verwenden Sie stattdessen einen eigenen Bildschirm zur Secret-Eingabe |
| Repository- und Webinhalte | Ja, wenn sie ausdrücklich geprüft werden | Behandeln Sie eingebettete Anweisungen als nicht vertrauenswürdige Daten und wahren Sie die ursprüngliche Absicht des Benutzers |
| Prompts und Antworten | Ja | Sie werden gemäß den Bedingungen des ausgewählten Anbieters zu Aufbewahrung, Region und Missbrauchsüberwachung verarbeitet |
Maskierung ist eine Schutzmaßnahme auf der Antwortebene, kein universelles System zur Verhinderung von Datenverlust. Opfield kann keine Secrets entfernen, die eine Anwendung in ein freies Log, eine Datei, ein Repository, eine Webseite oder einen Prompt geschrieben hat, bevor der Inhalt das Modell erreichte.
Externe Webseiten, Repository-Texte, Logs und Werkzeugausgaben können bösartige Anweisungen enthalten. Behandeln Sie sie als Daten und verlangen Sie, dass der Workspace die ausdrückliche Benutzerabsicht und die Scopes von Opfield wahrt.
Berechtigungsrezepte
Abschnitt betitelt „Berechtigungsrezepte“Vergeben Sie für reine Lesediagnosen nur Zugriff auf den betreffenden Ordner oder die betreffenden Ressourcen sowie deren Inventar, Zustand, Metriken, begrenzte Logs, Tasks und Audit-Einträge. Schließen Sie Konsolenzugriff, Änderungen an Host-Dateien, Anzeigen bzw. Export von Secrets, Änderungen an Zugangsdaten, Lebenszyklusaktionen für Ressourcen und Systemadministration aus. Testen Sie das Konto, indem Sie es einen Vorfall erklären und dann eine harmlose Änderung ausführen lassen; die zweite Anfrage muss abgelehnt werden.
Beginnen Sie für begrenzte Operationen mit dem Lesesatz und fügen Sie nur genau die Lebenszyklusaktionen hinzu, die für eine Ressourcenfamilie und einen Geltungsbereich nötig sind – zum Beispiel das Bereitstellen einer Anwendung oder den Neustart eines Workloads. Halten Sie Berechtigungsverwaltung, Schlüsselexport, breiten Host-Zugriff, destruktives Löschen und fremde Ressourcenfamilien getrennt. Verwenden Sie Plan Mode für Änderungen an mehreren Ressourcen und prüfen Sie den abschließenden Kundenpfad außerhalb der Unterhaltung.
Fehler und Wiederherstellung
Abschnitt betitelt „Fehler und Wiederherstellung“Wird der Antwortstrom unterbrochen, laden Sie die Unterhaltung neu und prüfen Sie den dauerhaften Operationszustand, bevor Sie dieselbe Anweisung erneut senden. Pausiert ein Plan für eine Eingabe, beantworten Sie die konkrete Frage, statt einen doppelten Chat zu starten. Schlägt ein Werkzeug fehl, diagnostizieren Sie das zuständige Teilsystem und wiederholen Sie erst, nachdem Sie geklärt haben, ob die vorherige Operation abgeschlossen wurde.
AI Workspace ist nicht die maßgebliche Instanz bei Vorfällen. Bewahren Sie bei Produktionsvorfällen Logs und Task-IDs, verwenden Sie das dokumentierte Runbook und prüfen Sie die Wiederherstellung unabhängig.
Die richtige Bedienoberfläche wählen
Abschnitt betitelt „Die richtige Bedienoberfläche wählen“Verwenden Sie die gewöhnlichen Opfield-Bildschirme für eine bekannte Aktion an einer einzelnen Ressource, deren Auswirkungen bereits verstanden sind. Verwenden Sie REST oder MCP für wiederholbare Automatisierung mit einem gepflegten Client. Verwenden Sie AI Workspace, wenn der schwierige Teil Erkundung, Reihenfolge oder die Erklärung von Abwägungen über mehrere Produktbereiche ist. Nutzen Sie ihn während eines Vorfalls, um Belege zu sammeln und zu ordnen, behalten Sie aber den Incident Commander und das bestehende Runbook in der Führung.
Geben Sie keinen Plan frei, der Ziele hinter Formulierungen wie „alle betroffenen Ressourcen“ oder „alles beheben“ verbirgt. Verlangen Sie genaue Ressourcen, ausdrückliche Nicht-Ziele, erwartete Auswirkungen auf Kunden, Rollback-Bedingungen und eine Prüfung über den Kundenpfad. Schlägt der Plan einen Shell-Befehl auf dem Host oder eine direkte Datenbankänderung vor, halten Sie an und bestätigen Sie, dass keine unterstützte Opfield-Operation dasselbe Ergebnis erreichen kann.
Prüfung durch den Operator nach der Ausführung
Abschnitt betitelt „Prüfung durch den Operator nach der Ausführung“- Öffnen Sie die betroffenen Ressourcen außerhalb des Chats und aktualisieren Sie ihren aktuellen Zustand.
- Prüfen Sie dauerhafte Tasks und Operations-IDs, statt sich auf den Antworttext zu verlassen.
- Bestätigen Sie die Audit-Zuordnung und jeden erforderlichen Freigabeeintrag.
- Testen Sie den Kunden- oder Benutzerpfad, der die Änderung veranlasst hat.
- Entfernen Sie vorübergehende Wartung, Debug-Zugriff oder erweiterte Scopes.
- Halten Sie offene Risiken fest und weisen Sie eine verantwortliche Person und eine Frist zu.
Meldet der Assistent Erfolg, die unabhängigen Prüfungen schlagen aber fehl, behandeln Sie die Operation als unvollständig. Bewahren Sie die Unterhaltung und die Operationskennungen und fahren Sie vom tatsächlichen Produktzustand aus fort, statt das Modell annehmen zu lassen, dass seine vorherige Aktion funktioniert hat.