

Ihr Infrastruktur-Stack in einem Produkt
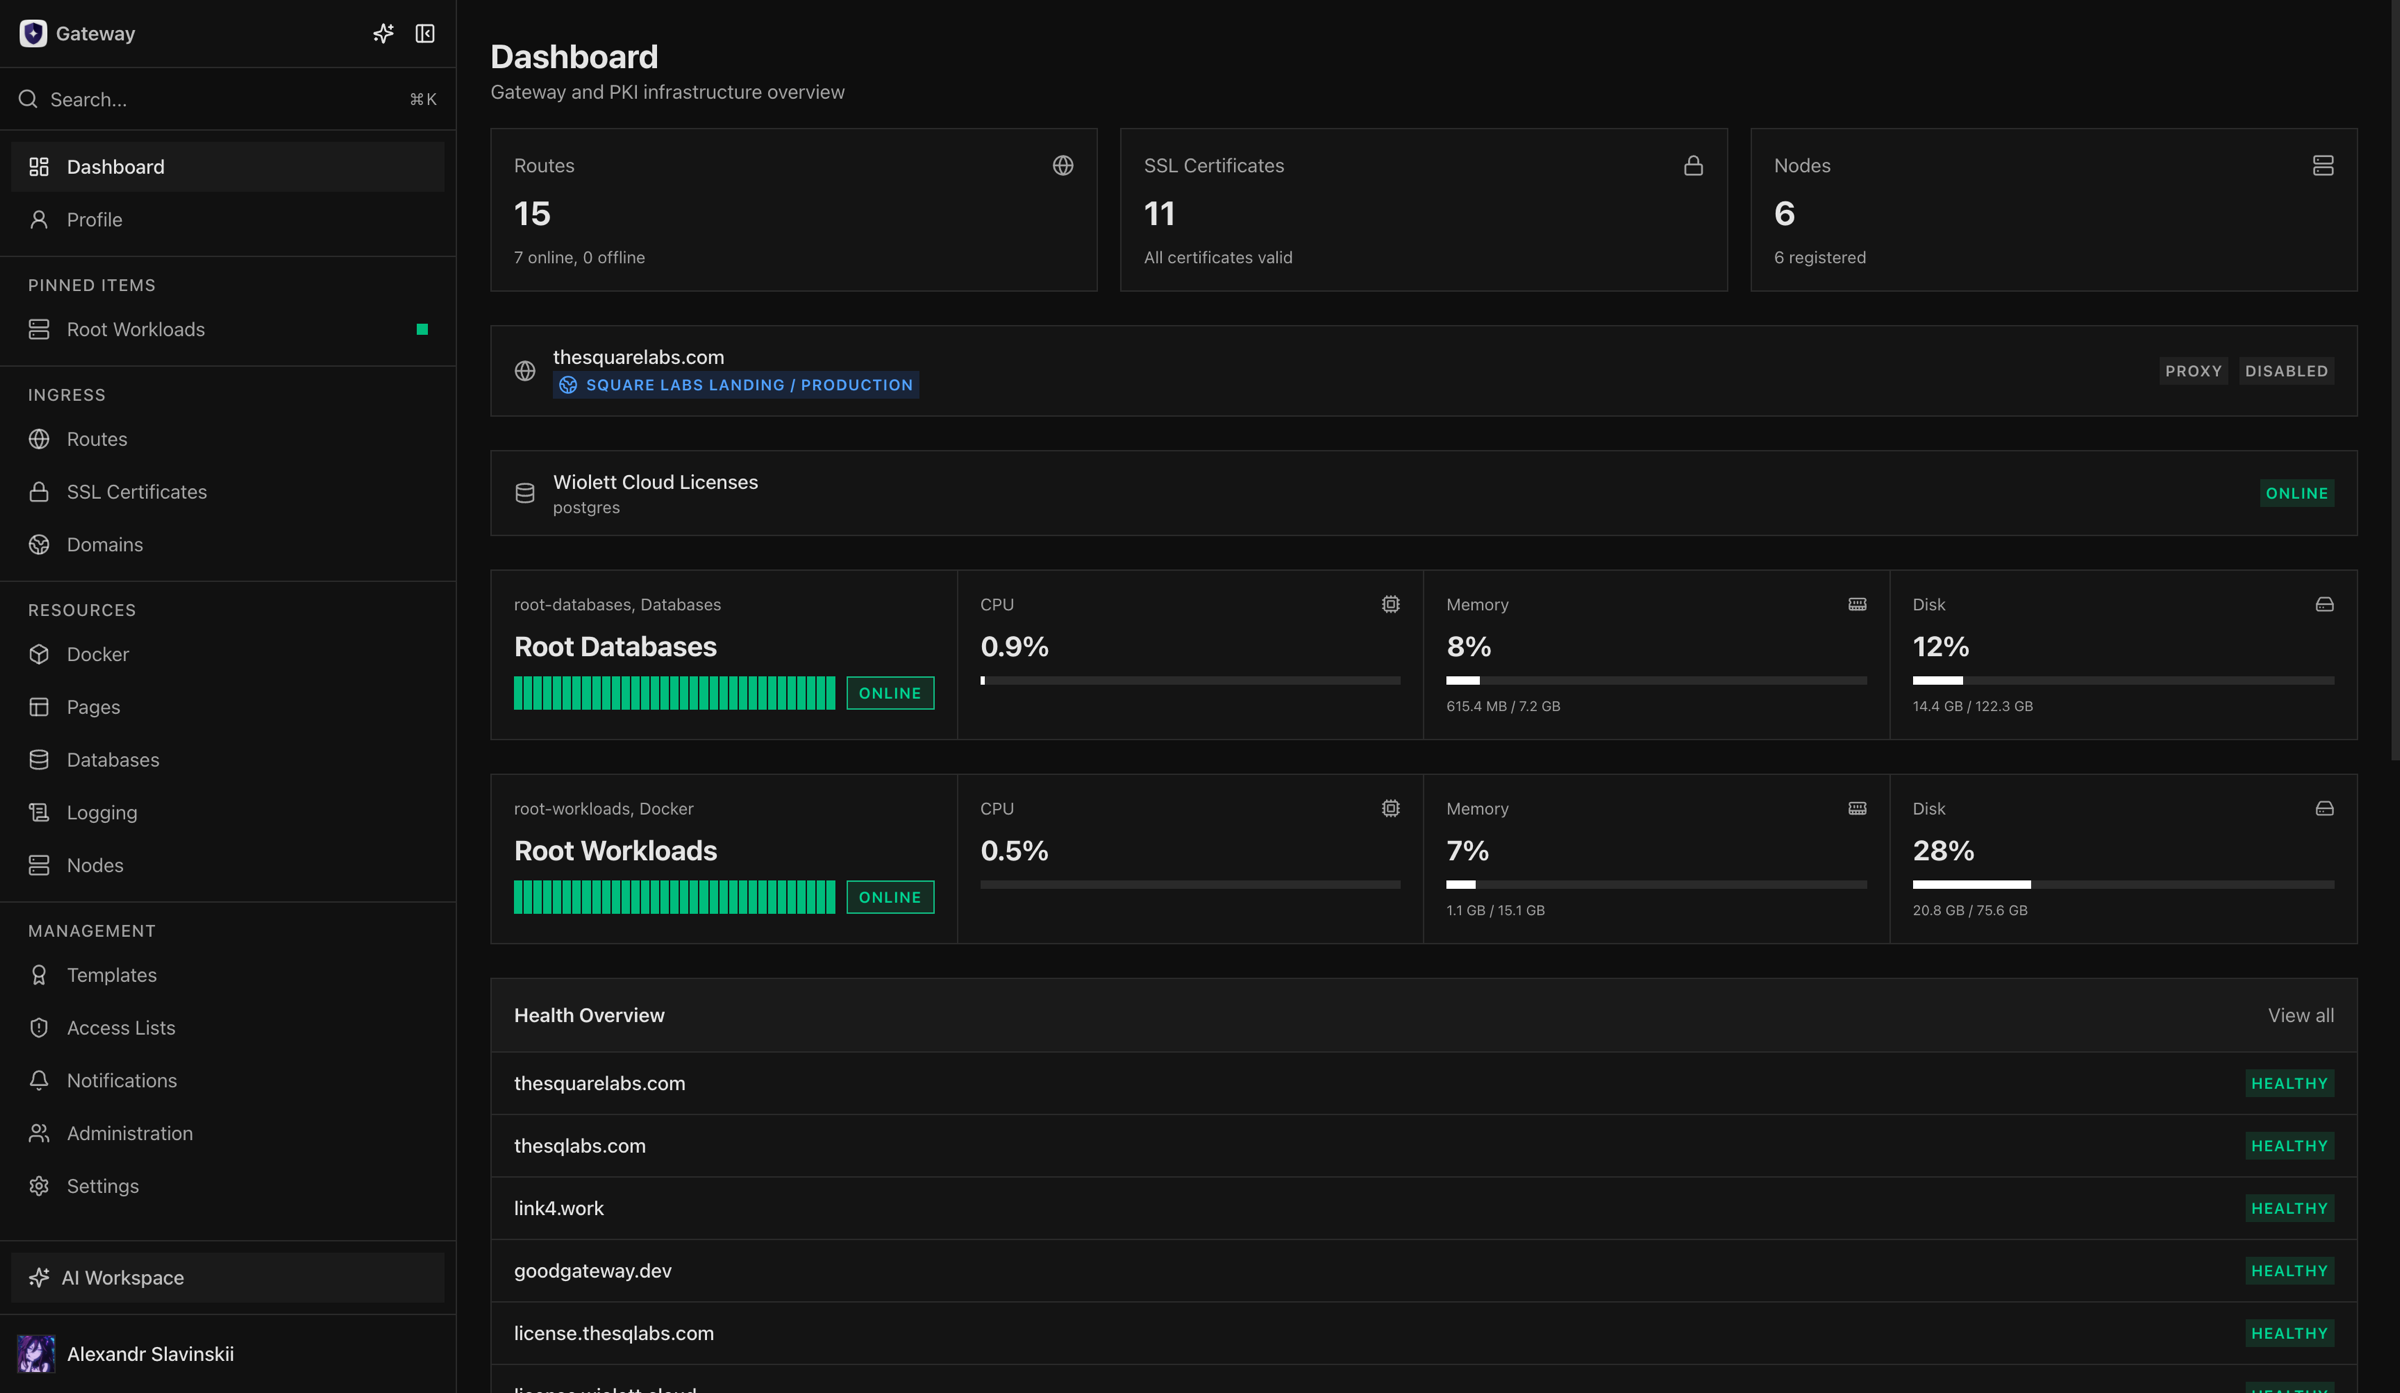
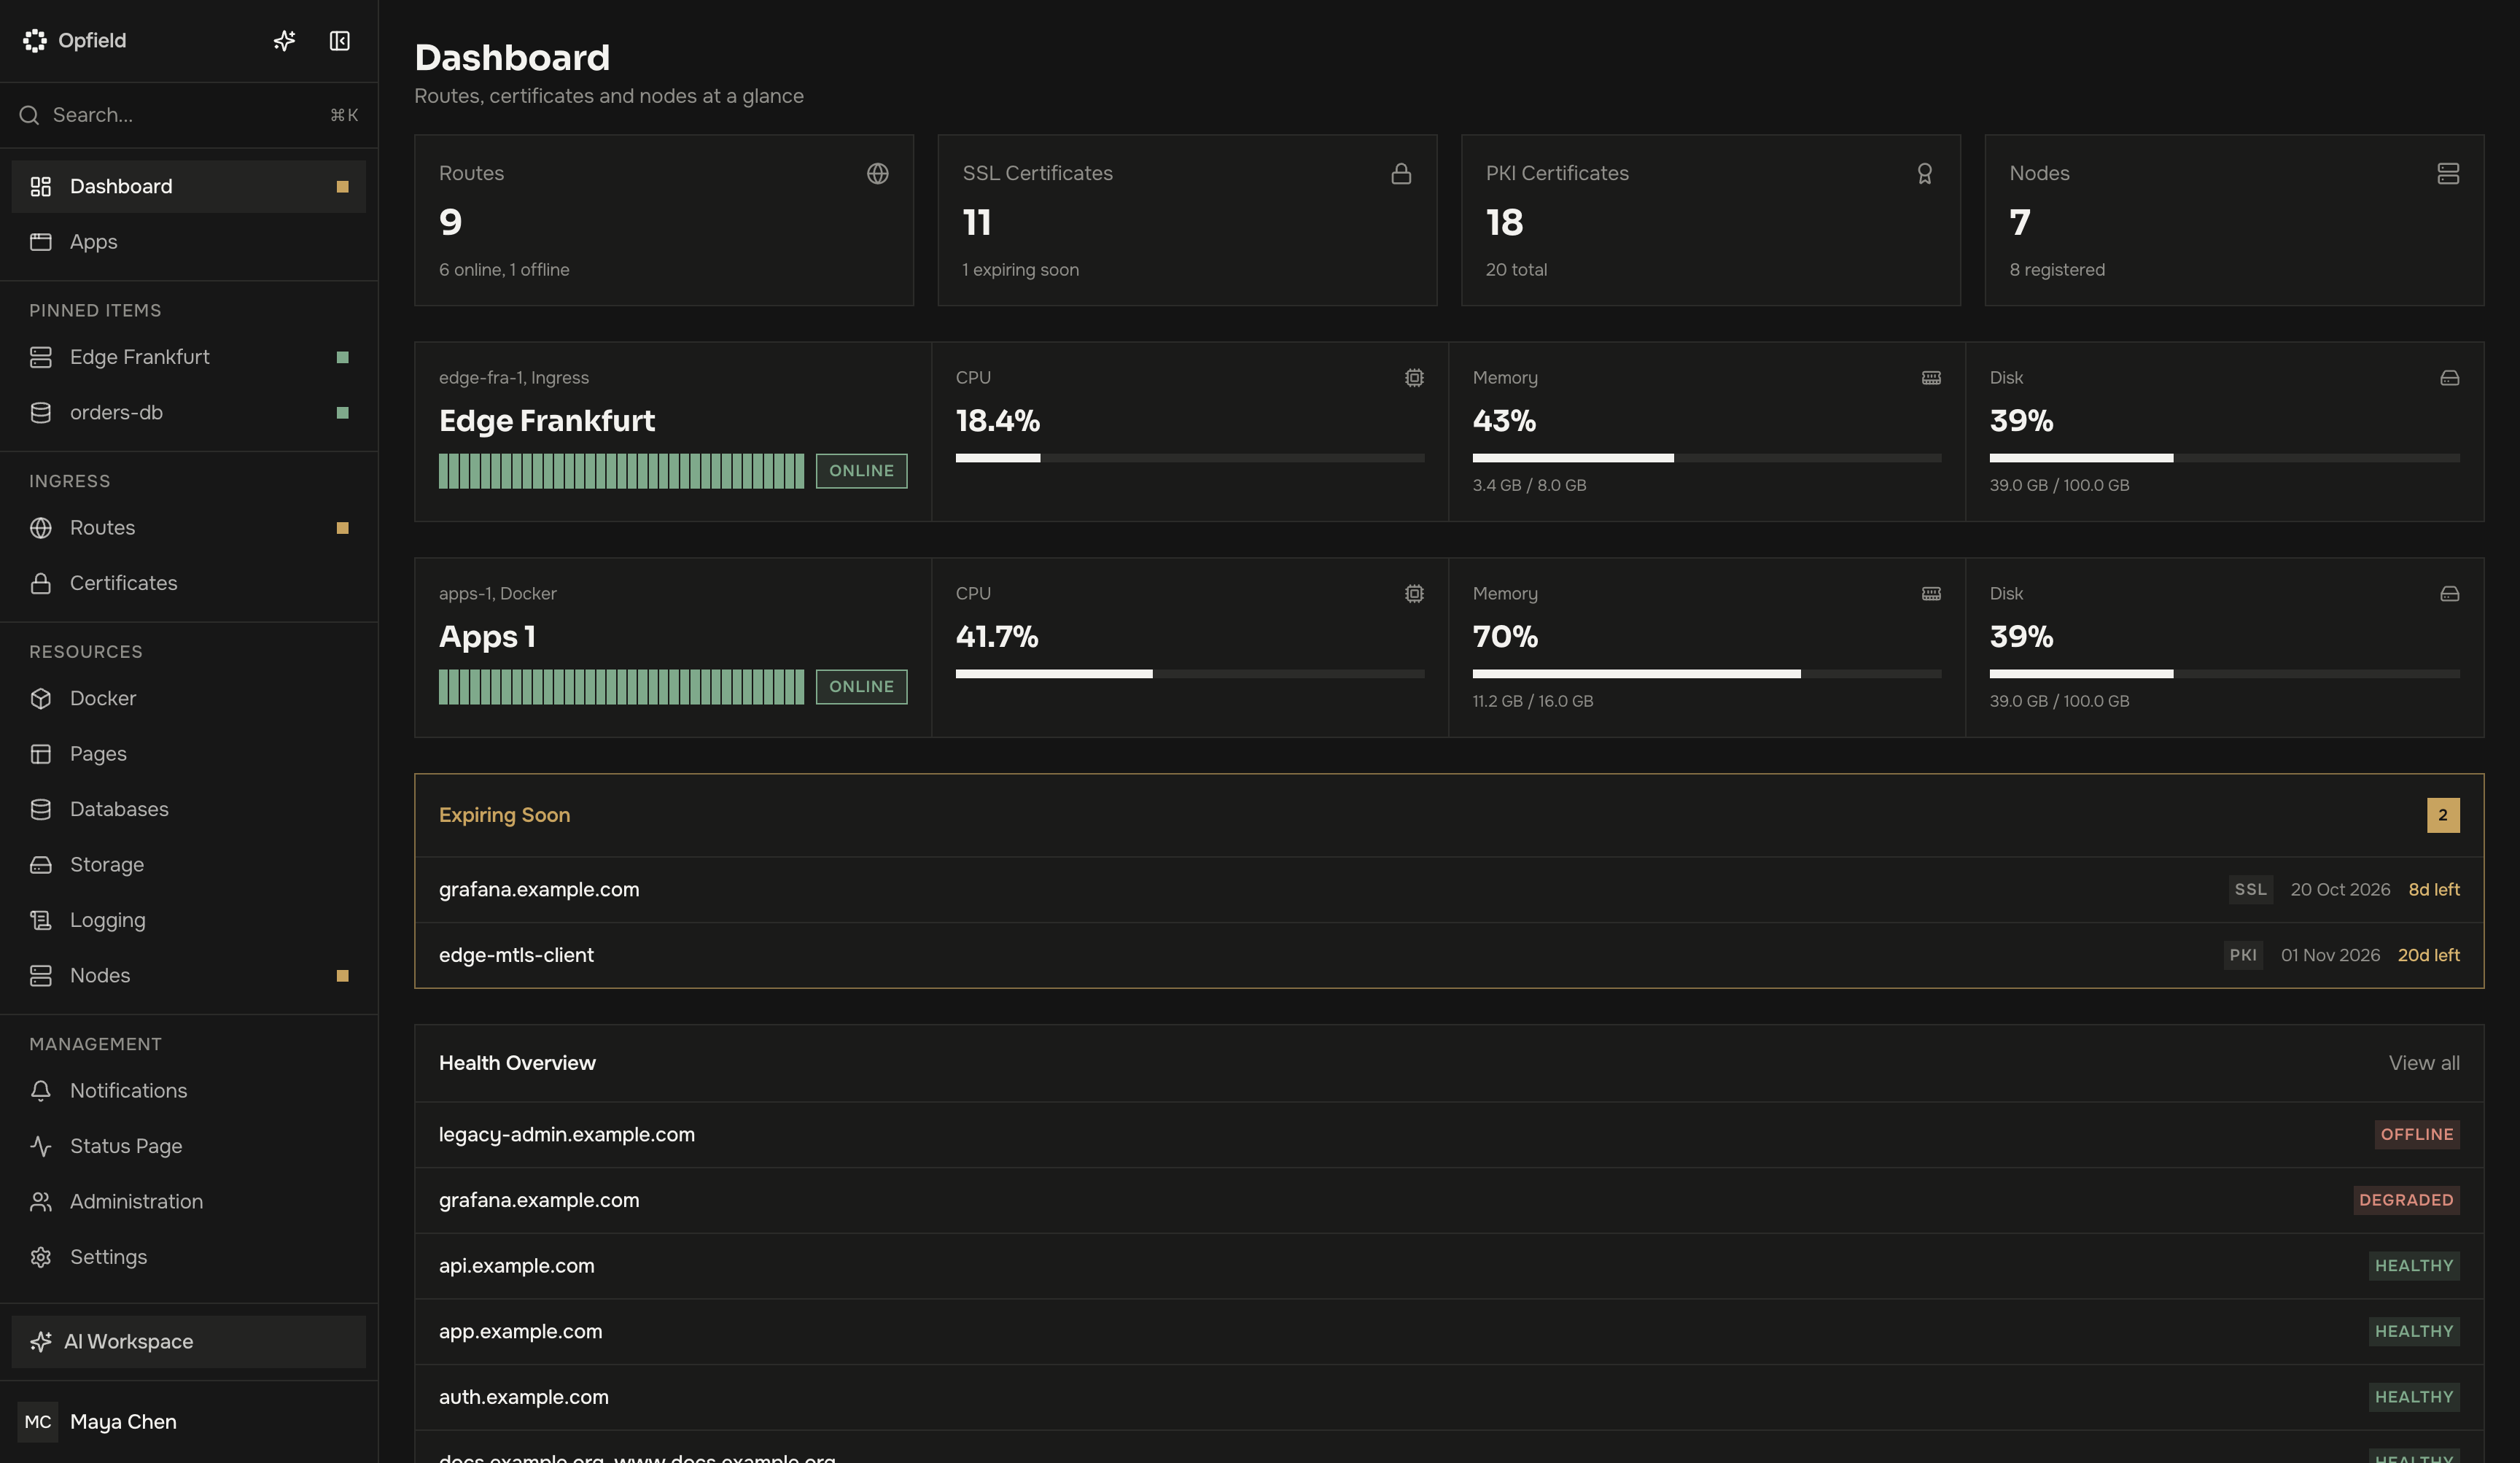
Opfield betreibt den Infrastruktur-Stack auf Ihren eigenen Servern: eingehenden Datenverkehr und TLS, Docker-Workloads und Failover, verwaltete Datenbanken und Objektspeicher, Backups, Monitoring, Logs, Alarme, private Vernetzung und Zugriffskontrolle. Arbeiten Sie in der Weboberfläche oder verbinden Sie Codex, Claude Code und andere Agenten über authentifiziertes MCP. In beiden Fällen gelten dieselben Scopes, Freigaben, Tasks und dasselbe Audit-Log.
Geben Sie Ihrem Coding-Agenten Kontext zur Infrastruktur
Abschnitt betitelt „Geben Sie Ihrem Coding-Agenten Kontext zur Infrastruktur“Installieren Sie den Opfield-Skill, damit ein kompatibler Agent lernt, wie Opfield-Ressourcen, Berechtigungen, asynchrone Tasks, Auslieferung, Prüfung und Rollback zusammenhängen:
npx skills add opfield/opfield-skills --skill using-opfieldDer Skill liefert das Betriebswissen; Opfield MCP liefert den authentifizierten Zugriff auf Ihre Installation. Folgen Sie KI-Agenten-Skills, um den Skill zu installieren und Codex oder Claude Code zu verbinden, ohne API-Tokens weiterzugeben.
Beginnen Sie mit einem vollständigen Ablauf
Abschnitt betitelt „Beginnen Sie mit einem vollständigen Ablauf“- Produkt bewerten: Lesen Sie Warum Opfield, um zu erfahren, was es ersetzt, dann Opfield bewerten für Antworten vor dem Kauf zu Self-Hosting, Schlüsseln, Lizenzierung, Berechtigungen und Migration, anschließend die Produkttour, Architektur und Funktionen.
- Neue Instanz installieren: Folgen Sie Anforderungen, Opfield installieren und Ersteinrichtung.
- Anwendung veröffentlichen: Nutzen Sie den vollständigen Ablauf Anwendung veröffentlichen.
- Eine ganze Anwendung mit Umgebungen betreiben: Fassen Sie ihre Ressourcen in einer App mit
productionundstagingzusammen und übernehmen Sie dann, was Sie getestet haben. - Anwendung mit einer privaten Datenbank verbinden: Nutzen Sie Private Anwendungsdatenbank.
- Produktion betreiben: Lesen Sie Checkliste für die Produktionsreife, Updates und Backups und Incident-Runbook.
- KI-Agenten verbinden: Installieren Sie den Opfield-Agenten-Skill und verbinden Sie sich über authentifiziertes MCP.
- Andere Werkzeuge integrieren: Nutzen Sie Scopes, Tokens und OAuth sowie REST API und MCP.
Das Produktmodell in einer Minute
Abschnitt betitelt „Das Produktmodell in einer Minute“Opfield ist die Control Plane; Ihre Server führen die Anwendungen und Daten aus. Verwaltete Nodes verbinden sich ausgehend über Opfield Relay, erhalten nur die Operationen ihrer Rolle und melden das tatsächliche Ergebnis zurück. Opfield verwaltet Berechtigungen, Beziehungen zwischen Ressourcen, den Verlauf der Operationen und den Wiederherstellungszustand.
Die wichtigsten Ressourcenketten sind:
Anwendung veröffentlichen
Eine Domain empfängt HTTPS-Datenverkehr, und eine Route leitet jede Anfrage an die richtige Anwendung weiter.
%%{init: {"themeVariables": {"fontSize": "20px"}}}%%
flowchart LR
    domain["Domain"] --> certificate["TLS"] --> route["Route"] --> upstream["Anwendung"]
Aus Git bauen und bereitstellen
Opfield macht aus Quellcode ein versioniertes Artefakt und stellt es als Workload bereit.
%%{init: {"themeVariables": {"fontSize": "20px"}}}%%
flowchart LR
    repository["Git"] --> worker["Build Worker"] --> artifact["Artefakt"] --> workload["Workload"]
Anwendung mit einer Datenbank verbinden
Ein privates Binding gibt der Anwendung eine eigene Datenbankidentität, ohne die Datenbank öffentlich zugänglich zu machen.
%%{init: {"themeVariables": {"fontSize": "20px"}}}%%
flowchart LR
    application["Anwendung"] --> binding["Privates Binding"] --> identity["Datenbankidentität"]
Zustandssignale in Alarme umwandeln
Opfield macht aus Dienstzustand und Ereignissen Benachrichtigungen für Menschen, Statusseiten und SIEM-Systeme.
%%{init: {"themeVariables": {"fontSize": "20px"}}}%%
flowchart LR
    events["Zustand und Ereignisse"] --> notifications["Benachrichtigungen"] --> consumers["Status / SIEM"]
Was diese Dokumentation enthält
Abschnitt betitelt „Was diese Dokumentation enthält“Dieses Portal vereint vier Arten von Material:
- Anleitungen: zielorientierte Schritte zur Konfiguration einer Funktion.
- Abläufe: vollständige Standardwege über mehrere Bereiche von Opfield hinweg.
- Runbooks: Diagnose im Betrieb, Wiederherstellung, Updates und Notfallvorsorge.
- Referenz: feste Terminologie, Ports, Funktionsstatus, Tarife und Sicherheitsgrenzen.
Roadmap-Punkte sind als Roadmap gekennzeichnet. Alles andere ist bereits heute im Produkt enthalten.
Dieses Dokumentationsportal und die Opfield-Produktwebsite werden aus Git gebaut und mit Opfield Pages als unveränderliche Deployments veröffentlicht. Die Produktionswebsite durchläuft daher denselben Weg aus Build, Release-Tag, Vorschau und Rollback, der hier dokumentiert ist.