

Visite du produit
Dans Opfield, vous publiez une application, la connectez à une base de données privée, vérifiez son état et accordez des accès dans un seul produit, sans scripts sur les serveurs. Chaque opération est enregistrée dans sa ressource, dans une tâche et dans le journal d’audit.
Suivez le parcours d’une application
Section intitulée « Suivez le parcours d’une application »- Préparez Opfield et ajoutez votre premier nœud.
- Exécutez l’application dans Docker ou construisez-la depuis Git.
- Créez un domaine, un certificat TLS et une Route pour rendre l’application accessible aux utilisateurs.
- Si nécessaire, créez une base de données managée et une liaison privée.
- Donnez accès à l’équipe via des groupes et configurez les notifications.
Pour un premier lancement complet, suivez le parcours de publication d’une application. Si l’application dispose déjà d’une base de données, poursuivez avec le parcours base de données privée.
Où commence le travail
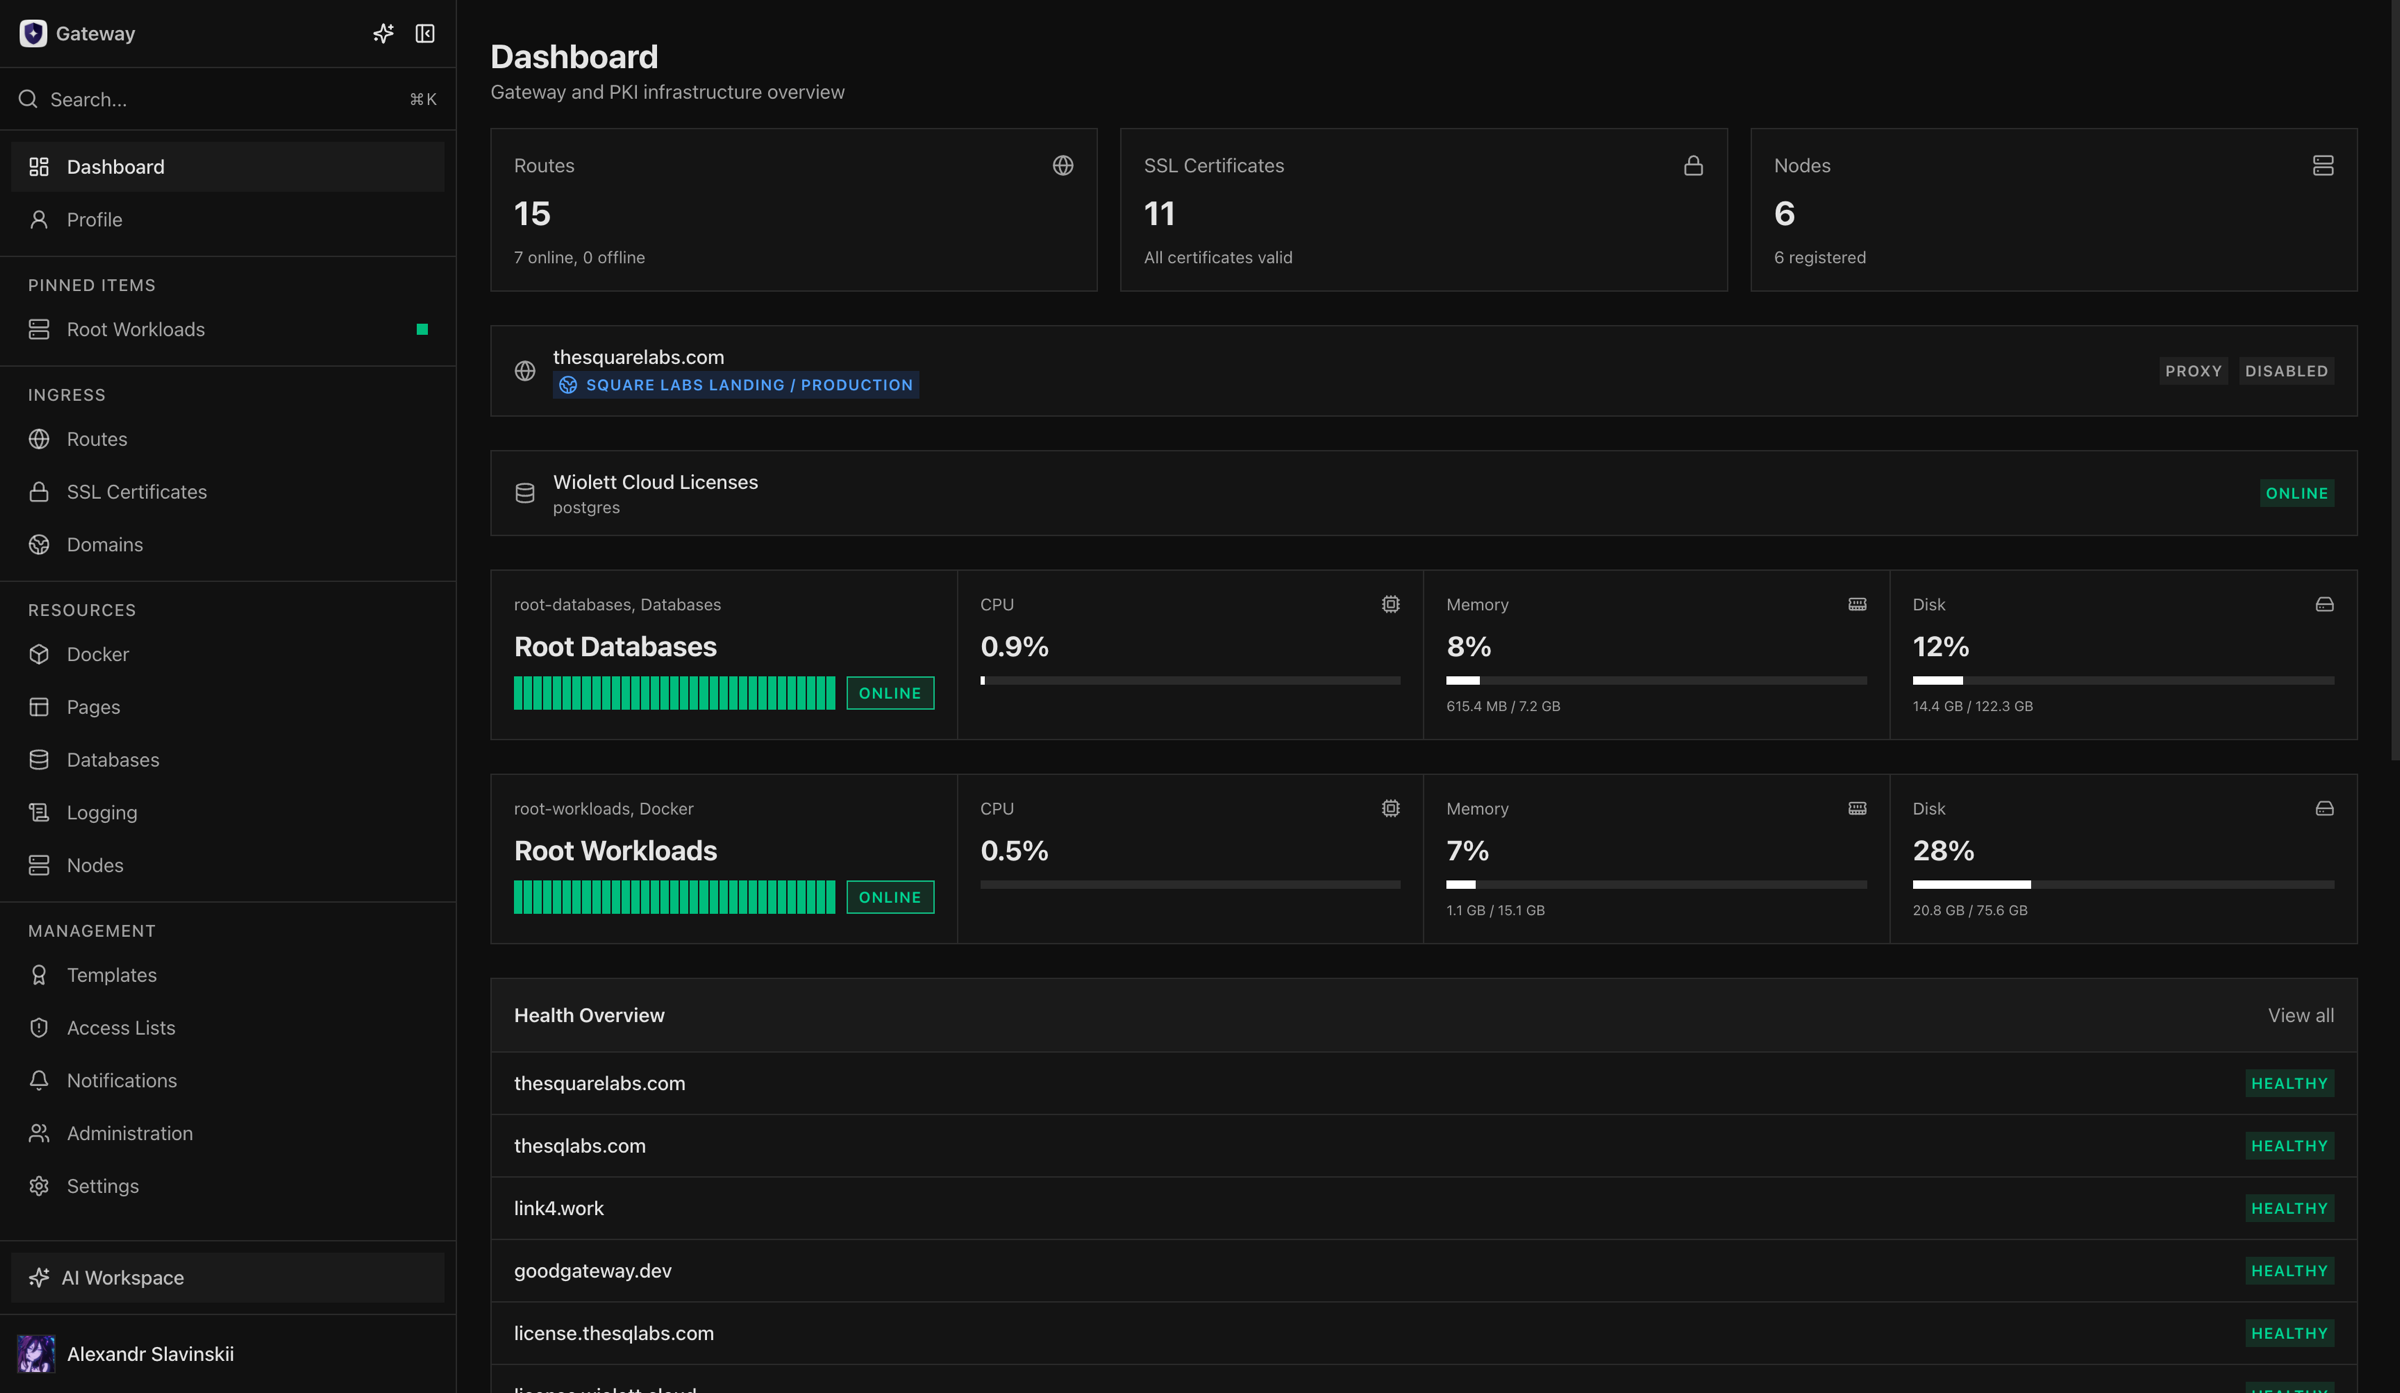
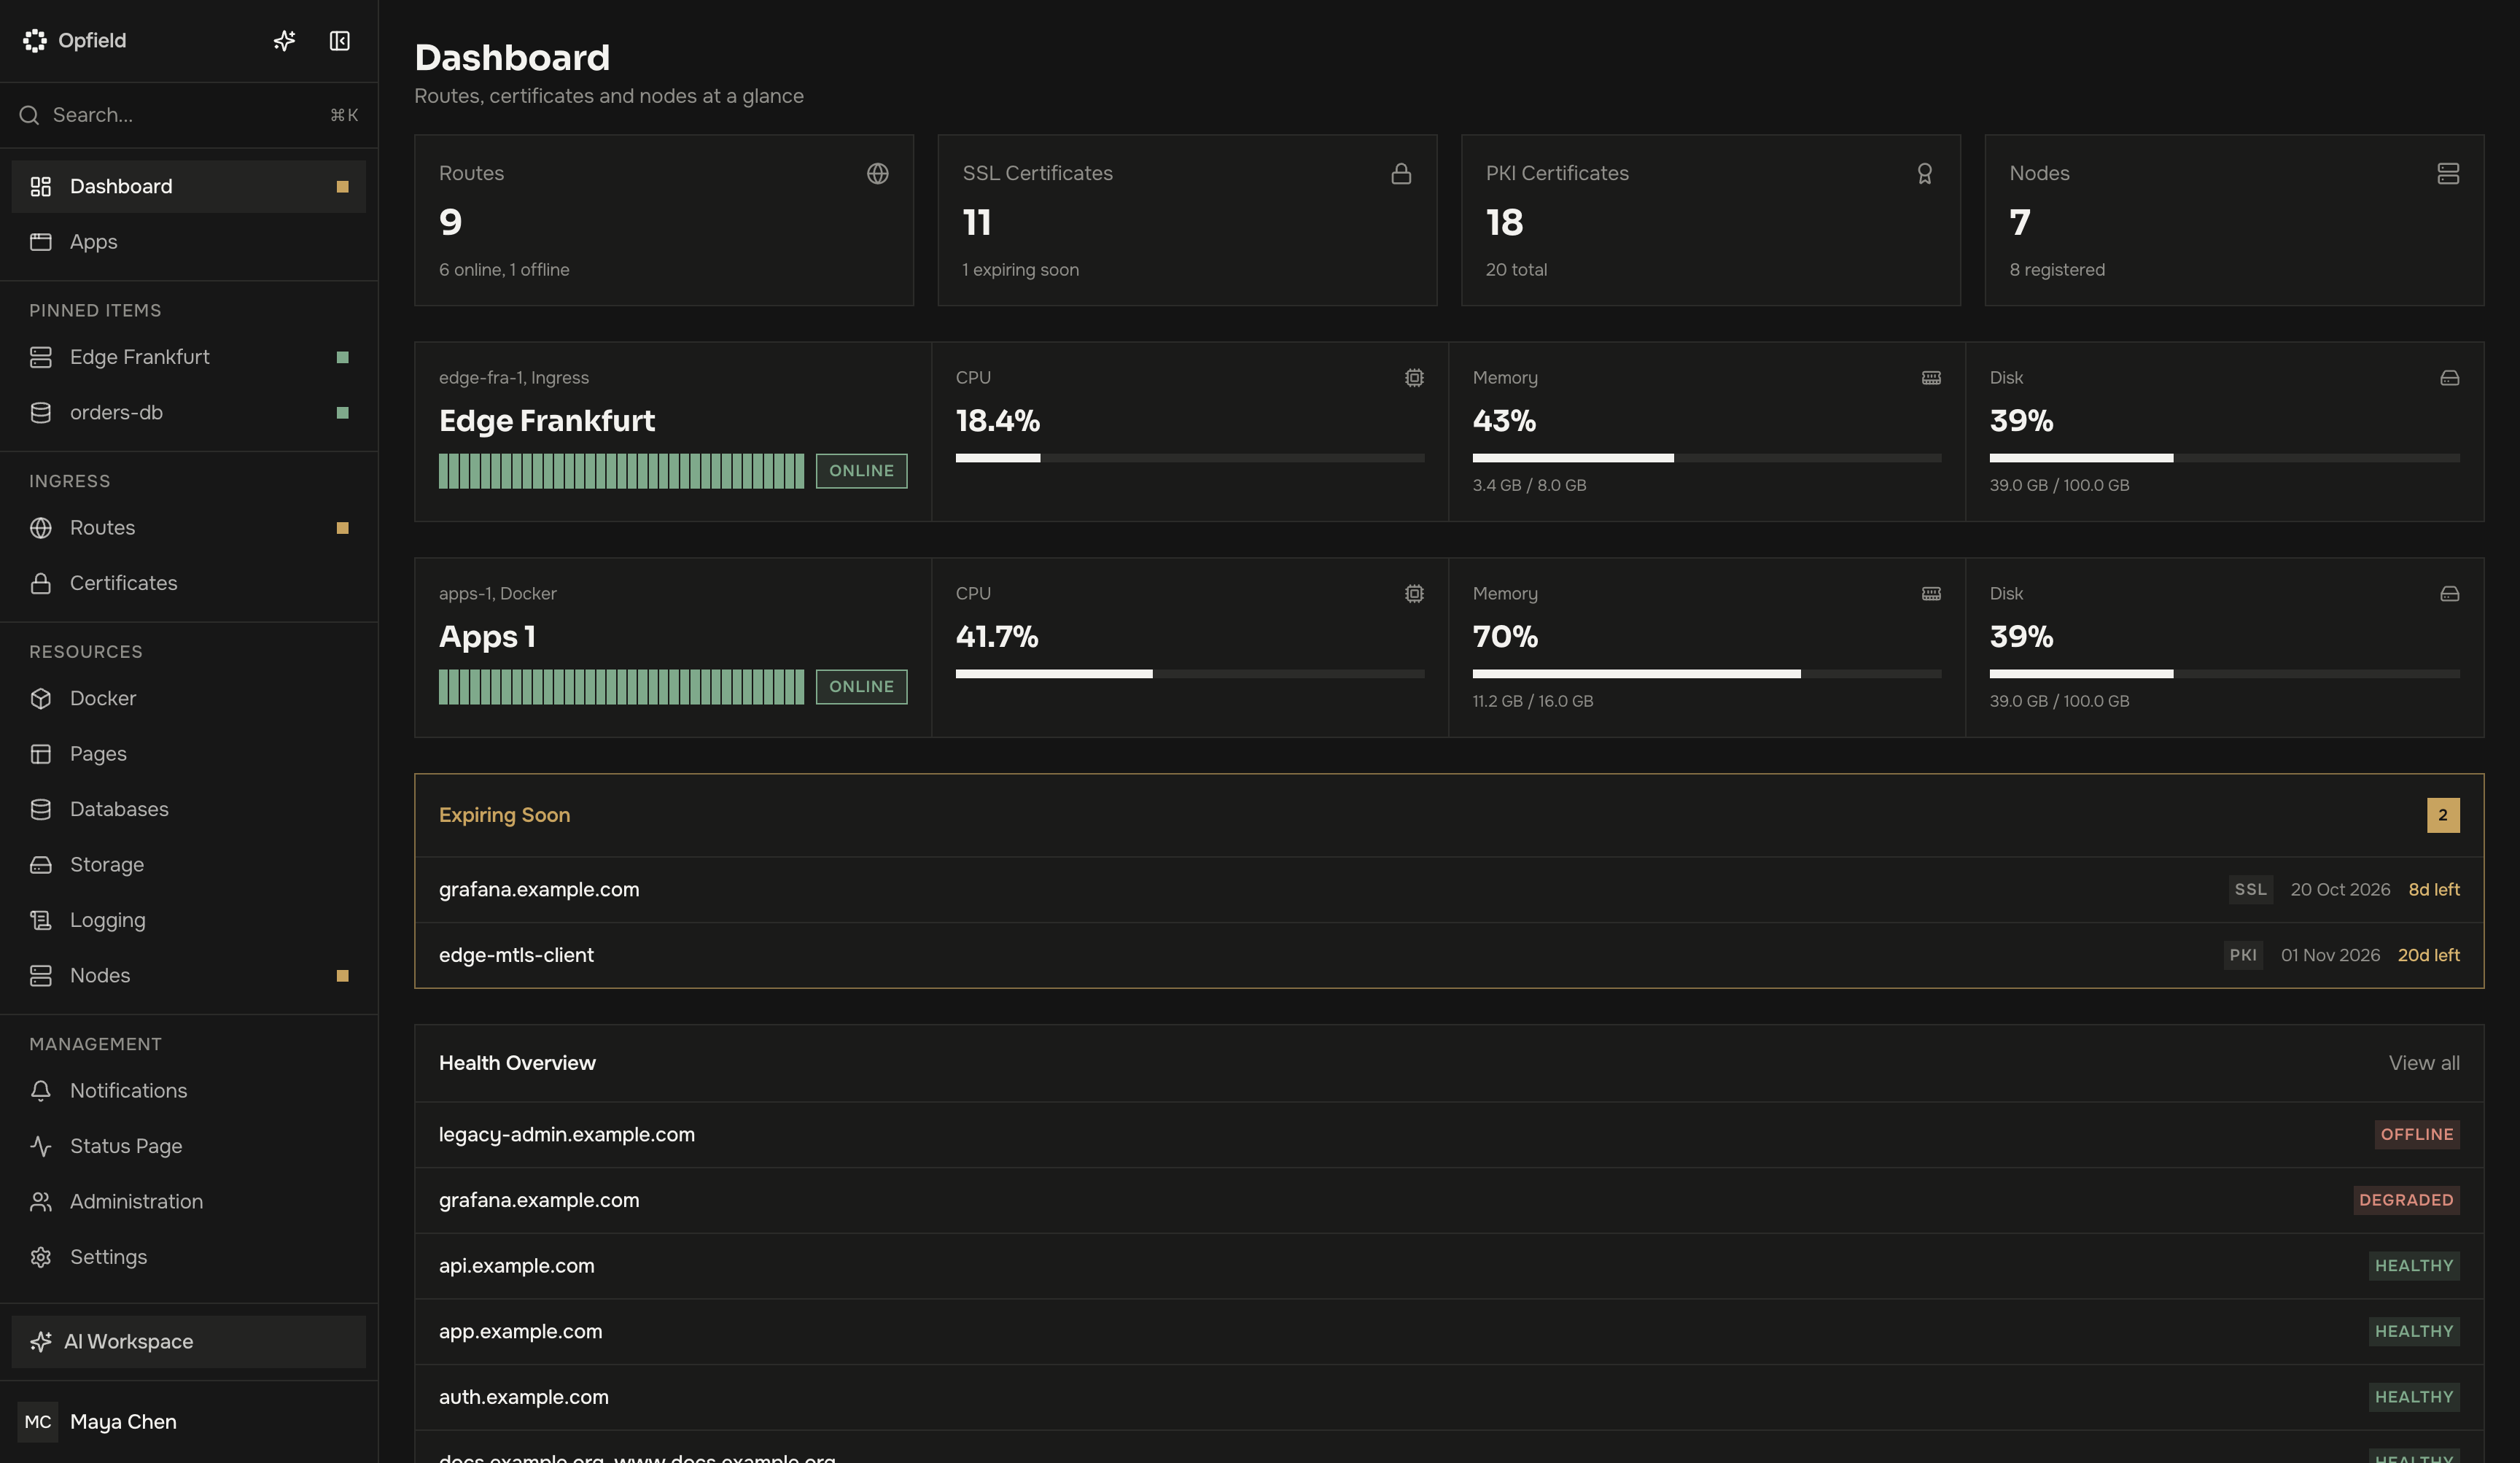
Section intitulée « Où commence le travail »Le tableau de bord indique si l’infrastructure requiert votre attention en réunissant les avertissements, les opérations récentes et les ressources épinglées. Ouvrez un avertissement pour accéder au nœud, à la Route, à la charge de travail, à la base de données ou à la tâche concernés. Les métriques et journaux détaillés restent à côté de la ressource qu’ils décrivent.
Vérifiez le résultat, pas le message de confirmation. Pour une publication, vérifiez la réponse réelle via le domaine ; pour Docker, examinez l’état et les journaux de la charge de travail ; pour une base de données, testez la connexion de l’application ; pour une opération longue, vérifiez la tâche finale et l’état réel de la ressource.
Principales zones d’Opfield
Section intitulée « Principales zones d’Opfield »La barre latérale regroupe les zones comme les sections ci-dessous : Dashboard et Apps d’abord ; Routes et Certificates sous Ingress ; Docker, Pages, Databases, Storage, Logging et Nodes sous Resources ; puis Notifications, Status Page, Administration et Settings sous Management. Routes comporte les onglets Routes, Domains, Ingress Groups, Access Lists et Templates (modèles nginx). Certificates comporte les onglets SSL, Authorities, PKI Certificates et Templates (modèles de certificats) ; les trois derniers nécessitent la PKI interne. Profile s’ouvre depuis le menu du compte en bas de la barre latérale. Certains éléments et onglets n’apparaissent que si leur fonctionnalité est activée ou si vous êtes autorisé à l’utiliser.
Apps : un seul endroit par application
Section intitulée « Apps : un seul endroit par application »Une app regroupe les conteneurs, projets Compose, bases de données, stockages, routes et Pages d’une application dans des environnements comme production et staging. Sa page affiche l’état de santé et les alertes de l’ensemble, définit les variables, secrets et nœuds de chaque environnement, promeut ce qui s’exécute dans un environnement vers un autre par empreinte (digest) d’image, et peut arrêter ou isoler toute l’application d’un coup. Les ressources d’une app quittent les listes habituelles, qui restent ainsi réservées à ce qui est partagé.
Ingress : publier les applications en toute sécurité
Section intitulée « Ingress : publier les applications en toute sécurité »Les domaines, les certificats TLS et les Routes sont des ressources distinctes. Vous pouvez renouveler un certificat sans reconstruire l’application, ou revenir à une version antérieure de l’application sans modifier le DNS. Une Route relie un domaine à une application et définit l’accès, la maintenance, la redirection et la politique de santé. Commencez par la publication via domaine, Route et TLS.
Docker : exécuter et mettre à jour les applications
Section intitulée « Docker : exécuter et mettre à jour les applications »Docker prend en charge les Containers autonomes, les Deployments contrôlés par des vérifications de santé, les projets Compose, les images, les volumes, les réseaux, les registres et les builds Git. Choisissez un Container pour un service unique et simple, un Deployment pour un changement de version contrôlé, ou un projet Compose pour une application multiservice. Les opérations sont enregistrées sous forme de tâches : si vous perdez la page, ouvrez la tâche existante avant d’en lancer un doublon.
Bases de données : donner à une application exactement l’accès dont elle a besoin
Section intitulée « Bases de données : donner à une application exactement l’accès dont elle a besoin »Opfield se connecte à des bases PostgreSQL, clé-valeur (compatibles Redis) et ClickHouse externes, et provisionne des bases de données managées sur des nœuds ayant le rôle adéquat. Une connexion externe donne à votre équipe l’état de santé, les métriques, l’Explorer et la Console d’une base exploitée ailleurs ; une base managée est en plus provisionnée, redimensionnée et liée aux charges de travail par Opfield. Voir Bases de données managées et externes en un coup d’œil. Une base managée est privée par défaut. L’application reçoit une identité propre à la liaison au lieu de l’identifiant du propriétaire de la base. Supprimer la liaison révoque l’accès de l’application ; supprimer la base elle-même supprime les données, définissez donc d’abord la sauvegarde et la reprise. Les sauvegardes de bases de données écrivent des sauvegardes natives vers des connexions de stockage ou un stockage objet managé, qu’un nœud Storage exécute aussi.
Pages : publier des sites statiques avec un retour arrière simple
Section intitulée « Pages : publier des sites statiques avec un retour arrière simple »Pages stocke des Deployments immuables de sites statiques. Un tag détermine le Deployment que voient les utilisateurs ; revenir en arrière consiste donc à déplacer le tag vers une version précédemment vérifiée plutôt qu’à modifier des fichiers sur un serveur. Le parcours Pages vous mène d’un artefact à un domaine public.
Nœuds et observabilité : se fier à l’état confirmé
Section intitulée « Nœuds et observabilité : se fier à l’état confirmé »Les nœuds sont des hôtes Linux enrôlés ayant des rôles comme Ingress, Docker, Storage, Build Worker, Monitoring ou Relay. Ils établissent une connexion authentifiée avec Opfield et signalent leur version réelle, leurs capacités et leur état de santé. Les métriques et les journaux expliquent les problèmes, les notifications atteignent la bonne équipe et l’historique d’audit montre qui a modifié la configuration.
Accès et administration
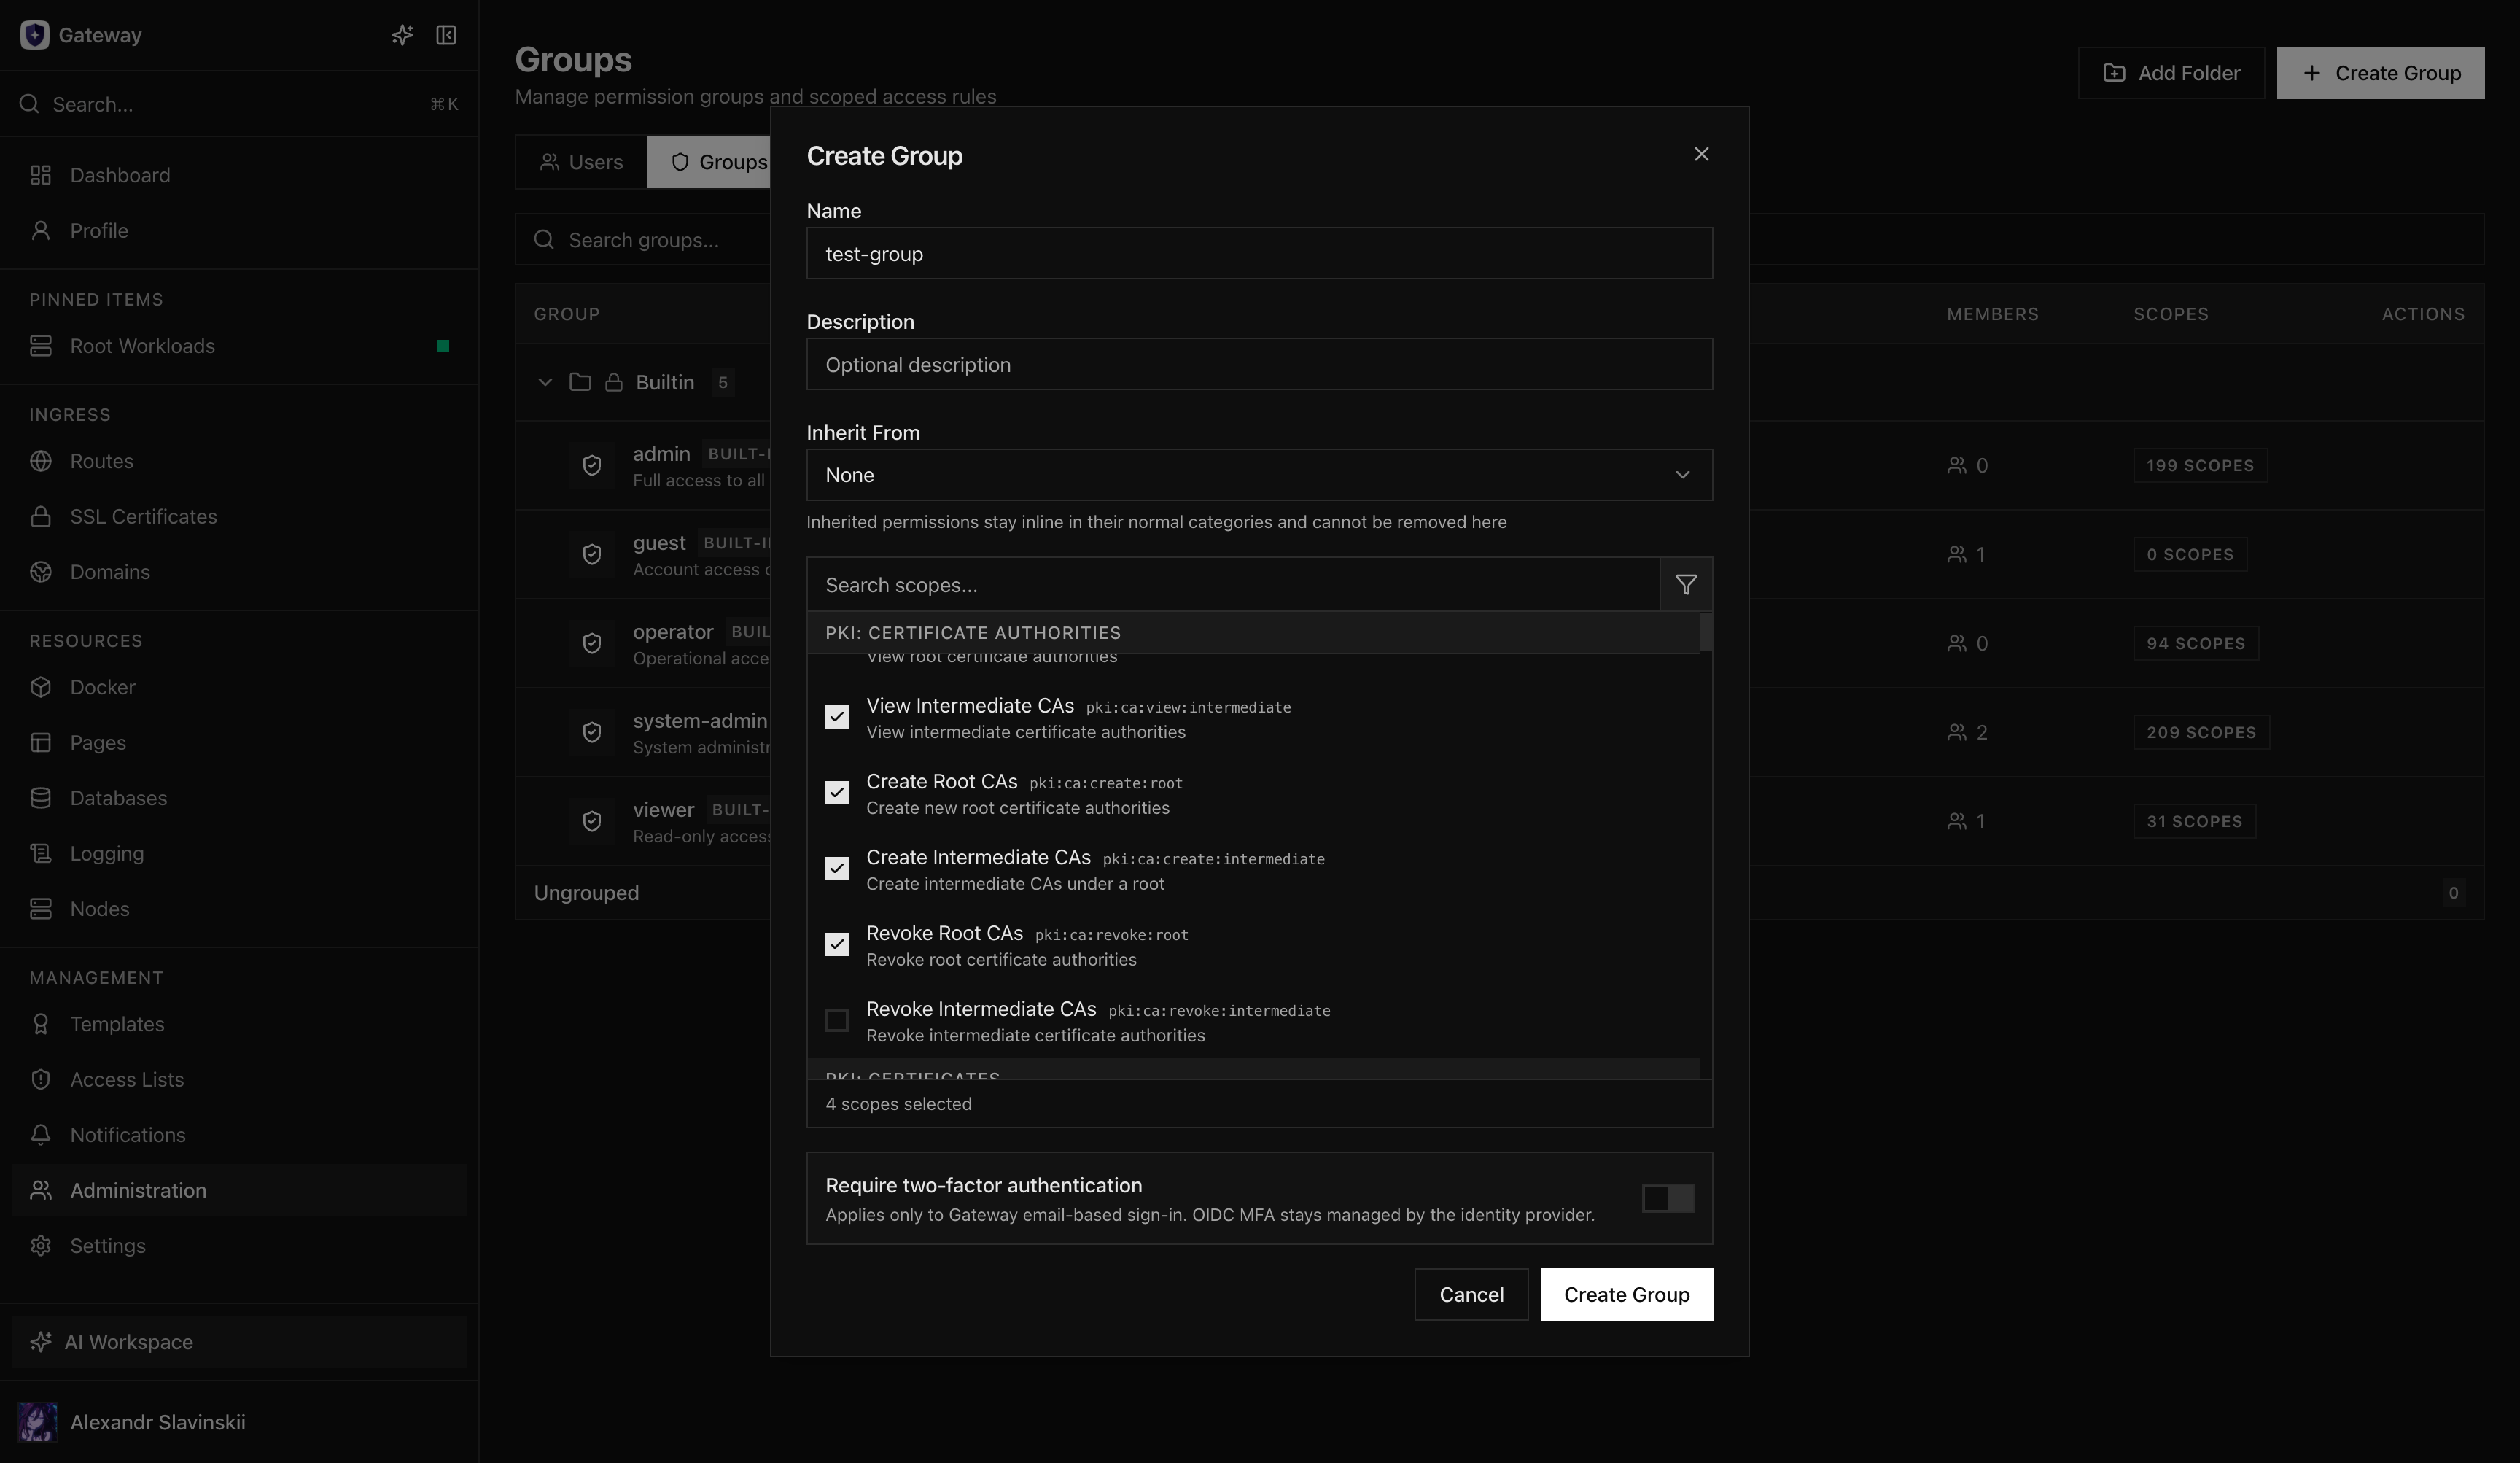
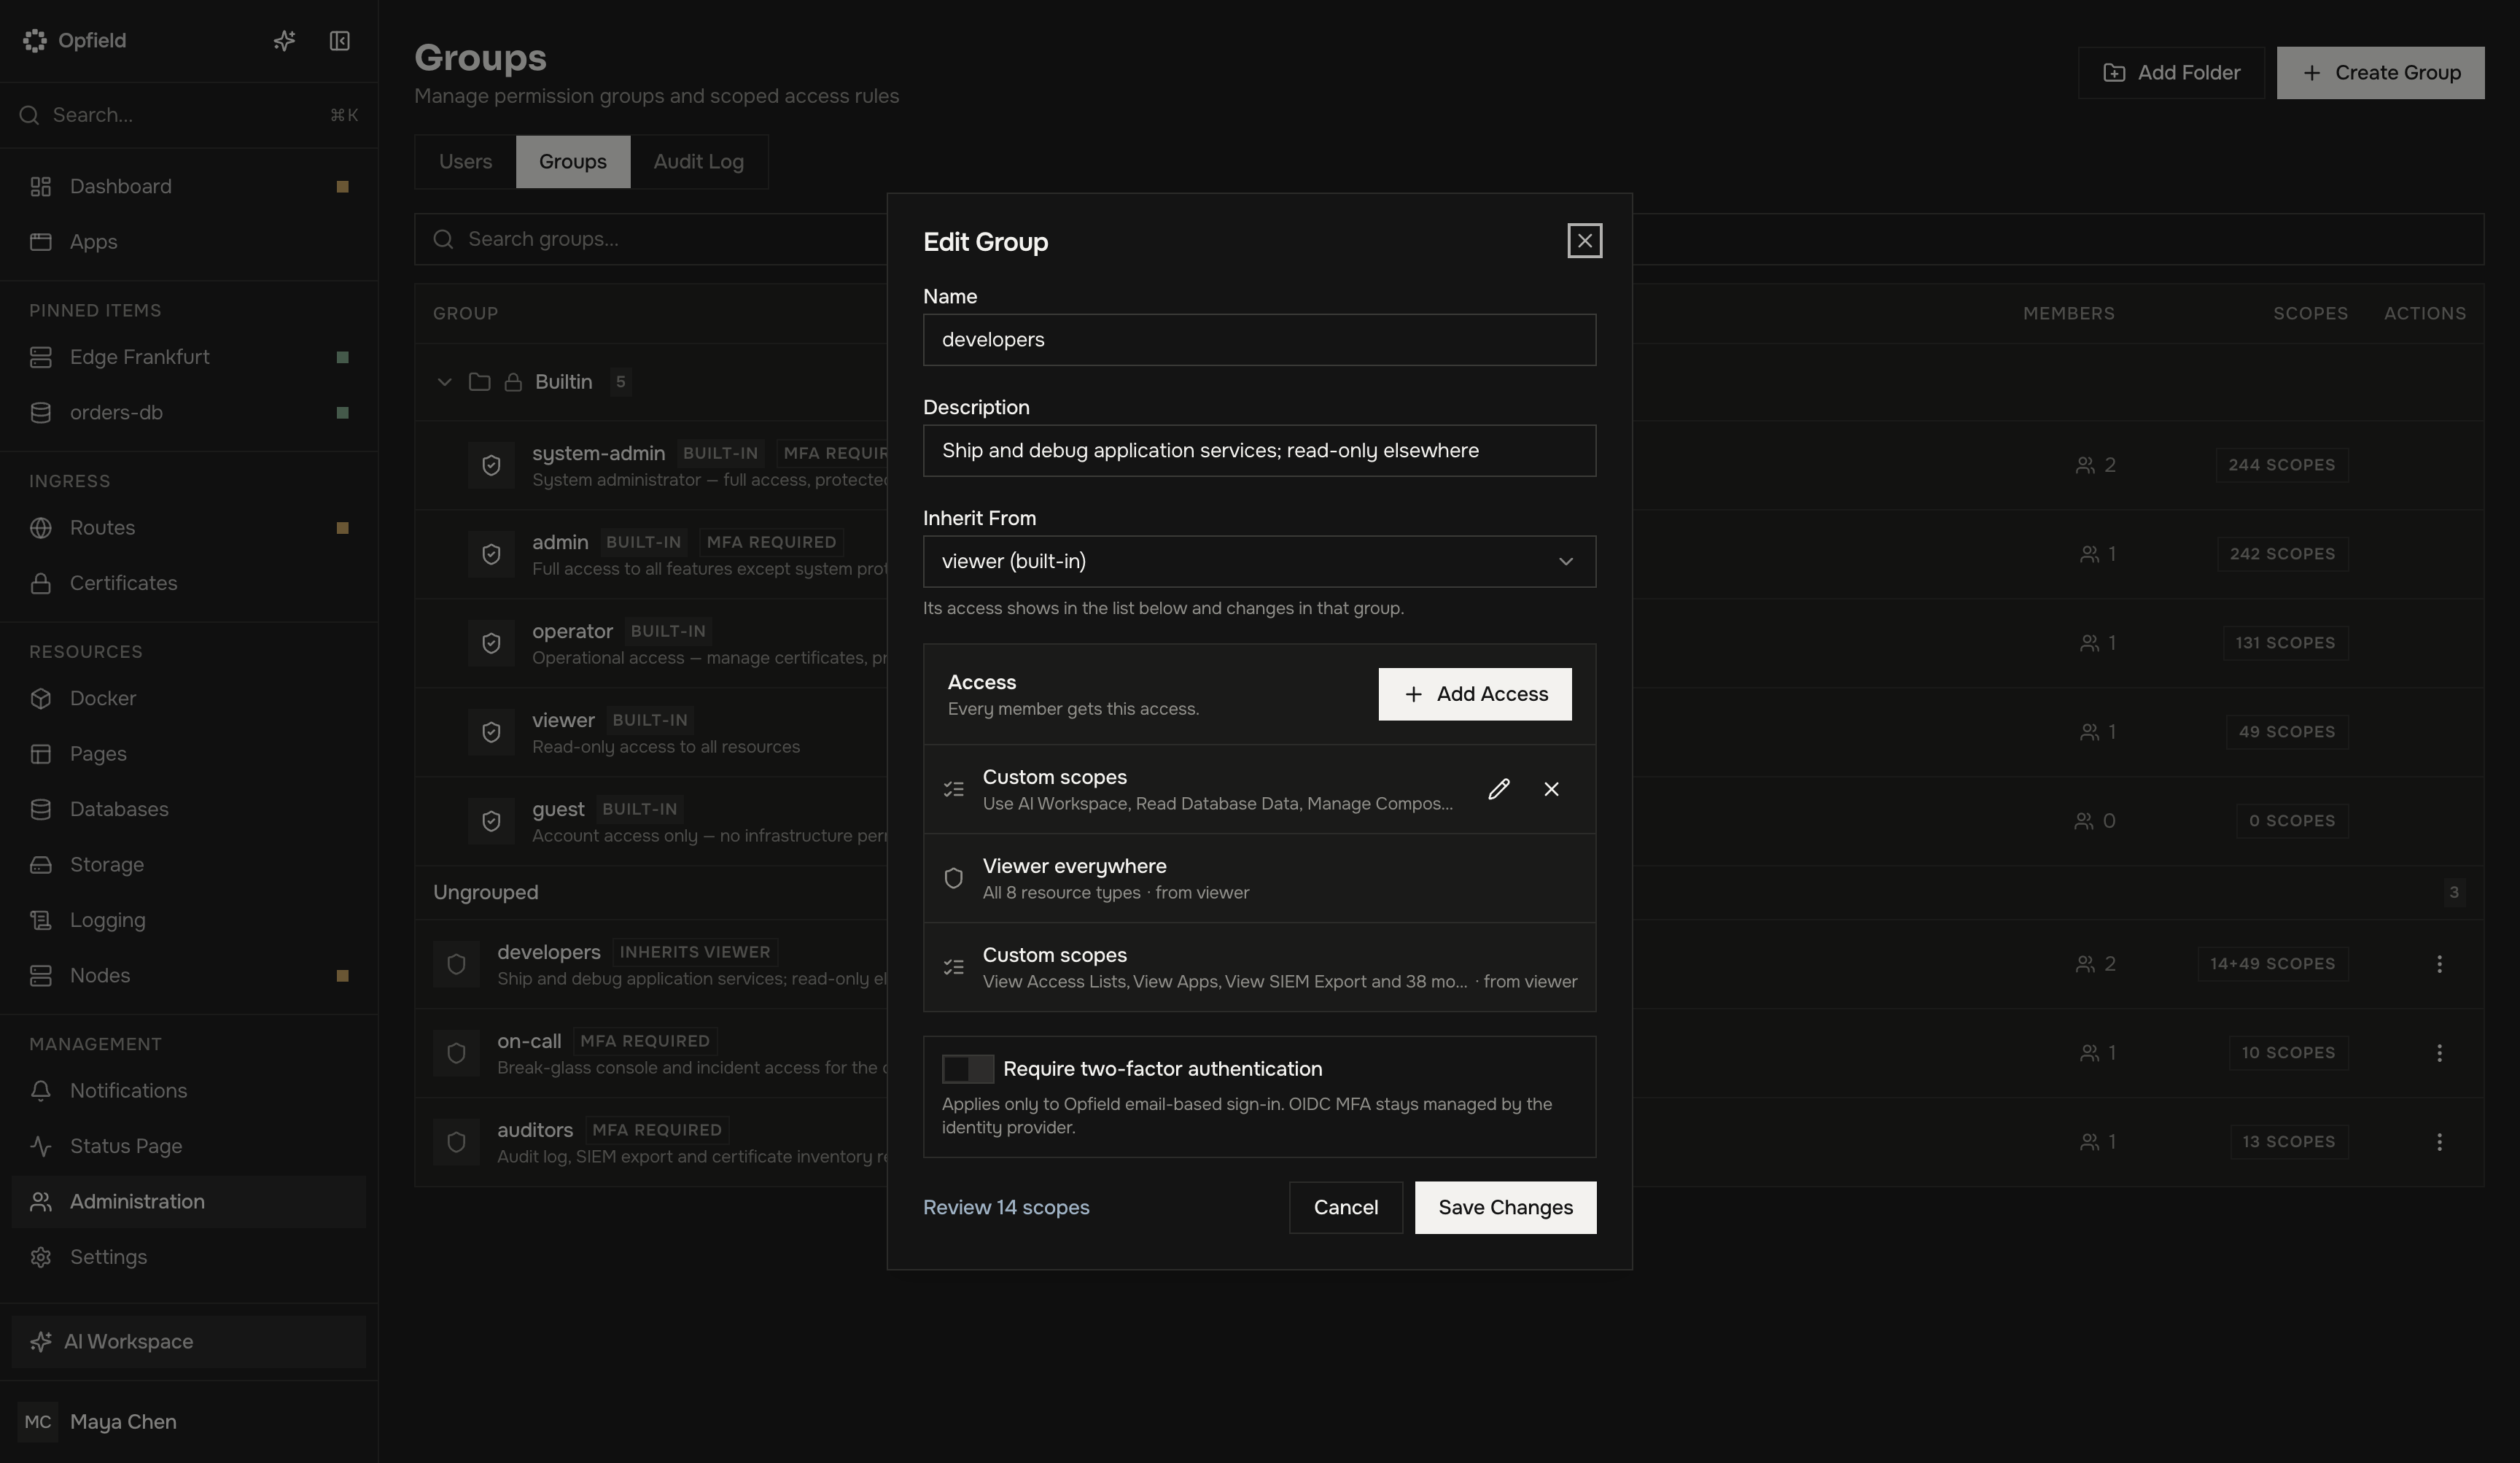
Section intitulée « Accès et administration »Les utilisateurs, groupes, scopes de ressources, méthodes d’authentification, jetons d’API, clients OAuth, intégrations, licences et mises à jour sont administrés de façon centralisée. Les permissions peuvent être limitées à une Route, un nœud, une charge de travail ou une base de données précis au lieu de donner accès à toute une zone d’Opfield.
Créez des groupes correspondant aux responsabilités métier avant d’inviter une équipe plus large, et conservez un chemin de reprise contrôlé séparément pour l’administration du système. Le profil utilisateur comprend les préférences personnelles, les autorisations actives et, lorsqu’elle est activée, la consommation Opfield Inference.
IA et exploitation programmatique
Section intitulée « IA et exploitation programmatique »AI Workspace lit la documentation, prépare des plans et exécute des opérations dans les limites des permissions et du mode d’approbation de l’utilisateur. Il ne dispose d’aucun accès propre. L’Operations Console, l’API REST, les clients OAuth et le MCP distant exposent les mêmes ressources et appliquent les mêmes contrôles de permissions, de plans et d’audit que l’interface.
Opfield Inference est un plan de données distinct, avec des jetons gwi_ dédiés, des fournisseurs, une comptabilité de consommation et des règles d’accès aux modèles. Activer AI Workspace ou MCP n’accorde pas automatiquement l’accès à tous les modèles ni à toutes les actions sur l’infrastructure.
Ce qui reste de votre ressort
Section intitulée « Ce qui reste de votre ressort »Opfield exploite les ressources que vous lui confiez et enregistre chaque modification. Vos serveurs et leur système d’exploitation, le périmètre réseau, les comptes chez les fournisseurs DNS et les hébergeurs, les dépôts de sources et les destinations de sauvegarde hors site restent de votre ressort. Avant un lancement en production, complétez la liste de contrôle de préparation à la production et gardez le runbook d’incident à portée de main.