

Ajouter votre premier nœud
Un nœud est un hôte Linux enrôlé dans Opfield pour un rôle opérationnel précis. L’hôte exécute un démon géré par Opfield qui signale son identité et ses capacités, et ne reçoit que les commandes autorisées pour ce rôle. L’ajout d’un nœud ne déplace pas automatiquement une charge de travail existante ; il crée une capacité de confiance que vous pourrez sélectionner plus tard.
Choisir le mode de connexion
Section intitulée « Choisir le mode de connexion »Vous pouvez ajouter un nœud de l’une des façons suivantes :
- Sur votre propre serveur ou VM : exécutez la commande d’installation générée par Opfield en suivant les instructions ci-dessous.
- Créer une VM via Opfield : pour commander une VM directement depuis l’interface, connectez un hébergeur et choisissez Hosted VM dans Add Node. Opfield crée la VM et installe le démon. Attendez que le nœud soit prêt, et pas seulement que le fournisseur l’ait démarré.
Un enrôlement réussi signifie que le nœud est Online avec le rôle et les capacités prévus.
Choisir le rôle avant l’enrôlement
Section intitulée « Choisir le rôle avant l’enrôlement »| Rôle | À utiliser pour | Principale décision de responsabilité |
|---|---|---|
| Ingress | Routes, matérialisation TLS, Pages, journaux nginx et métriques de trafic | Quelles adresses et quels ports publics cet hôte détient |
| Docker | Containers, Deployments, projets Compose, images, volumes, réseaux et opérations d’exécution | Quelles charges de travail peuvent partager cet hôte Docker |
| Storage | PostgreSQL, stockages clé-valeur et ClickHouse gérés par Opfield, stockage objet managé et tâches de sauvegarde des bases de données | Isolation du stockage, des sauvegardes et des charges de travail avec état |
| Build Worker | Builds isolés à partir de sources Git avec BuildKit/containerd | Trafic sortant des builds et séparation d’avec les identifiants réutilisables |
| Monitoring | Collecte de supervision prise en charge | Quels systèmes le nœud peut observer |
| Relay | Capacité et résilience du plan de données Secure Link | Adresse annoncée joignable et domaine de panne physique |
Ne sélectionnez pas un rôle simplement parce que son installateur fonctionne sur l’hôte. Un rôle de production doit correspondre à la frontière de confiance, à l’emplacement réseau, au stockage et au responsable de la reprise prévus pour l’hôte. En particulier, les Build Workers et les nœuds Storage doivent normalement être dédiés à leur fonction.
Avant de créer le nœud
Section intitulée « Avant de créer le nœud »Vérifiez que la cible est un hôte Linux pris en charge, avec un accès root ou un sudo fonctionnel, une heure système correcte, un DNS fiable et une joignabilité sortante vers la cible gRPC publique d’Opfield sur 9443/tcp. Cette cible est le point de terminaison de contrôle adossé à Relay qu’utilisent les démons gérés ; il peut s’agir d’un hôte ou d’une IP directs même lorsque l’interface web d’Opfield est derrière un proxy.
Vérifiez aussi les responsabilités propres au rôle :
- Les nœuds Ingress ont besoin des écouteurs publics prévus et d’un modèle d’exploitation DNS/TLS clair.
- Les nœuds Docker ont besoin d’un Docker Engine local pris en charge et d’une capacité suffisante pour leurs charges de travail ; l’installateur du nœud peut préparer les composants d’exécution pris en charge sur un hôte compatible vierge.
- Les nœuds Storage ont besoin d’un stockage durable éligible, des capacités loop/mount requises et d’un accès HTTPS sortant vers
ghcr.io. Ne supposez pas qu’un invité LXC restreint ordinaire suffit : il lui faut un ensemble de périphériques loop dimensionné pour chaque instance managée et chaque sauvegarde simultanée ; voir Prérequis des nœuds Storage et Docker. - Les Build Workers ont besoin d’un hôte dédié ou d’un conteneur externe non privilégié et d’un profil de trafic sortant approuvé.
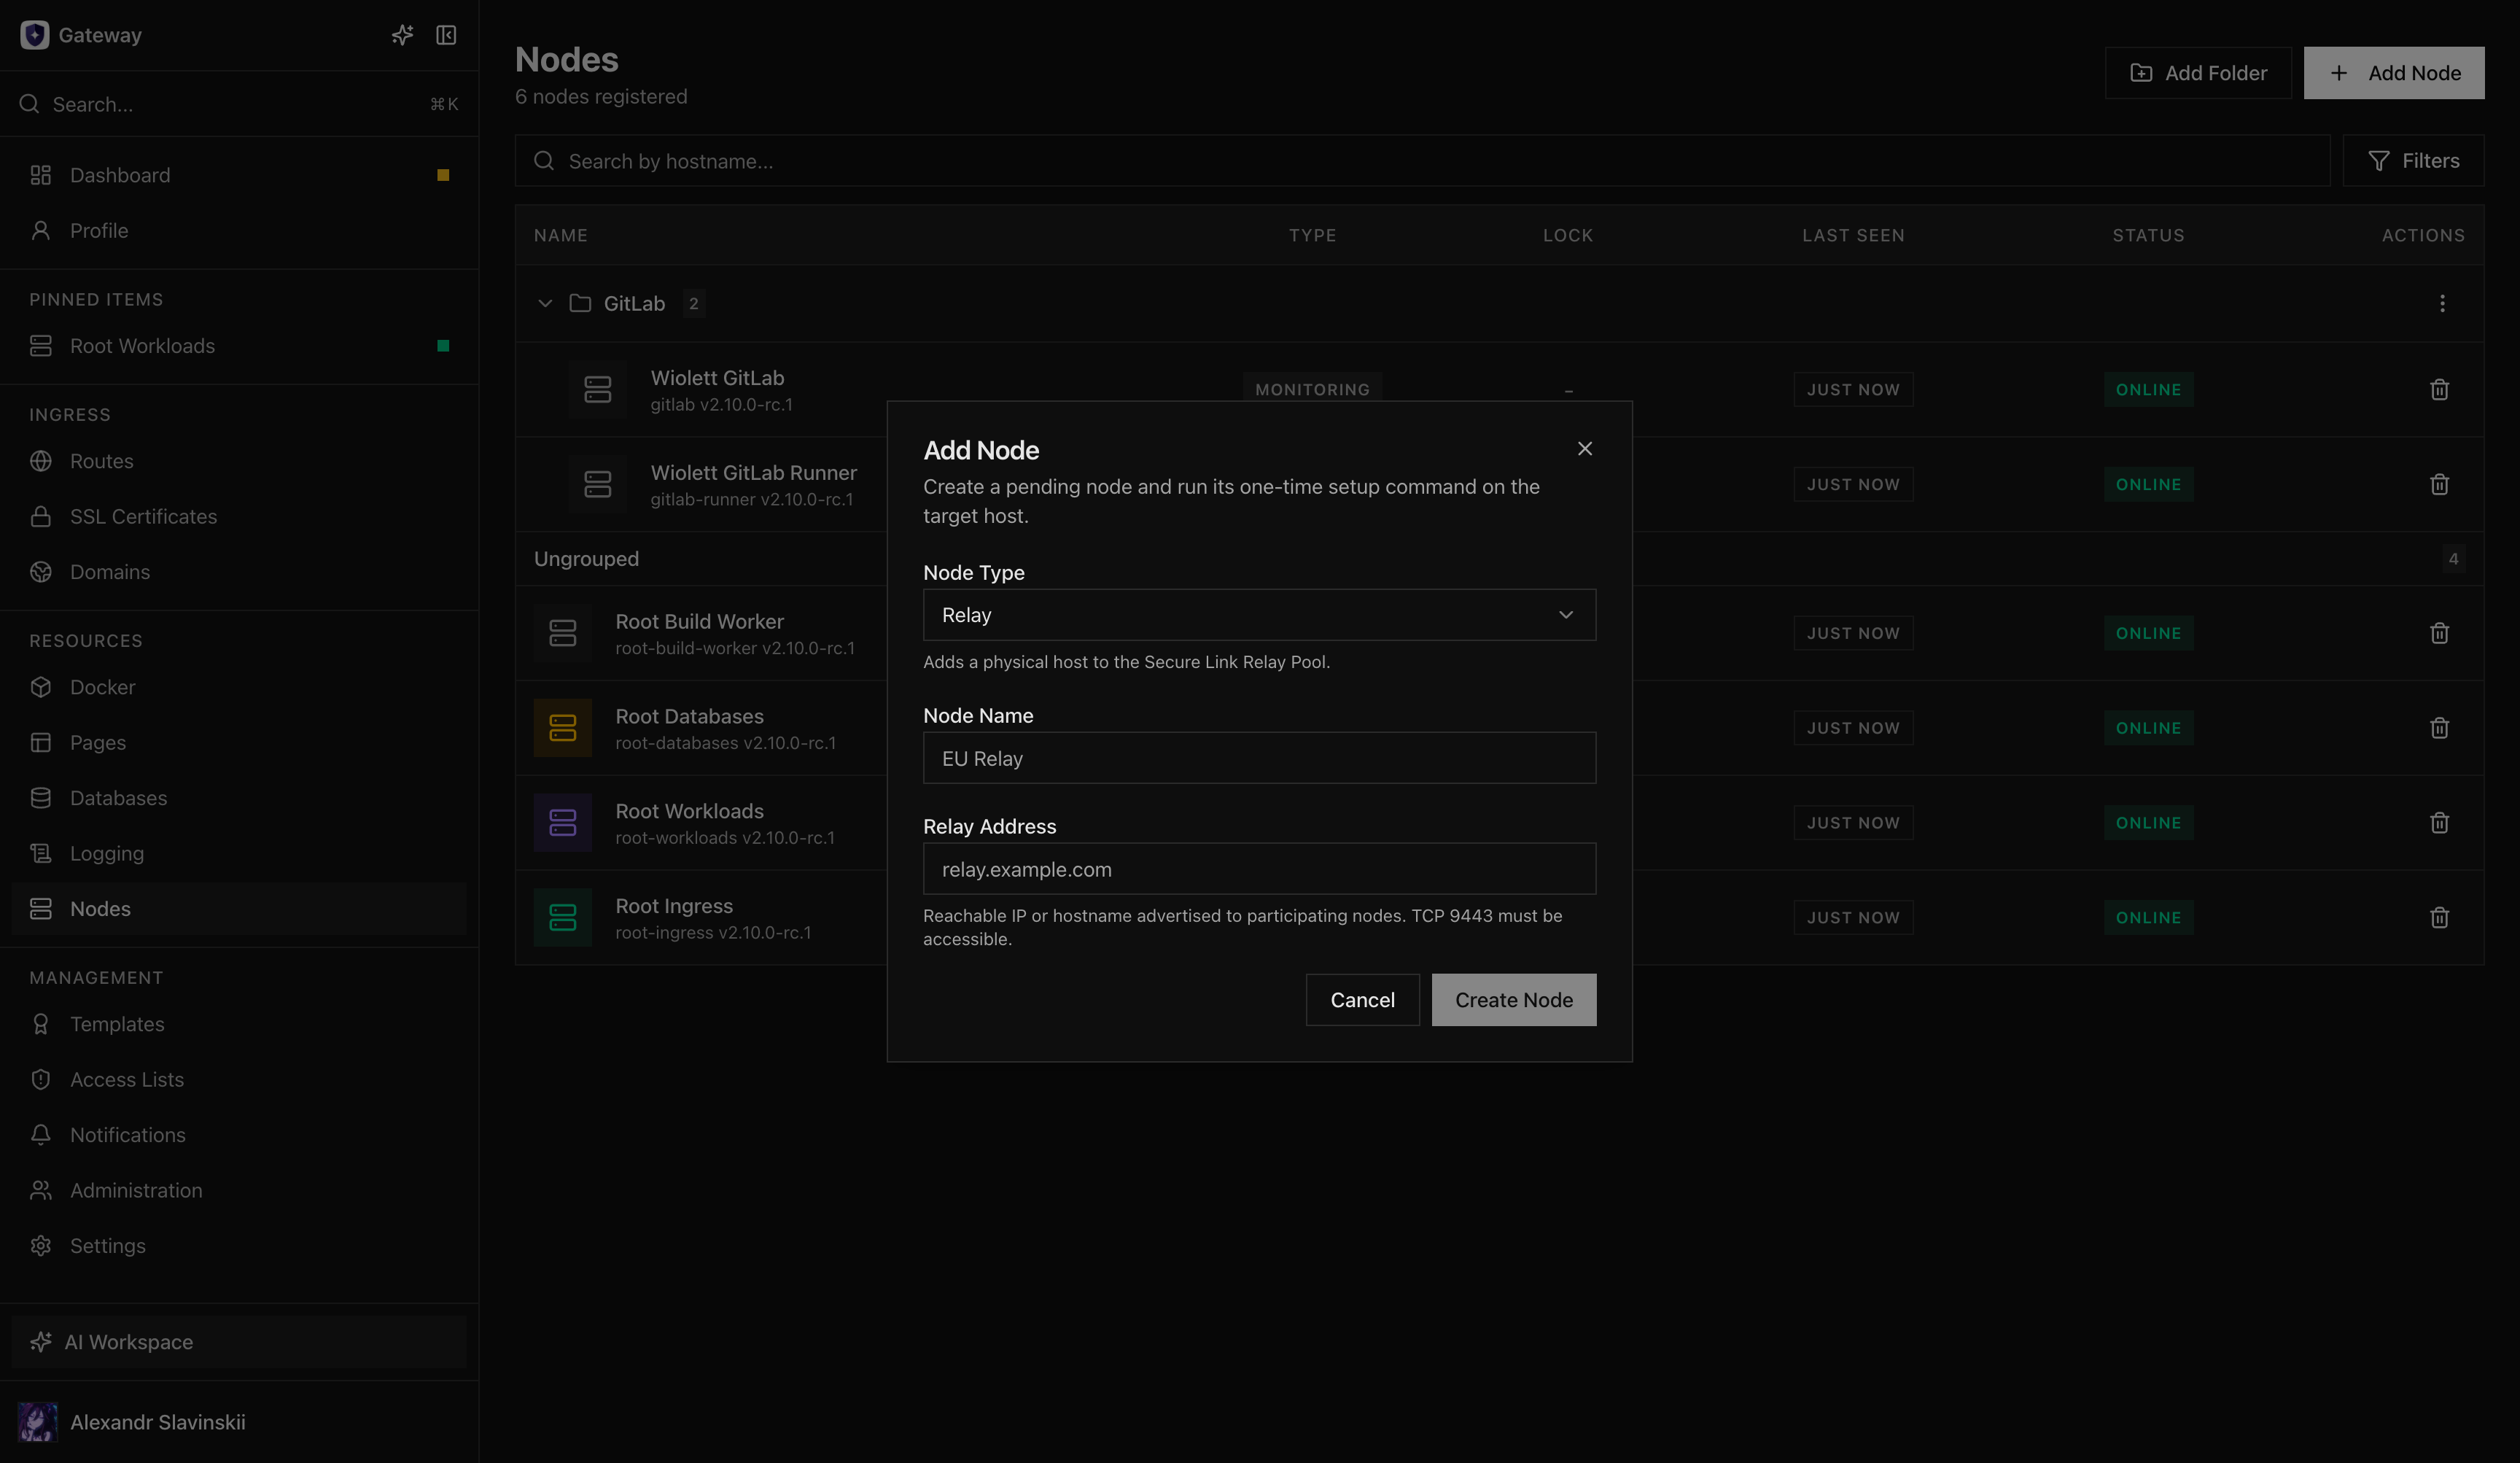
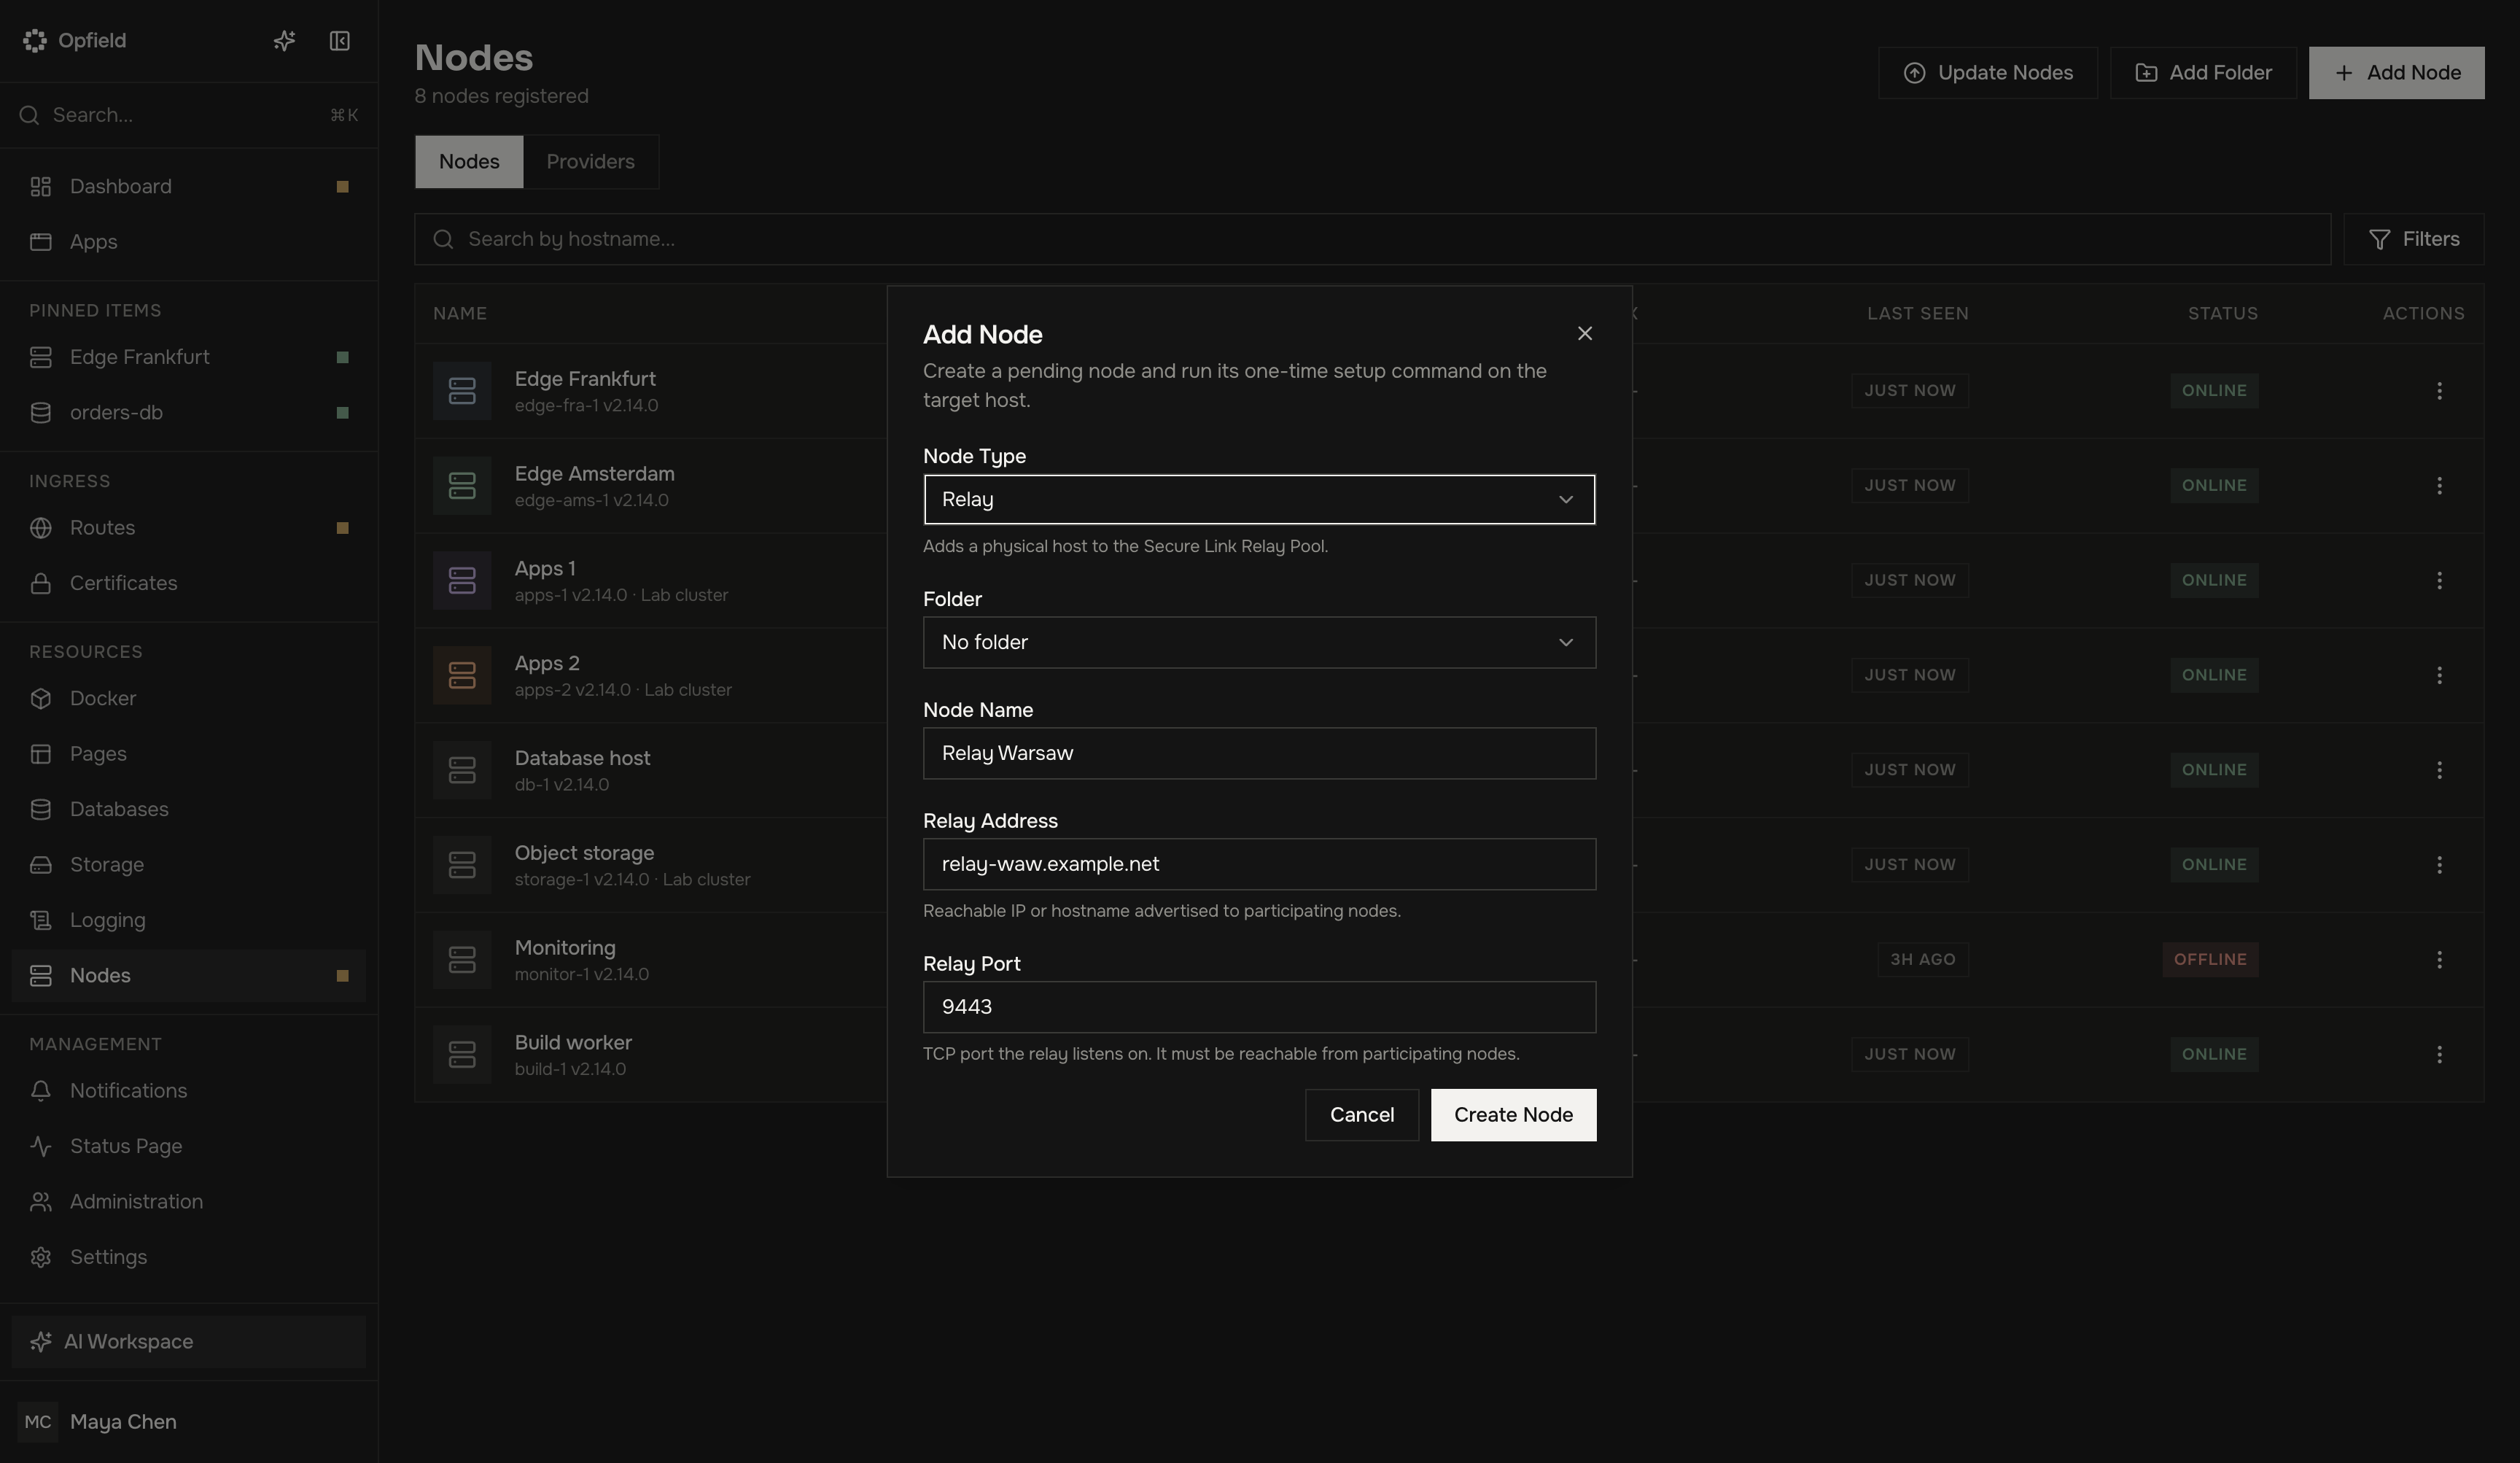
- Les nœuds Relay ont besoin d’une adresse et d’un port joignables depuis les hôtes Opfield, Docker, Ingress et Storage participants. Opfield n’ouvre pas le pare-feu et ne traverse pas le NAT à votre place.
Enrôler le nœud sur votre propre hôte
Section intitulée « Enrôler le nœud sur votre propre hôte »- Ouvrez Nodes, sélectionnez Add Node et choisissez External VM.
- Choisissez le rôle prévu. Pour Relay, saisissez l’adresse que les autres participants utiliseront pour joindre le worker Relay.
- Donnez au nœud en attente un nom reconnaissable qui décrit sa fonction stable, et non un ticket temporaire ou le nom d’une personne.
- Créez le nœud et copiez la commande d’installation générée. Elle contient un jeton d’enrôlement à usage unique et l’empreinte attendue du certificat d’Opfield.
- Exécutez la commande sur l’hôte cible avec les privilèges requis. Ne retirez pas l’empreinte et ne remplacez pas l’adresse Opfield générée, sauf si la cible publique ou locale configurée est erronée.
- Conservez la sortie de l’installation jusqu’à ce que le démon soit enrôlé et que l’interface Opfield affiche le nœud Online.
- Ouvrez les détails du nœud et comparez le nom d’hôte, le rôle, le système d’exploitation, la version, les adresses et les capacités signalés avec la conception prévue.
Le démon vérifie le certificat Opfield épinglé avant d’envoyer le jeton à usage unique. Après un enrôlement réussi, l’authentification à long terme utilise TLS mutuel : Opfield et le nœud présentent tous deux des certificats. La relation réutilisable est l’identité enrôlée, et non le jeton d’amorçage.
Critères de réussite
Section intitulée « Critères de réussite »Ne considérez l’enrôlement comme terminé que lorsque :
- le nœud est Online, et pas seulement créé ou en attente ;
- son type et son nom d’hôte sont corrects ;
- la version signalée est compatible avec la version d’Opfield ;
- les capacités attendues sont présentes et aucun avertissement d’incompatibilité de version n’est affiché ;
- l’état propre au rôle est sain ;
- le nœud se reconnecte après le redémarrage de son service démon ;
- une vérification de mise à jour intégrée peut joindre le canal de versions configuré ;
- l’opérateur désigné dispose des scopes nécessaires pour le consulter et l’exploiter sans accès étendu d’administrateur système.
Pour Relay, un enrôlement réussi rend l’hôte physique éligible au Relay Pool. L’ajout d’un relais sain ne déplace pas automatiquement les points de terminaison existants ; vérifiez la joignabilité et utilisez l’opération explicite de rééquilibrage lorsque vous souhaitez modifier le placement.
Vérifications de l’opérateur par rôle
Section intitulée « Vérifications de l’opérateur par rôle »- Ingress : validez la configuration nginx, examinez l’adresse du service, confirmez les ports 80/443 si nécessaire et ouvrez des journaux nginx limités.
- Docker : confirmez la synchronisation de l’inventaire, l’état d’exécution, l’accès au système de fichiers et toute capacité GPU ou Secure Runtime attendue.
- Storage : confirmez la racine de stockage choisie, l’application de la capacité et la réussite des vérifications préalables avant de créer une base de données ou un stockage managés.
- Build Worker : confirmez l’état de BuildKit/containerd, le profil de ressources appliqué, la disponibilité du scanner et la politique de trafic sortant choisie.
- Relay : confirmez l’état du superviseur et du worker, le point de terminaison annoncé, le nombre de tunnels actifs et le placement par domaine de panne.
Échec et reprise en toute sécurité
Section intitulée « Échec et reprise en toute sécurité »Si l’enrôlement n’aboutit pas, conservez le nœud en attente pendant le diagnostic. Vérifiez la commande générée exacte, l’heure système, le DNS, la joignabilité sortante sur 9443/tcp, l’empreinte du certificat, le journal de l’installateur et le journal du service démon. Un nom d’hôte web proxifié par Cloudflare n’est pas automatiquement une cible gRPC valide.
Ne supprimez pas l’épinglage du certificat pour faire aboutir la connexion. Cela transforme un problème de configuration en risque d’identité. Corrigez Settings > General et générez une nouvelle commande si la cible gRPC publique ou locale est erronée.
Un nœud en attente peut être supprimé et recréé lorsque vous souhaitez délibérément une nouvelle identité d’enrôlement. Ne réutilisez jamais un ancien jeton à usage unique. Après l’enrôlement, la suppression a des conséquences propres au rôle : un relais avec des affectations actives doit être vidé, et un nœud qui détient des charges de travail ou des données doit être mis hors service via le runbook de la charge de travail ou de la base de données concernée, plutôt que simplement retiré de l’inventaire.
Étape suivante
Section intitulée « Étape suivante »Avec un nœud Ingress ou Docker en ligne, poursuivez avec Publier votre première Route. Pour les vérifications de production propres à chaque rôle, consultez Rôles et installation des nœuds et Mises à jour des nœuds et comportement hors ligne.