

Toute votre pile d'infrastructure dans un seul produit
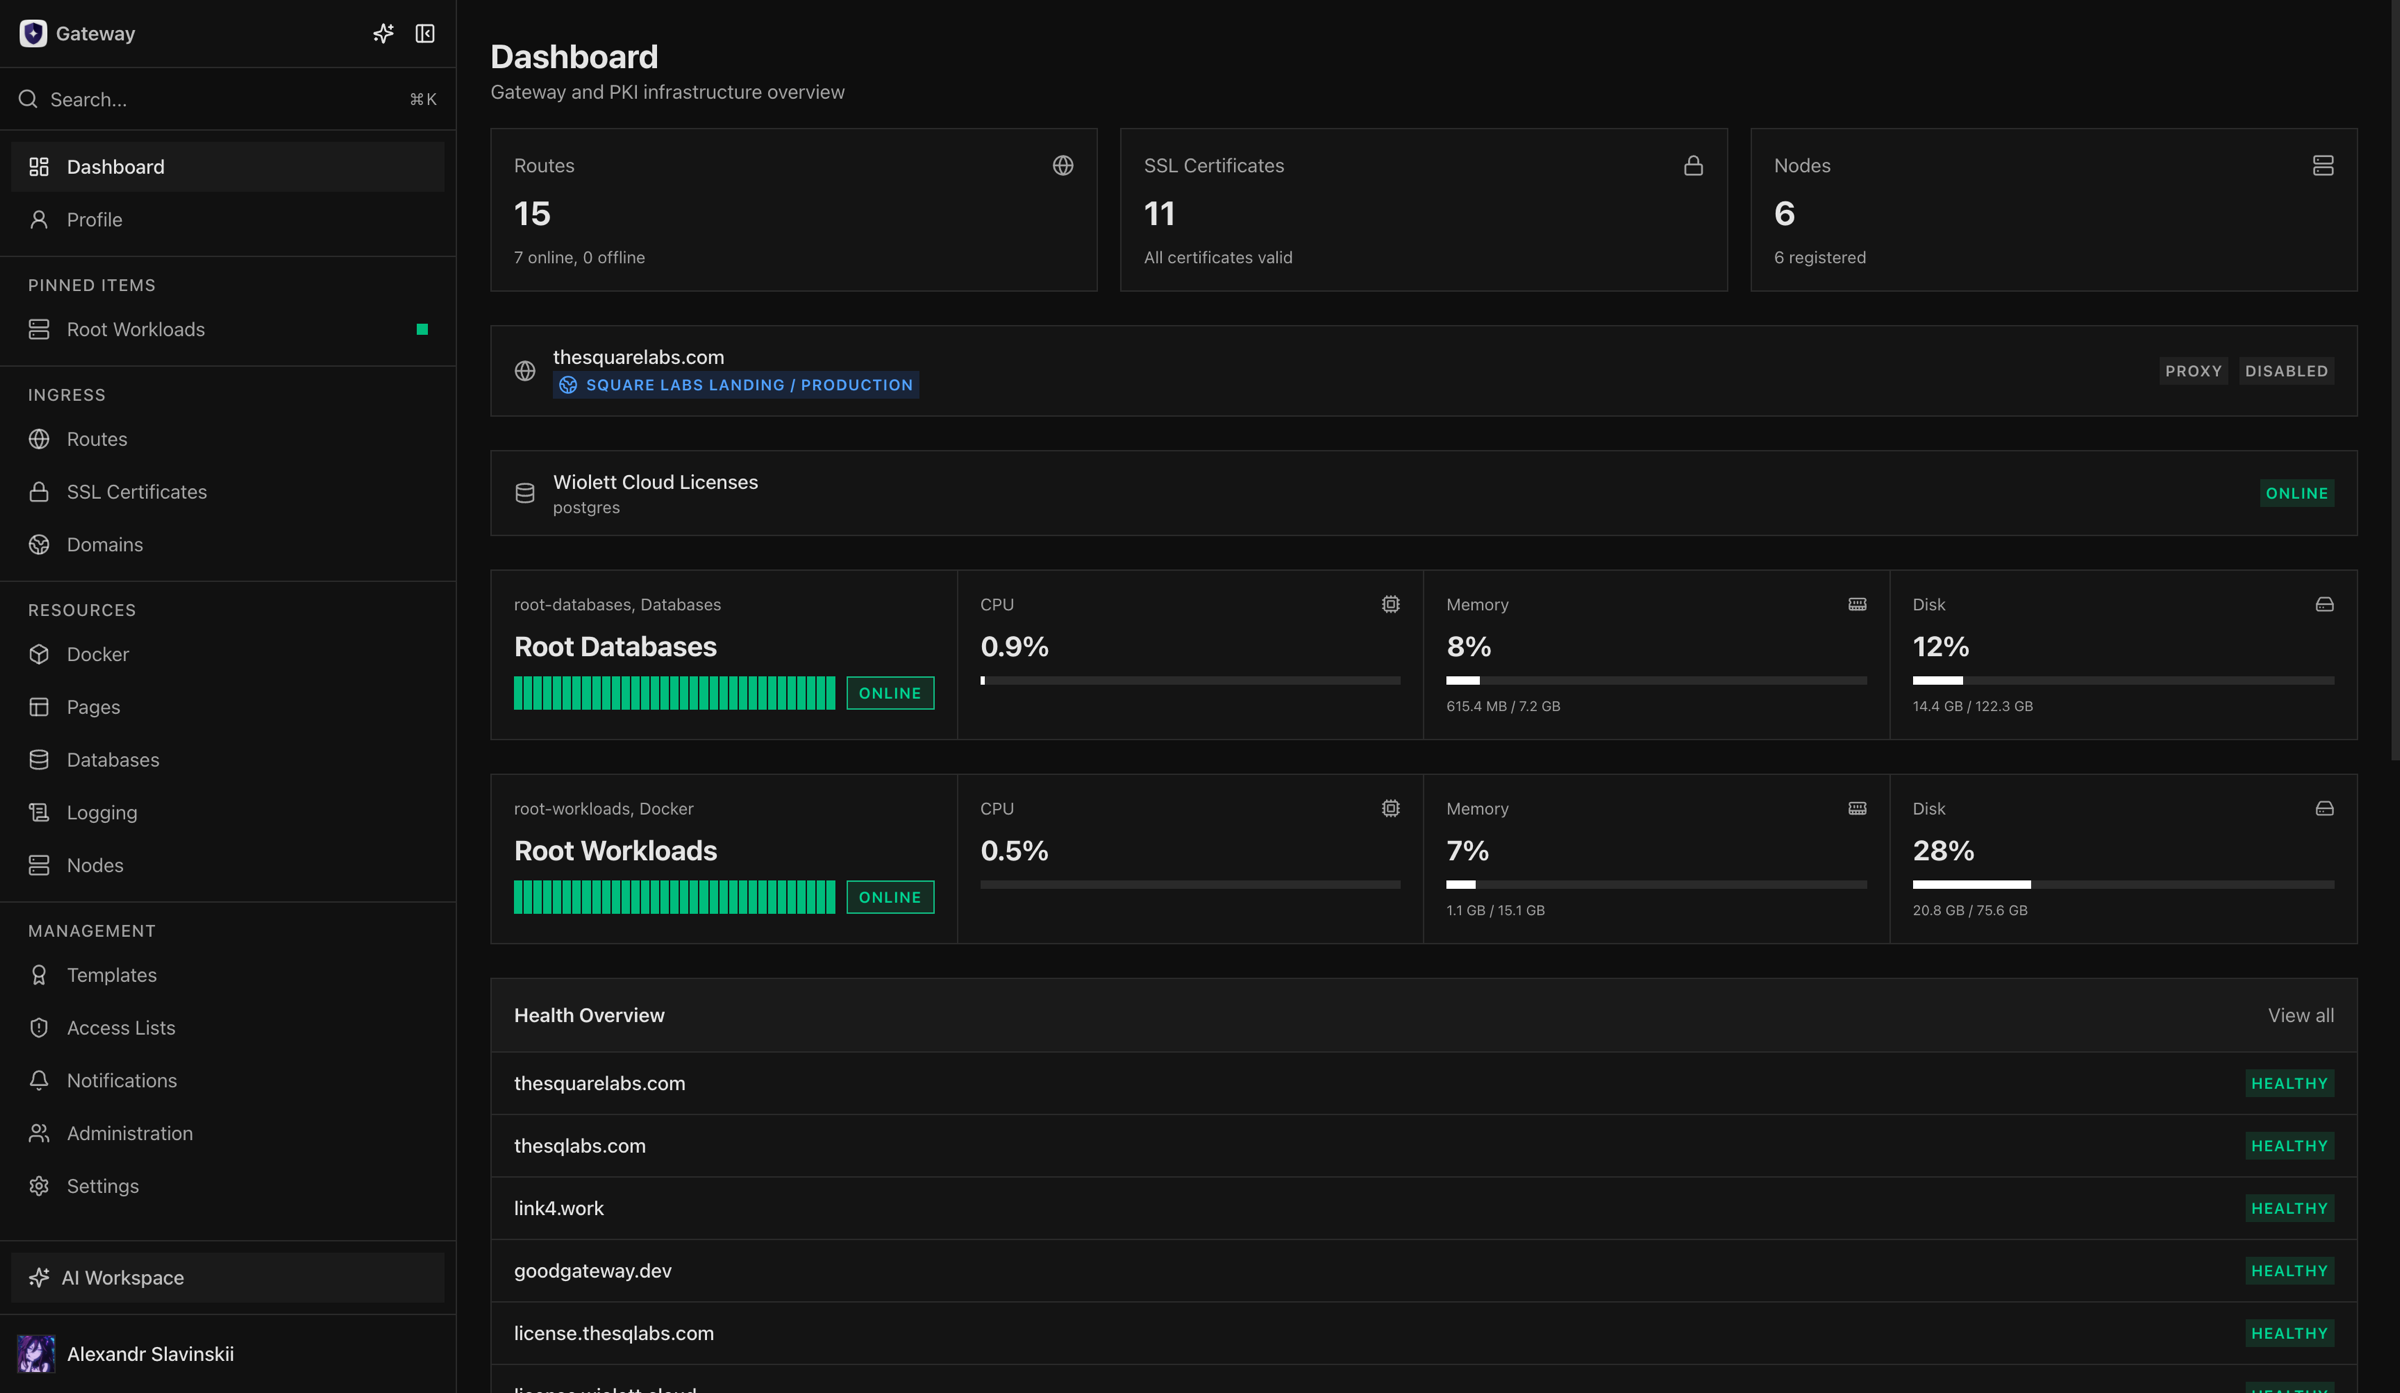
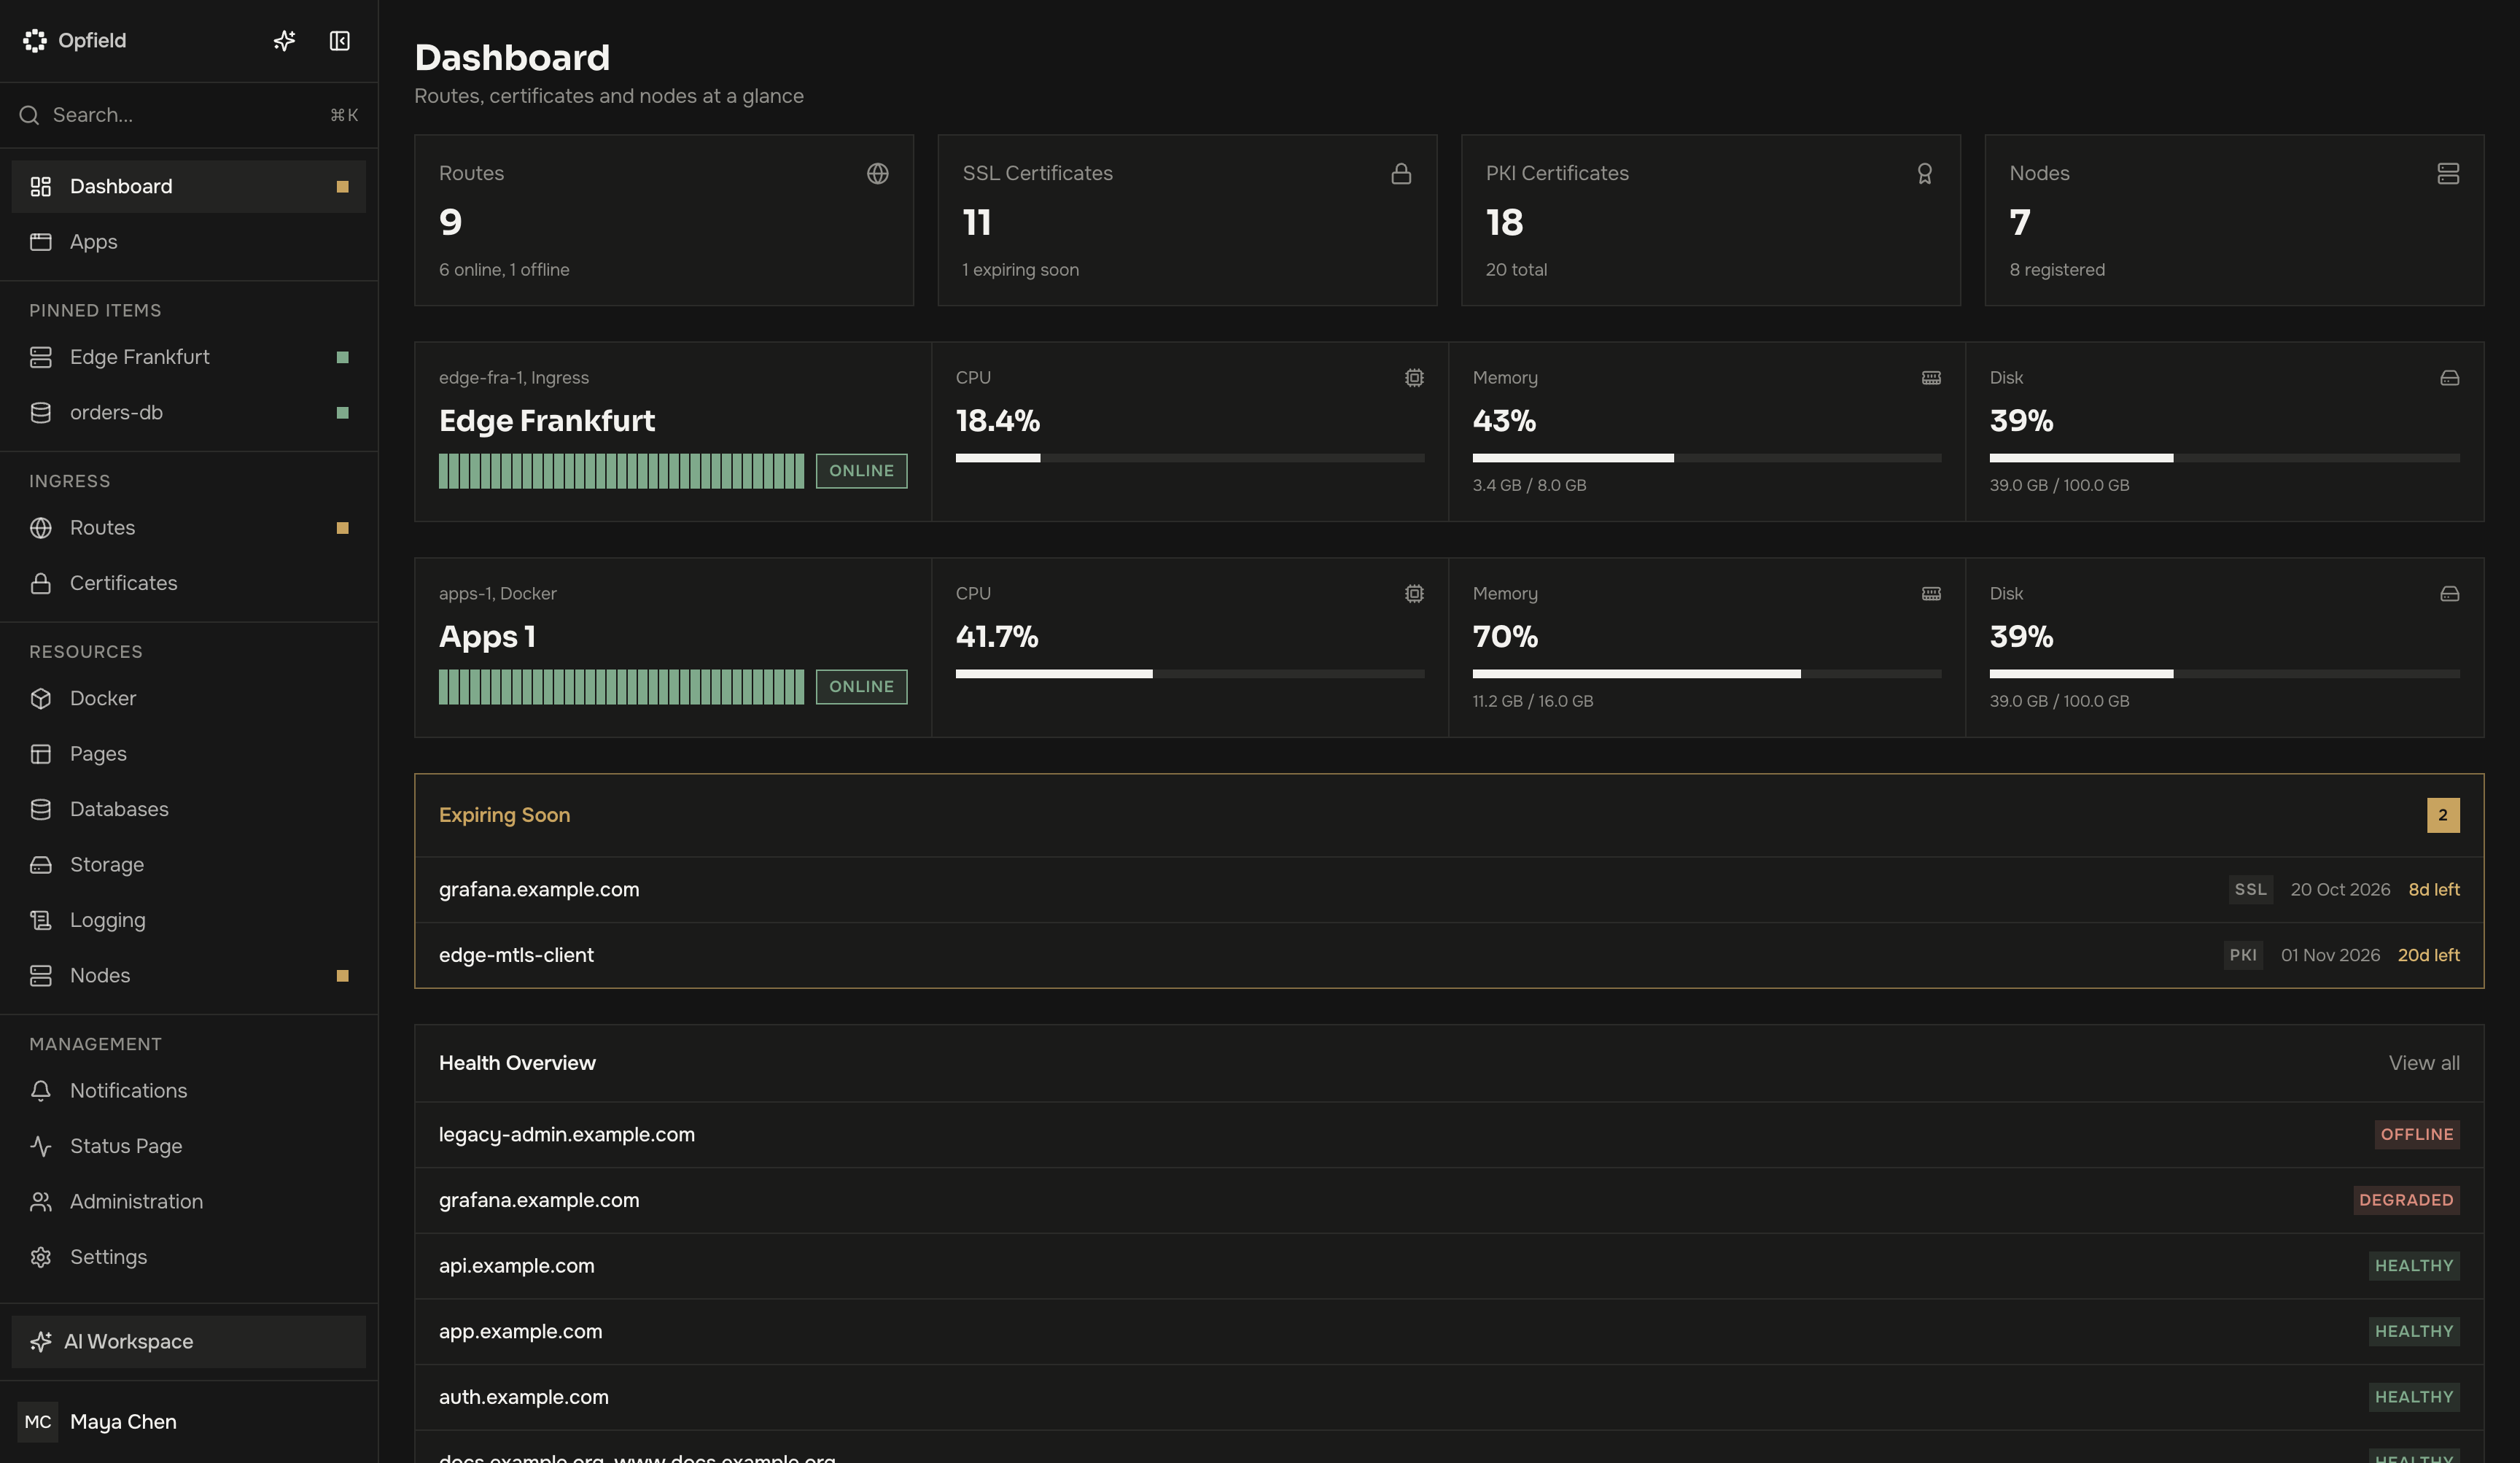
Opfield exploite la pile d’infrastructure sur vos propres serveurs : ingress et TLS, charges de travail Docker et basculement, bases de données managées et stockage objet, sauvegardes, supervision, journaux, alertes, réseau privé et contrôle d’accès. Travaillez dans l’interface web ou connectez Codex, Claude Code et d’autres agents via MCP authentifié. Les mêmes scopes, approbations, tâches et journal d’audit s’appliquent dans les deux cas.
Donnez à votre agent de code le contexte de l’infrastructure
Section intitulée « Donnez à votre agent de code le contexte de l’infrastructure »Installez le skill Opfield pour apprendre à un agent compatible comment s’articulent les ressources Opfield, les permissions, les tâches asynchrones, la livraison, la vérification et le retour arrière :
npx skills add opfield/opfield-skills --skill using-opfieldLe skill apporte les connaissances d’exploitation ; Opfield MCP fournit un accès authentifié à votre installation. Suivez Skills pour agents d’IA pour installer le skill et connecter Codex ou Claude Code sans partager de jetons d’API.
Commencez par un parcours complet
Section intitulée « Commencez par un parcours complet »- Évaluer le produit : lisez Pourquoi Opfield pour savoir ce qu’il remplace, puis Évaluer Opfield pour les réponses avant achat sur l’auto-hébergement, les clés, les licences, les permissions et la migration, puis la Visite du produit, l’Architecture et les Fonctionnalités.
- Installer une nouvelle instance : suivez Prérequis, Installer Opfield et Configuration initiale.
- Publier une application : suivez le parcours complet Publier une application.
- Exploiter une application complète avec des environnements : regroupez ses ressources dans une app avec
productionetstaging, puis promouvez ce que vous avez testé. - Connecter une application à une base de données privée : suivez Base de données applicative privée.
- Exploiter la production : lisez Liste de contrôle de préparation à la production, Mises à jour et sauvegardes et Runbook d’incident.
- Connecter un agent d’IA : installez le skill d’agent Opfield et connectez-vous via MCP authentifié.
- Intégrer d’autres outils : consultez Scopes, jetons et OAuth et API REST et MCP.
Le modèle du produit en une minute
Section intitulée « Le modèle du produit en une minute »Opfield est le plan de contrôle ; vos serveurs exécutent les applications et les données. Les nœuds gérés se connectent en sortie via Opfield Relay, ne reçoivent que les opérations de leur rôle et renvoient le résultat réel. Opfield conserve les permissions, les relations entre ressources, l’historique des opérations et l’état de reprise.
Les principales chaînes de ressources sont :
Publier une application
Un domaine reçoit le trafic HTTPS, et une Route envoie chaque requête vers la bonne application.
%%{init: {"themeVariables": {"fontSize": "20px"}}}%%
flowchart LR
    domain["Domaine"] --> certificate["TLS"] --> route["Route"] --> upstream["Application"]
Construire et déployer depuis Git
Opfield transforme le code source en un artefact versionné et le déploie comme charge de travail.
%%{init: {"themeVariables": {"fontSize": "20px"}}}%%
flowchart LR
    repository["Git"] --> worker["Build Worker"] --> artifact["Artefact"] --> workload["Charge de travail"]
Connecter une application à une base de données
Une liaison privée donne à l’application sa propre identité de base de données sans exposer la base publiquement.
%%{init: {"themeVariables": {"fontSize": "20px"}}}%%
flowchart LR
    application["Application"] --> binding["Liaison privée"] --> identity["Identité de base de données"]
Transformer les signaux de santé en alertes
Opfield transforme l’état de santé des services et les événements en notifications pour les personnes, les pages de statut et les systèmes SIEM.
%%{init: {"themeVariables": {"fontSize": "20px"}}}%%
flowchart LR
    events["Santé et événements"] --> notifications["Notifications"] --> consumers["Statut / SIEM"]
Contenu de cette documentation
Section intitulée « Contenu de cette documentation »Ce portail réunit quatre types de contenus :
- Guides : des instructions orientées vers un objectif pour configurer une fonctionnalité.
- Parcours : des scénarios complets couvrant plusieurs domaines d’Opfield.
- Runbooks : diagnostic d’exploitation, reprise, mises à jour et préparation aux sinistres.
- Référence : terminologie stable, ports, état des fonctionnalités, plans et frontières de sécurité.
Les éléments de la feuille de route sont signalés comme tels. Tout le reste est disponible dans le produit aujourd’hui.
Ce portail de documentation et le site produit d’Opfield sont construits depuis Git et publiés sous forme de déploiements immuables avec Opfield Pages. Le site de production emprunte donc le même chemin de build, de tag de version, d’aperçu et de retour arrière que celui documenté ici.