

Recorrido por el producto
En Opfield publicas una aplicación, la conectas a una base de datos privada, compruebas su estado y concedes acceso en un solo producto, sin scripts en los servidores. Cada operación queda registrada en su recurso, en un Task y en el registro de auditoría.
Sigue el camino de la aplicación
Sección titulada «Sigue el camino de la aplicación»- Prepara Opfield y añade tu primer nodo.
- Ejecuta la aplicación en Docker o constrúyela desde Git.
- Crea un dominio, un certificado TLS y una Route para que la aplicación esté disponible para los usuarios.
- Si hace falta, crea una base de datos gestionada y una vinculación privada.
- Concede acceso al equipo mediante grupos y configura las notificaciones.
Para un primer lanzamiento completo, sigue el recorrido de publicación de una aplicación. Si la aplicación ya tiene una base de datos, continúa con el recorrido de base de datos privada.
Dónde empieza el trabajo
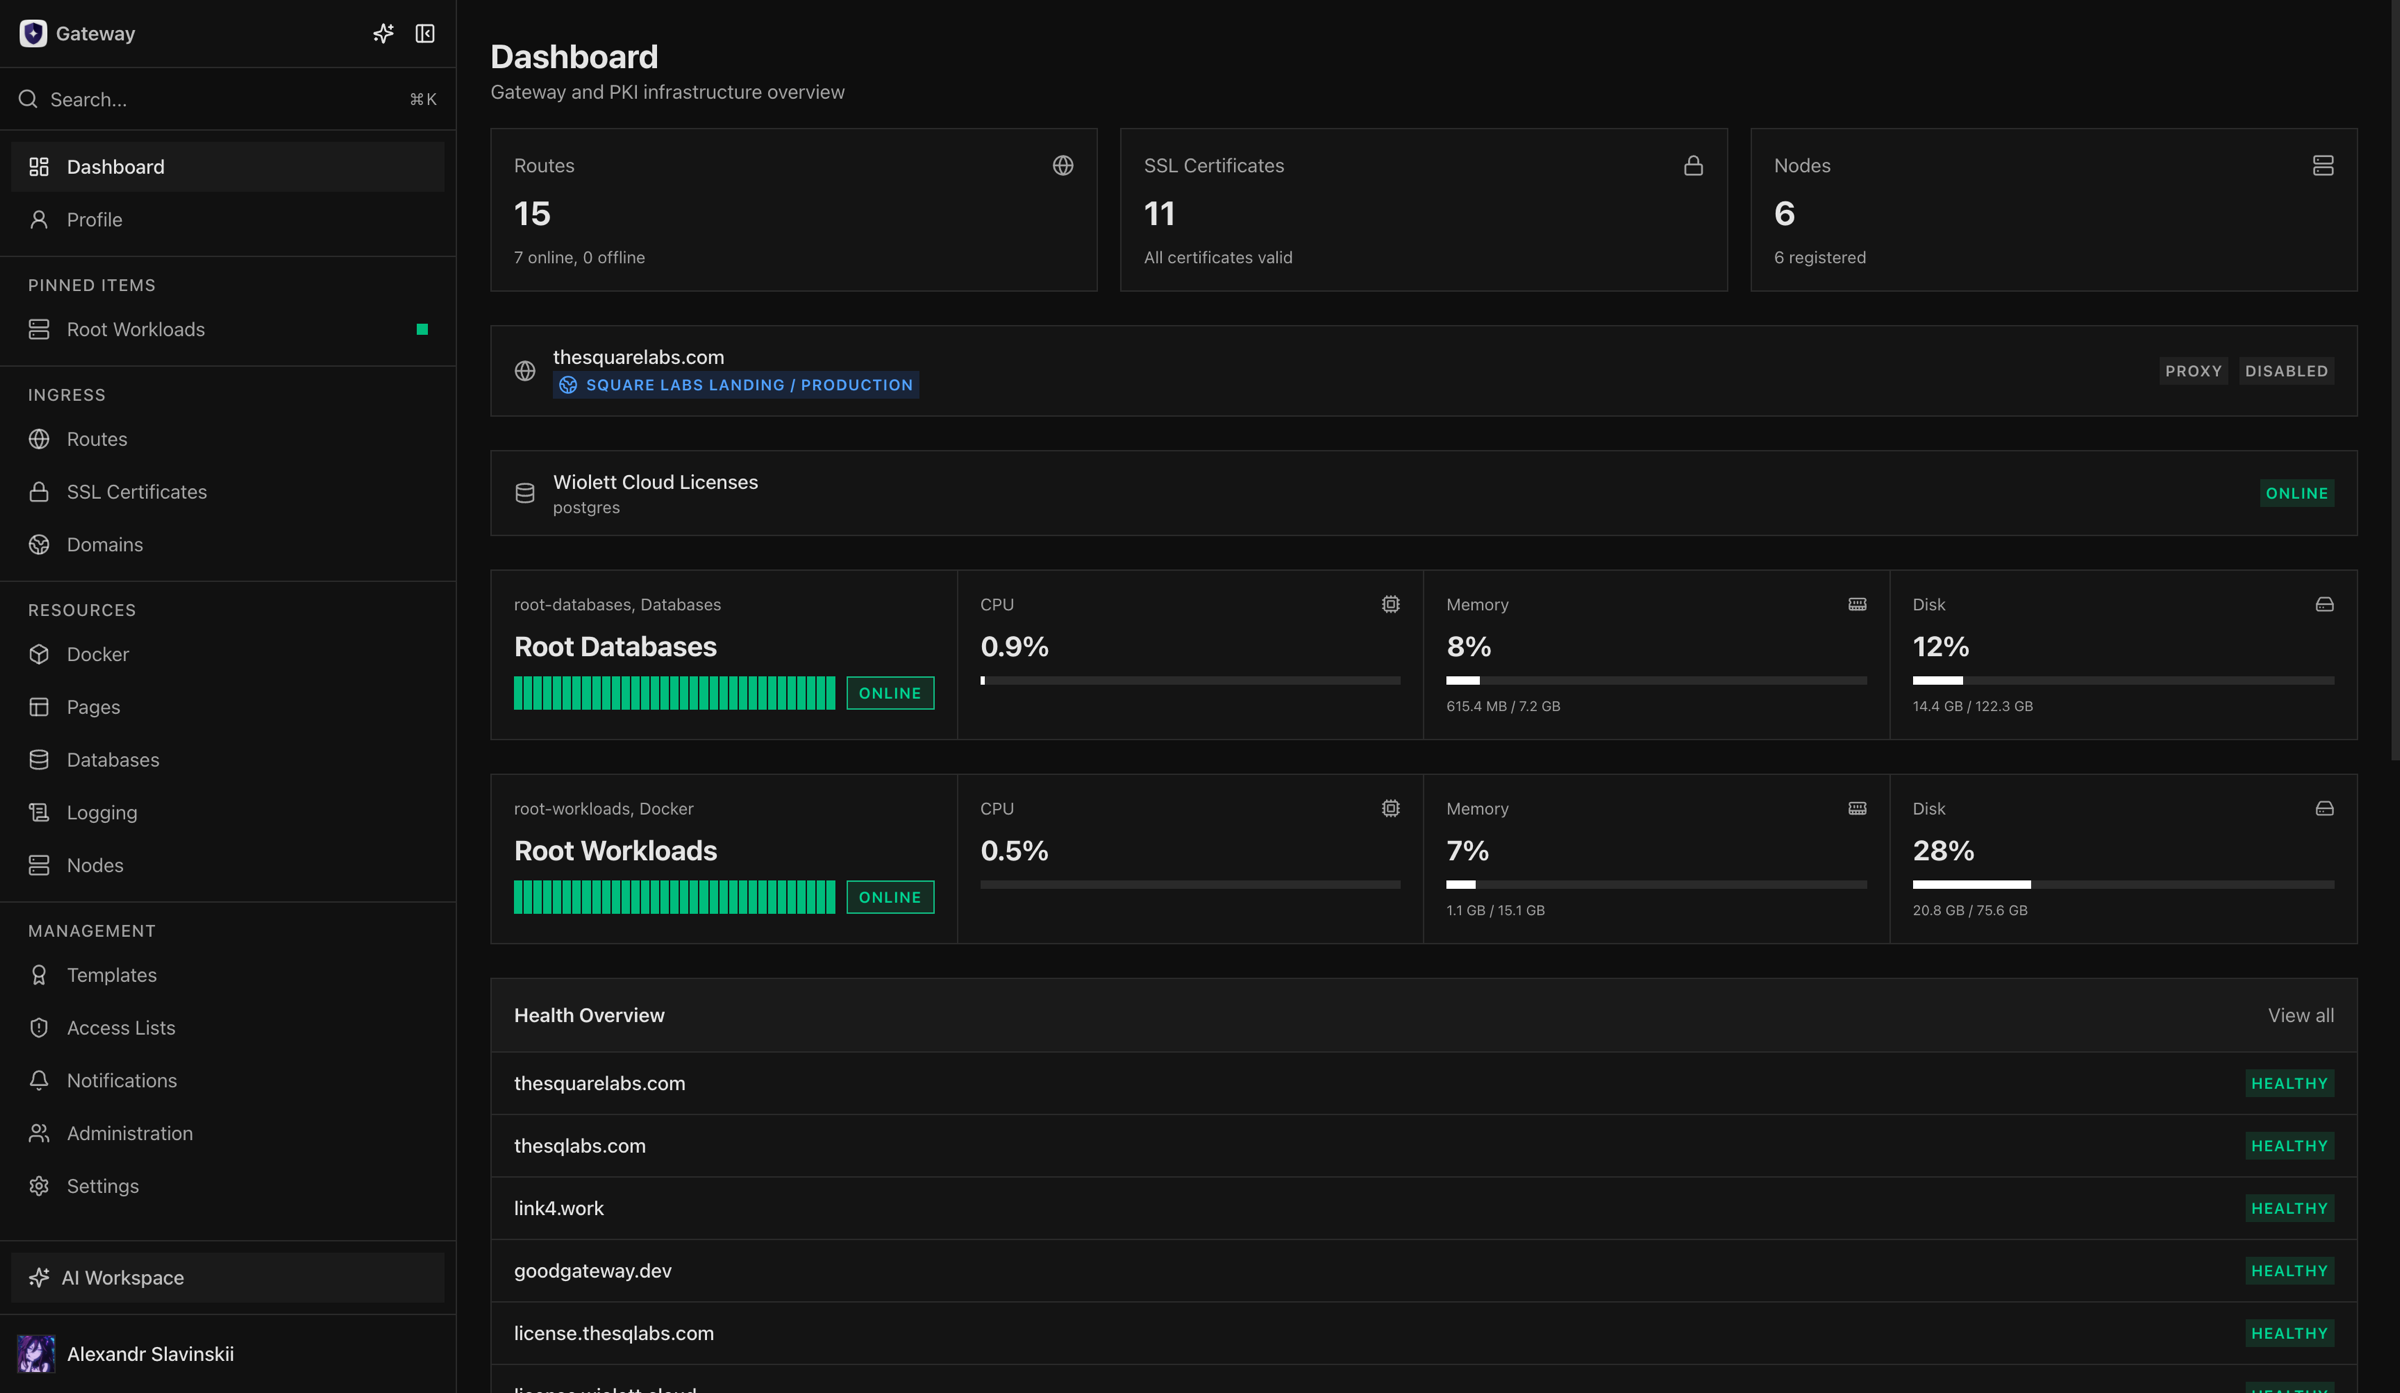
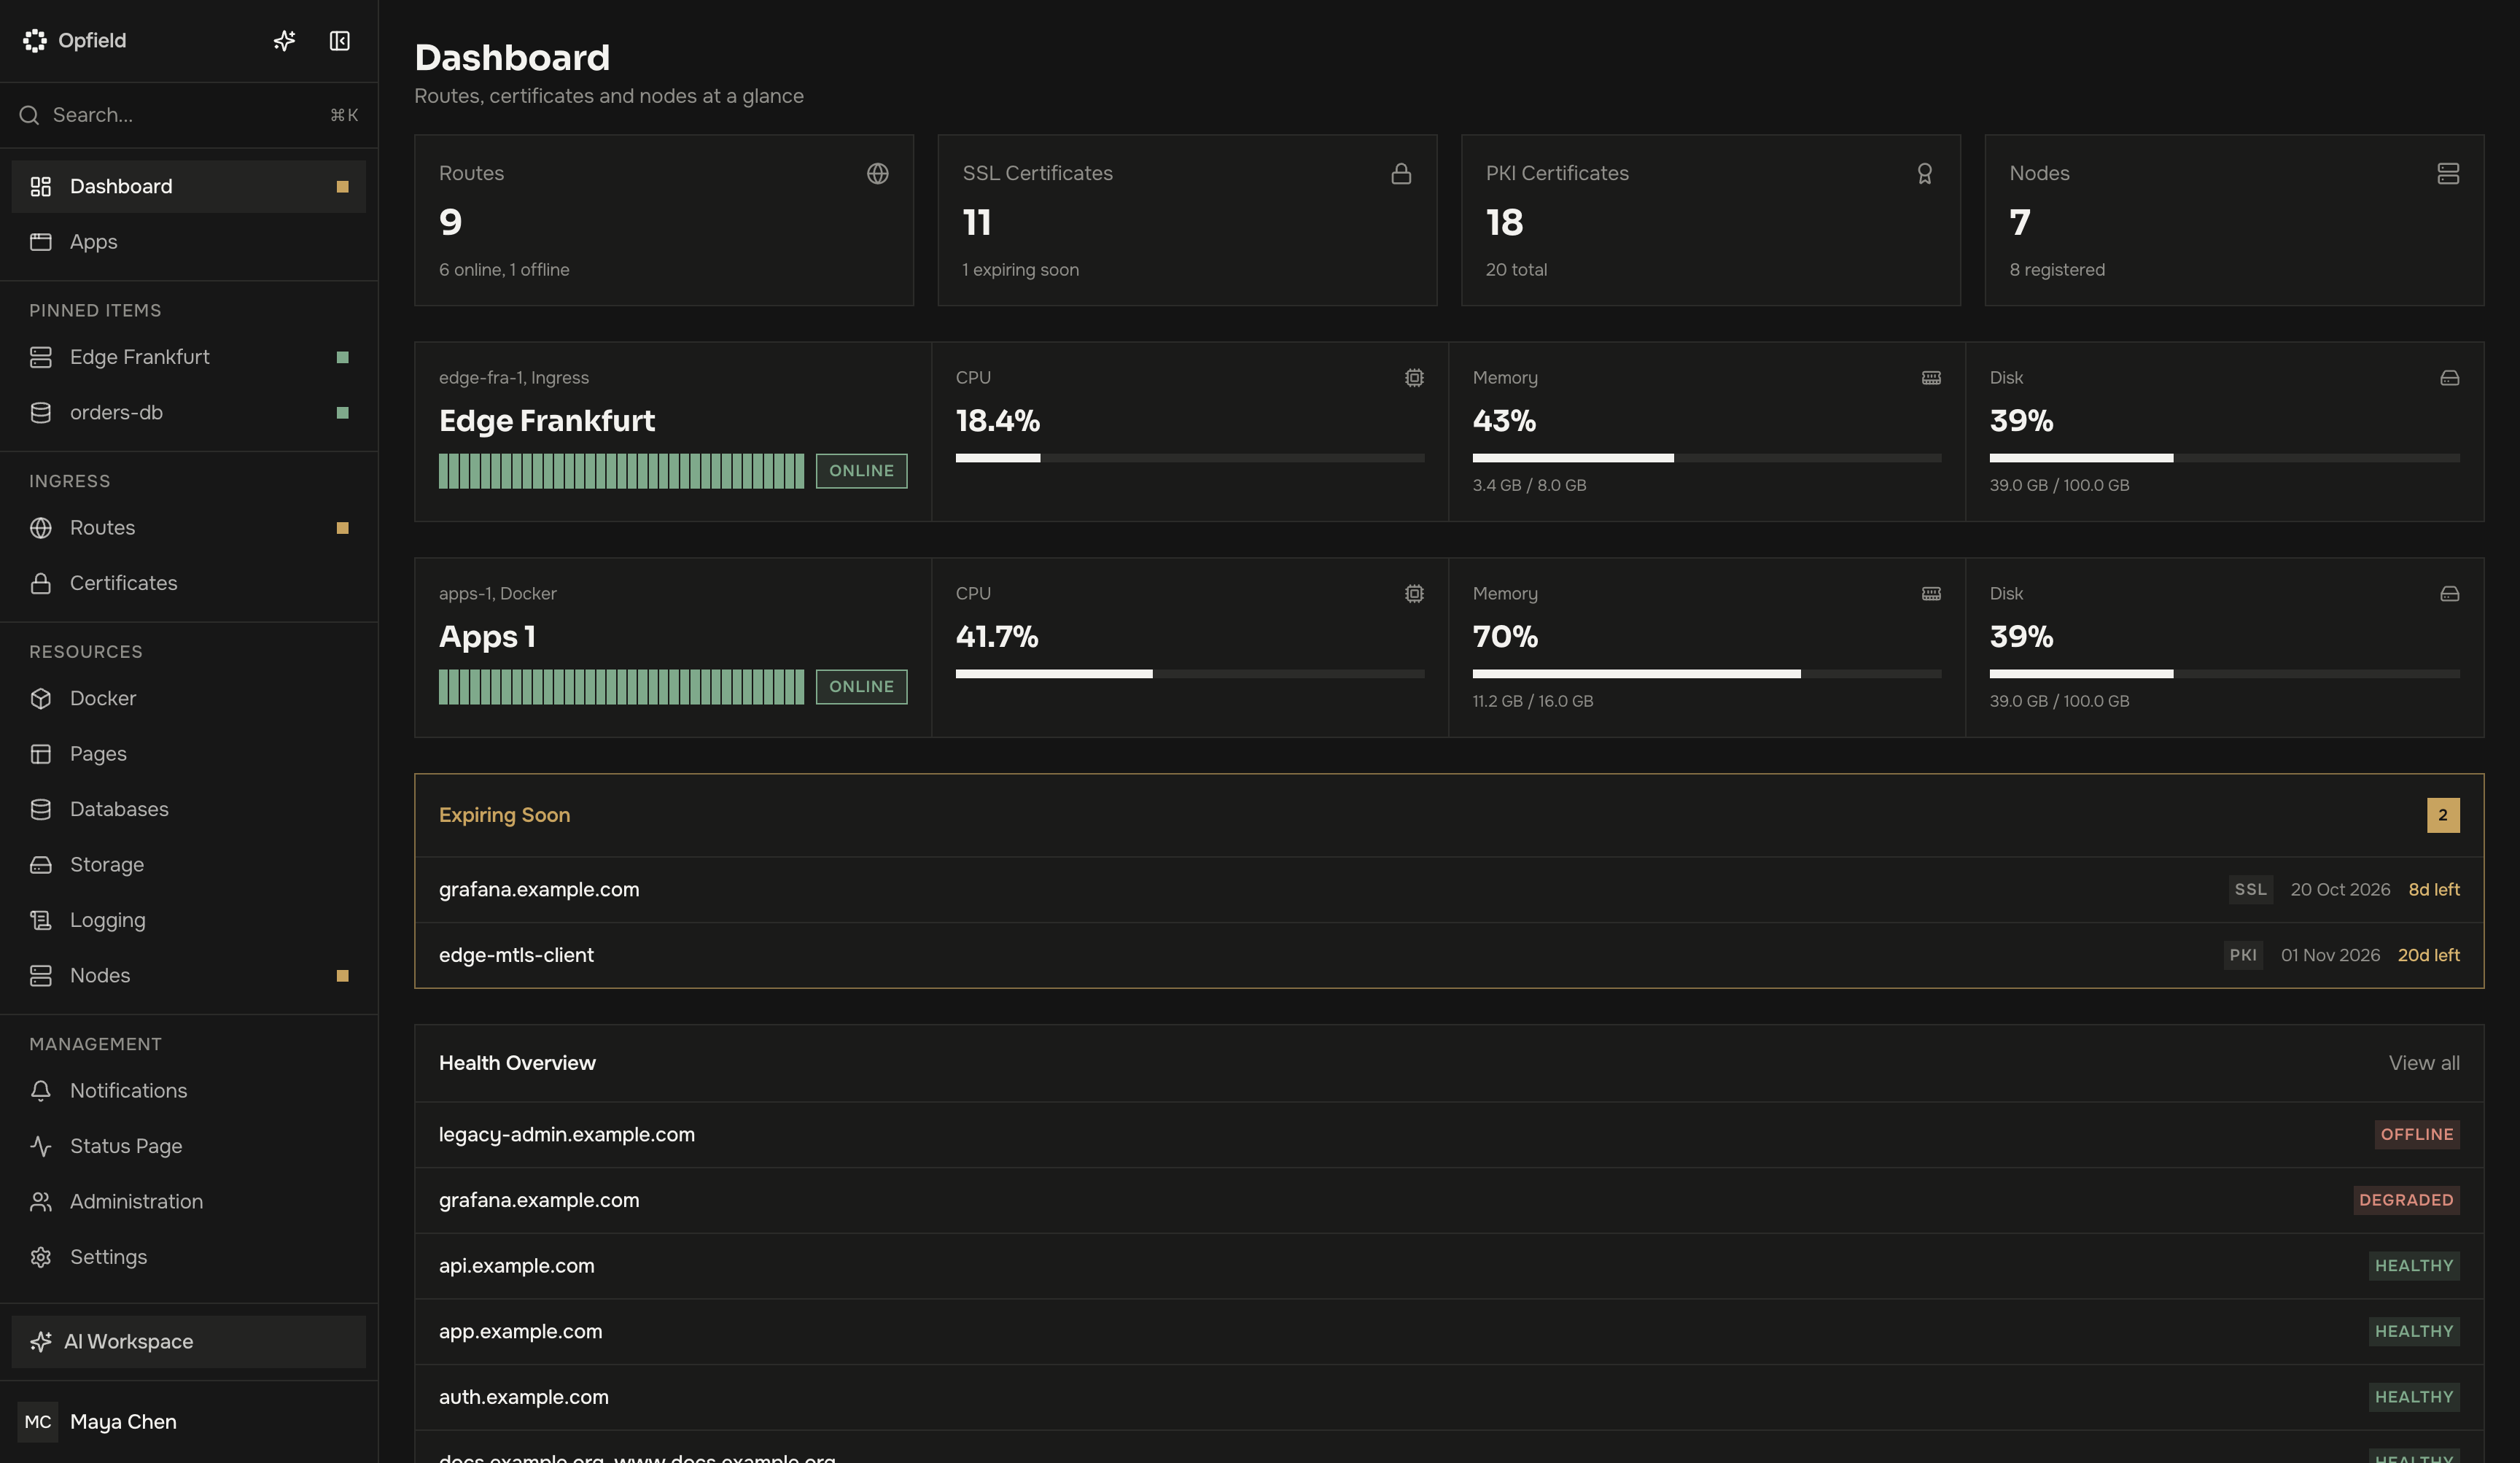
Sección titulada «Dónde empieza el trabajo»El Dashboard muestra si la infraestructura necesita atención reuniendo las advertencias, las operaciones recientes y los recursos fijados. Abre una advertencia para llegar al nodo, la Route, la carga de trabajo, la base de datos o el Task correspondientes. Las métricas y los logs detallados están junto al recurso que describen.
Comprueba el resultado, no el mensaje de confirmación. Para una publicación, verifica la respuesta real a través del dominio; para Docker, inspecciona el estado y los logs de la carga de trabajo; para una base de datos, prueba la conexión de la aplicación; para una operación de larga duración, comprueba el Task final y el estado real del recurso.
Áreas principales de Opfield
Sección titulada «Áreas principales de Opfield»La barra lateral agrupa las áreas como lo hacen las secciones siguientes: primero Dashboard y Apps; Routes y Certificates en Ingress; Docker, Pages, Databases, Storage, Logging y Nodes en Resources; y Notifications, Status Page, Administration y Settings en Management. Routes tiene las pestañas Routes, Domains, Ingress Groups, Access Lists y Templates (plantillas de nginx). Certificates tiene las pestañas SSL, Authorities, PKI Certificates y Templates (plantillas de certificados); las tres últimas requieren la PKI interna. Profile se abre desde el menú de la cuenta, en la parte inferior de la barra lateral. Algunos elementos y pestañas solo aparecen cuando su función está activada o puedes usarla.
Apps: un lugar por aplicación
Sección titulada «Apps: un lugar por aplicación»Una app agrupa los contenedores, los proyectos Compose, las bases de datos, el almacenamiento, las Routes y Pages de una aplicación en entornos como production y staging. Su página muestra juntos el estado y las alertas de todo, define las variables, los secretos y los nodos de cada entorno, promueve lo que se ejecuta en un entorno a otro por digest de imagen y puede apagar o aislar de una vez la aplicación completa. Los recursos que están dentro de una app salen de las listas normales, que quedan para lo que se comparte.
Tráfico entrante: publica aplicaciones de forma segura
Sección titulada «Tráfico entrante: publica aplicaciones de forma segura»Los dominios, los certificados TLS y las Routes son recursos separados. Puedes renovar un certificado sin reconstruir la aplicación o revertir la aplicación sin cambiar el DNS. Una Route conecta un dominio con una aplicación y define el acceso, el mantenimiento, el reenvío y la política de estado. Empieza por la publicación mediante dominio, Route y TLS.
Docker: ejecuta y actualiza aplicaciones
Sección titulada «Docker: ejecuta y actualiza aplicaciones»Docker admite Containers independientes, Deployments con comprobación de estado, Compose Projects, imágenes, volúmenes, redes, registros y builds desde Git. Elige un Container para un servicio sencillo, un Deployment para un cambio de versión controlado o un Compose Project para una aplicación de varios servicios. Las operaciones se registran como Tasks: si pierdes la página, abre el Task existente antes de iniciar uno duplicado.
Bases de datos: da a una aplicación exactamente el acceso que necesita
Sección titulada «Bases de datos: da a una aplicación exactamente el acceso que necesita»Opfield se conecta a bases de datos externas PostgreSQL, clave-valor (compatibles con Redis) y ClickHouse, y aprovisiona bases de datos gestionadas en nodos con el rol adecuado. Una conexión externa da a tu equipo estado, métricas, Explorer y Console para una base de datos que se ejecuta en otro sitio; una base de datos gestionada, además, la aprovisiona, la redimensiona y la vincula a las cargas de trabajo Opfield. Consulta Bases de datos gestionadas y externas de un vistazo. Una base de datos gestionada es privada por defecto. La aplicación recibe una identidad específica de la vinculación en lugar de la credencial de propietario de la base de datos. Eliminar la vinculación revoca el acceso de la aplicación; eliminar la propia base de datos elimina los datos, así que define antes la copia de seguridad y la recuperación. Las copias de seguridad de bases de datos escriben copias nativas en conexiones de almacenamiento o en el almacenamiento de objetos gestionado, que también ejecuta un nodo Storage.
Pages: publica sitios estáticos con una reversión sencilla
Sección titulada «Pages: publica sitios estáticos con una reversión sencilla»Pages guarda despliegues inmutables de sitios estáticos. Un Tag determina qué despliegue ven los usuarios, así que revertir significa mover el Tag a una versión verificada anteriormente en lugar de cambiar archivos en un servidor. El recorrido de Pages te lleva desde un artefacto hasta un dominio público.
Nodos y observabilidad: confía en el estado confirmado
Sección titulada «Nodos y observabilidad: confía en el estado confirmado»Los nodos son hosts Linux registrados con roles como Ingress, Docker, Storage, Build Worker, Monitoring o Relay. Establecen una conexión autenticada con Opfield e informan de su versión, sus capacidades y su estado reales. Las métricas y los logs explican los problemas, las notificaciones llegan al equipo adecuado y el historial de auditoría muestra quién cambió la configuración.
Acceso y administración
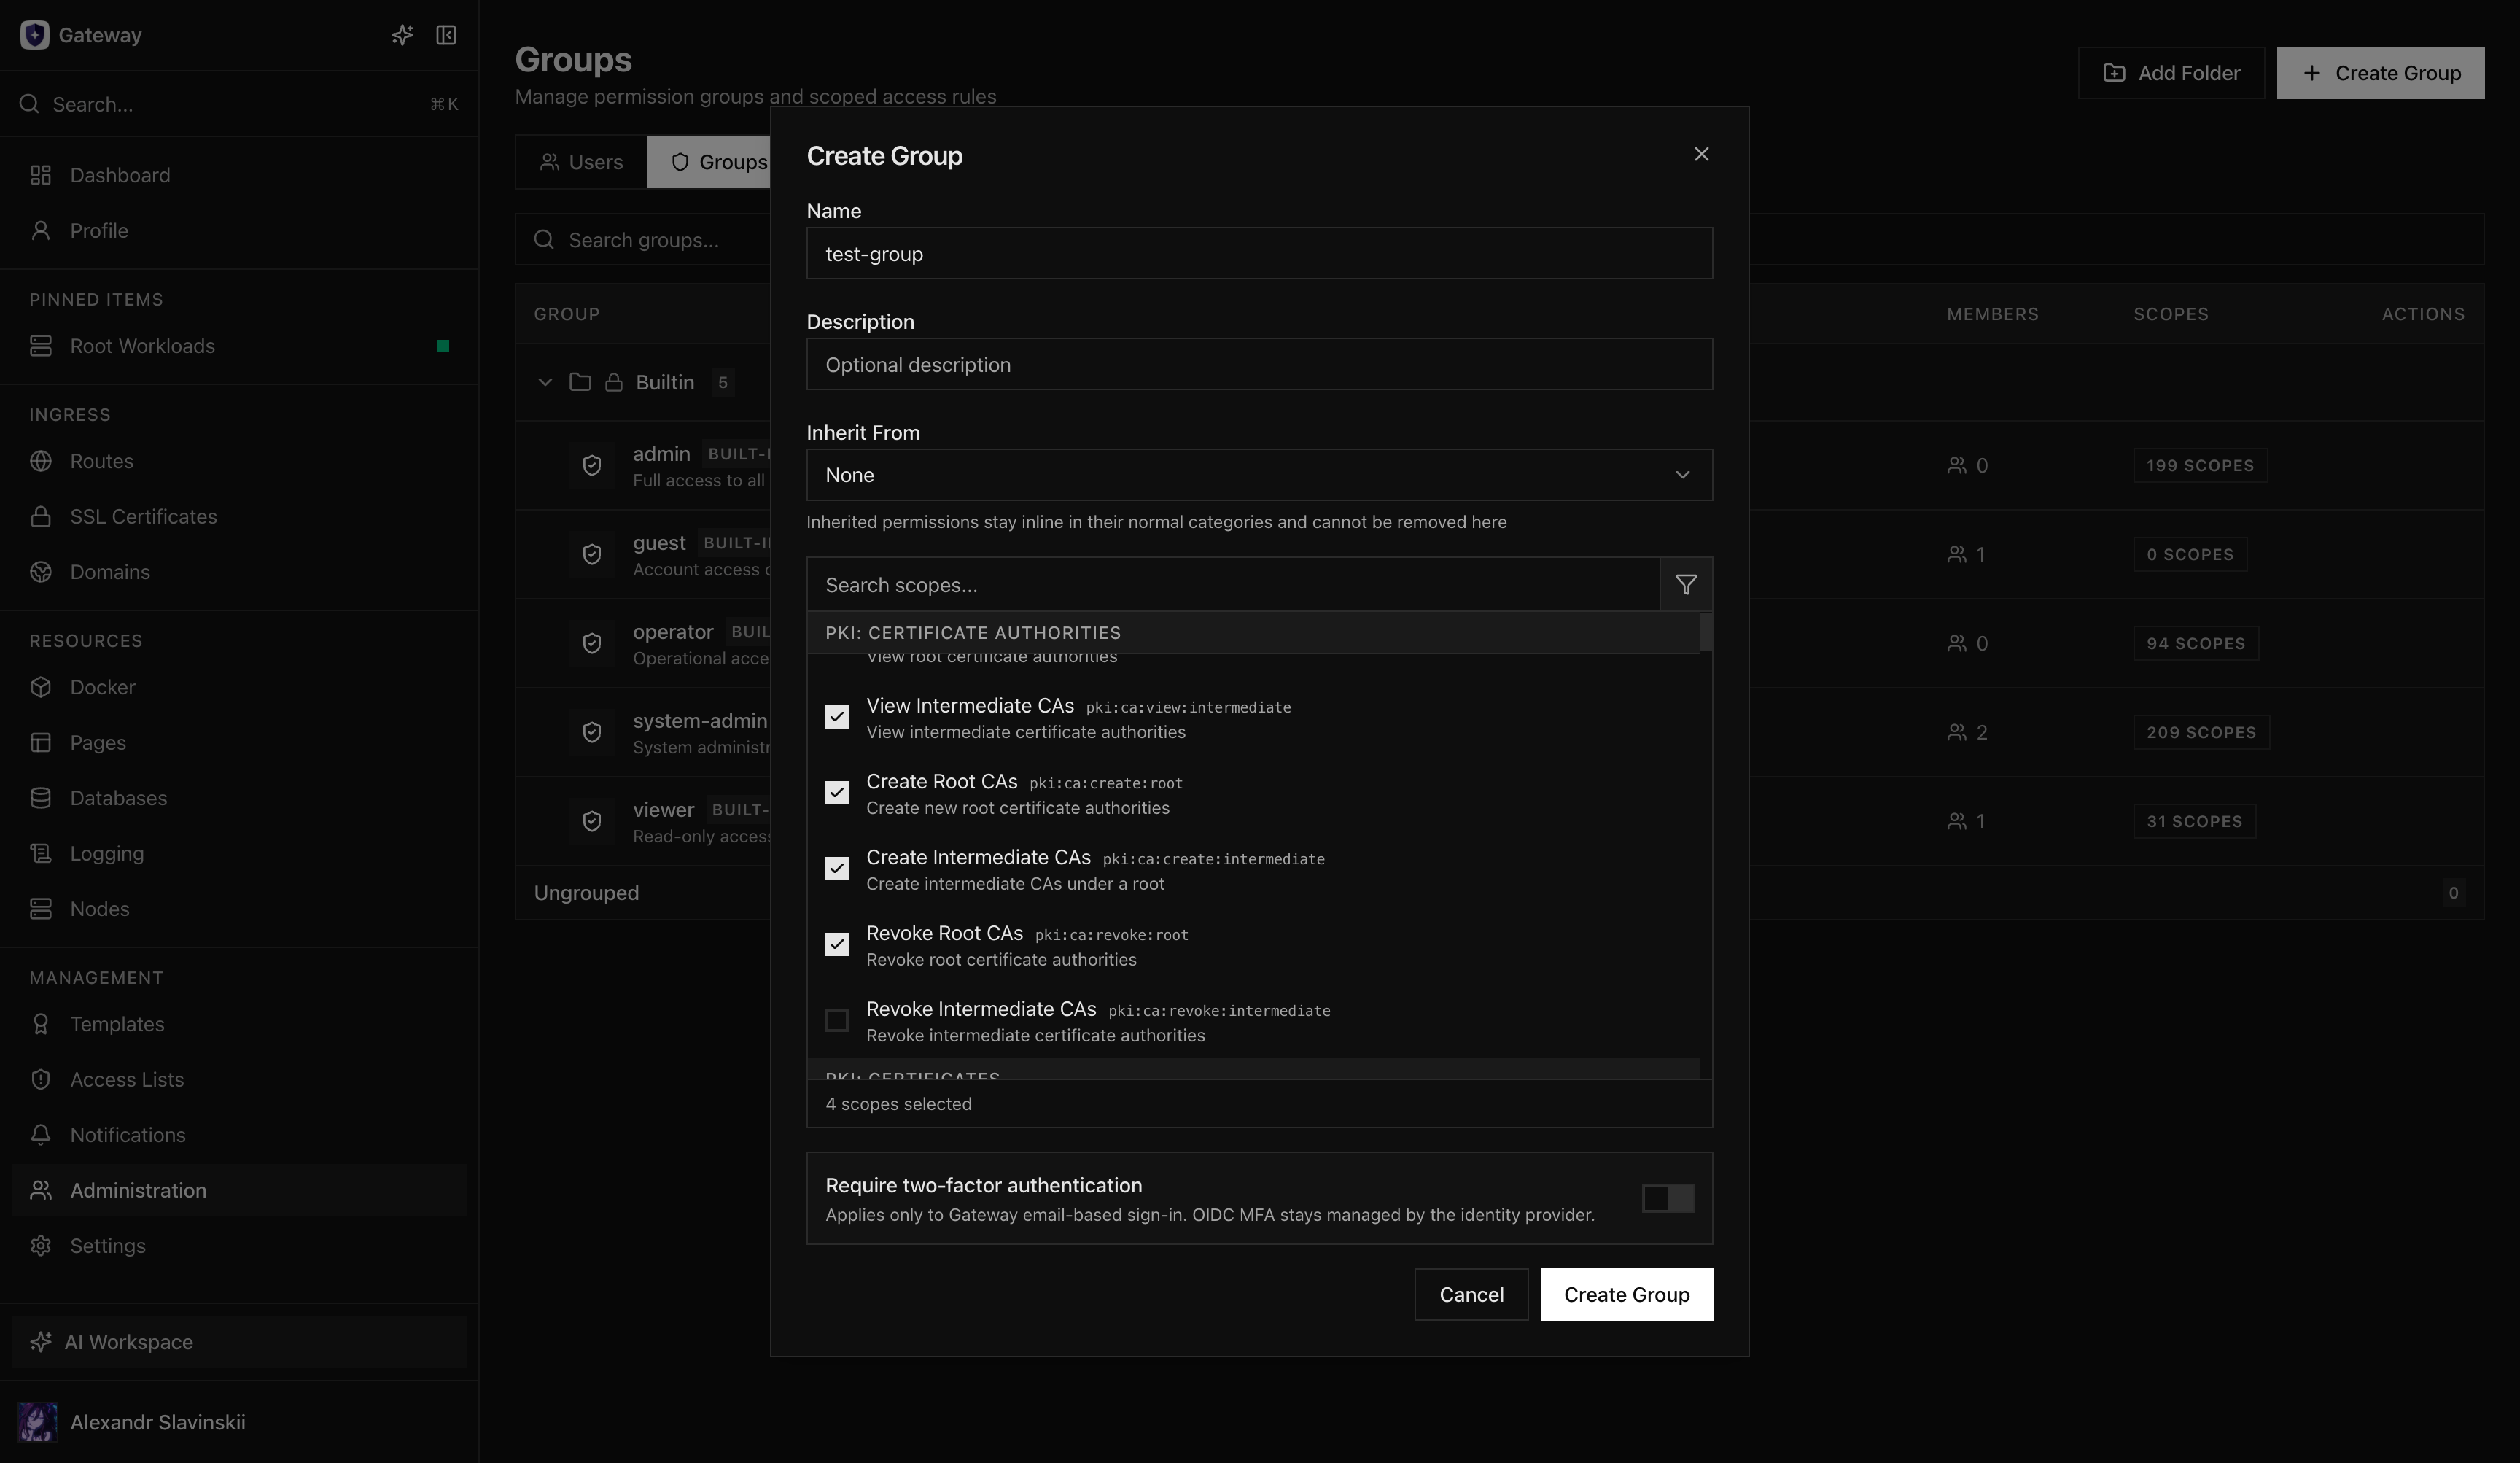
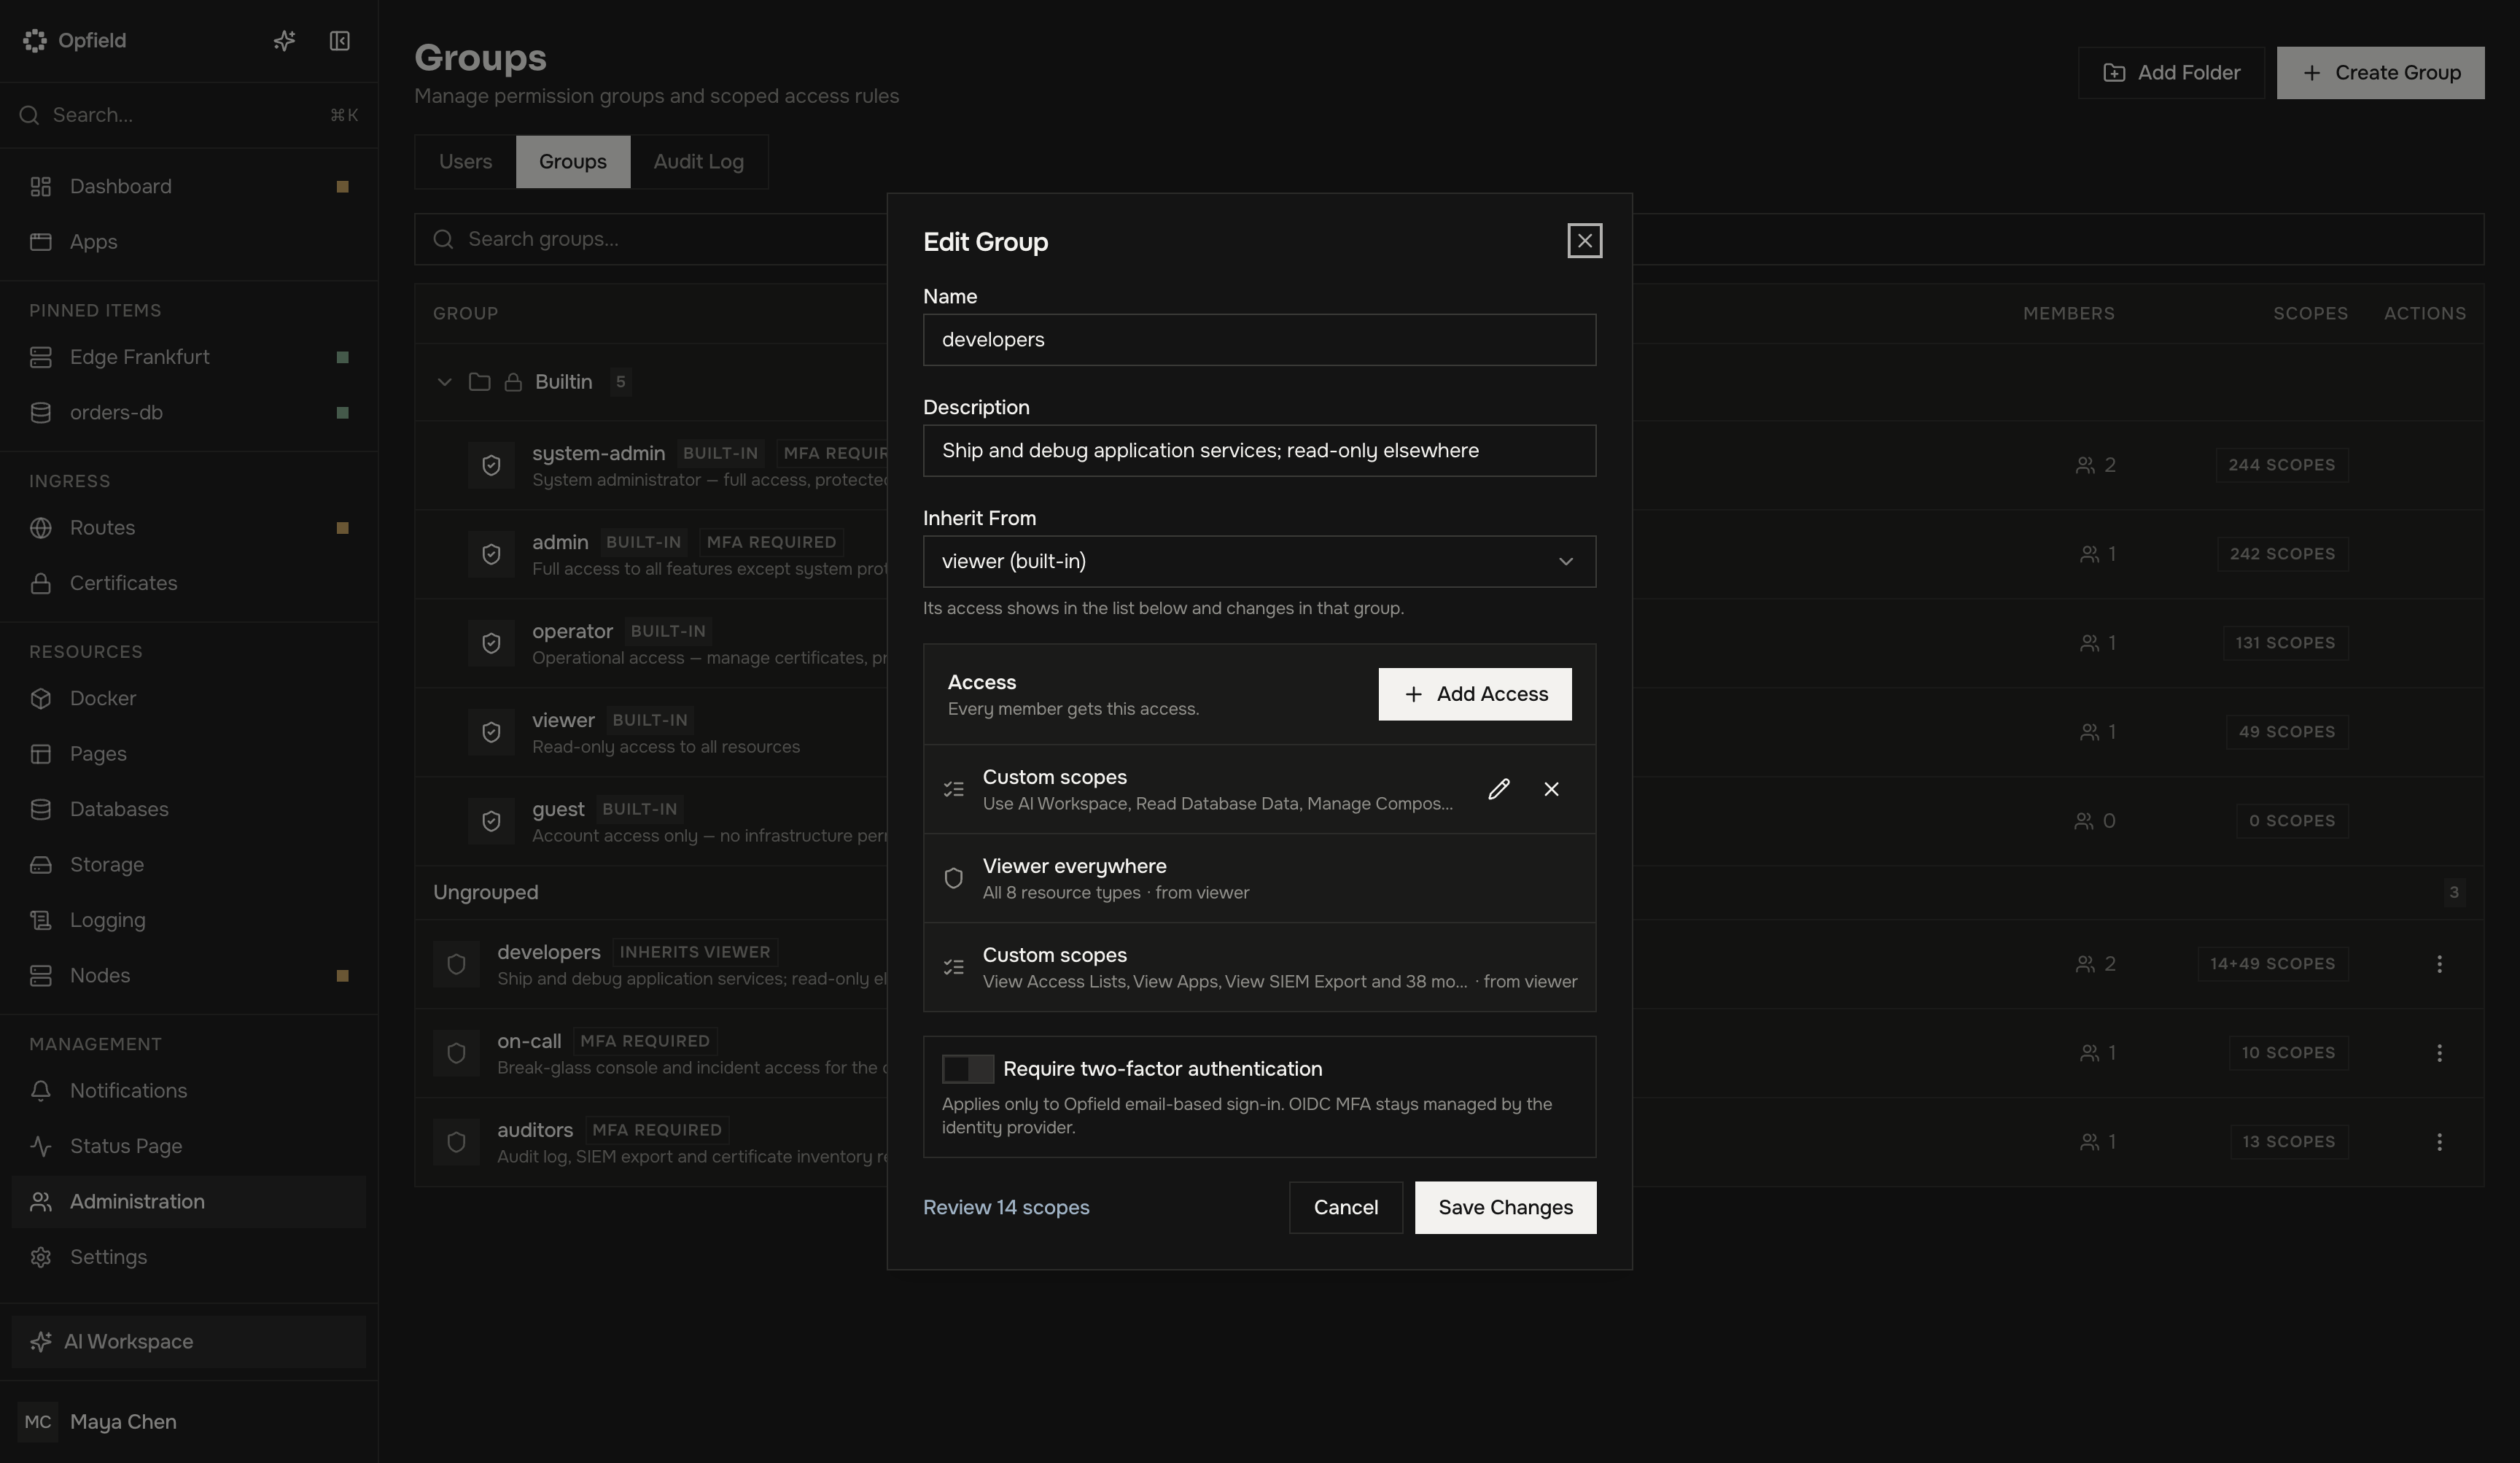
Sección titulada «Acceso y administración»Los usuarios, los grupos, los ámbitos de recursos, los métodos de autenticación, los tokens de API, los clientes OAuth, las integraciones, las licencias y las actualizaciones se administran de forma centralizada. Los permisos se pueden limitar a una Route, un nodo, una carga de trabajo o una base de datos concretos en lugar de conceder acceso a un área completa de Opfield.
Crea grupos según las responsabilidades de cada puesto antes de invitar a un equipo más grande, y conserva una vía de recuperación controlada por separado para la administración del sistema. El perfil de usuario incluye las preferencias personales, las autorizaciones activas y, cuando está activado, el uso de Opfield Inference.
IA y operación programática
Sección titulada «IA y operación programática»AI Workspace lee la documentación, prepara planes y ejecuta operaciones dentro de los permisos del usuario y de su modo de aprobación. No tiene acceso propio. La Operations Console, la REST API, los clientes OAuth y MCP remoto exponen los mismos recursos y aplican las mismas comprobaciones de permisos, plan y auditoría que la interfaz.
Opfield Inference es un plano de datos separado con tokens gwi_ dedicados, proveedores, contabilidad del uso y reglas de acceso a los modelos. Activar AI Workspace o MCP no concede automáticamente acceso a todos los modelos ni a todas las acciones de infraestructura.
Lo que sigue siendo tuyo
Sección titulada «Lo que sigue siendo tuyo»Opfield ejecuta los recursos que le das y registra cada cambio en ellos. Tus servidores y su sistema operativo, el perímetro de red, las cuentas en los proveedores de DNS y de hosting, los repositorios de código y los destinos de copias de seguridad externos siguen siendo tuyos. Antes de un lanzamiento en producción, completa la lista de comprobación de preparación para producción y ten a mano el runbook de incidentes.