

Certificados SSL
Opfield admite certificados ACME, certificados subidos y certificados vinculados desde la PKI interna. ACME puede usar HTTP-01 o DNS-01. El material subido debe incluir la cadena completa y la clave privada correspondiente.
Da a cada Route pública un certificado con un responsable conocido, un método de renovación y un camino de sustitución probado. Opfield emite y renueva los certificados ACME y de la PKI interna, sigue qué Routes usan cada certificado y los distribuye a los nodos Ingress que los necesitan. El control del dominio, el DNS externo, la aprobación de los nombres de los certificados y la respuesta ante una clave comprometida siguen siendo responsabilidad tuya.
Elige la automatización cuando Opfield pueda demostrar de forma fiable el control del dominio. Elige subir el certificado cuando una autoridad de certificación externa o un proceso corporativo sea responsable de la emisión. En ambos casos, el éxito significa que un cliente externo valida el nombre de host y la cadena esperados en todas las Routes afectadas; un certificado marcado como Active que no está asociado ni se sirve no es un despliegue completado.
Asocia los certificados a las Routes en lugar de copiar archivos a mano en los hosts de nginx. Opfield distribuye réplicas locales en los nodos solo donde las usan Routes TLS activadas. Supervisa la caducidad y el estado de renovación, y prueba la renovación antes de que el tiempo de vida restante se vuelva operativamente urgente.
Ante fallos de HTTP-01, verifica la ubicación del dominio, el puerto 80 público, el DNS y el enrutamiento del desafío. Para los certificados subidos, verifica la cobertura del nombre de host, el orden de la cadena, la correspondencia de la clave y que la codificación sea compatible.
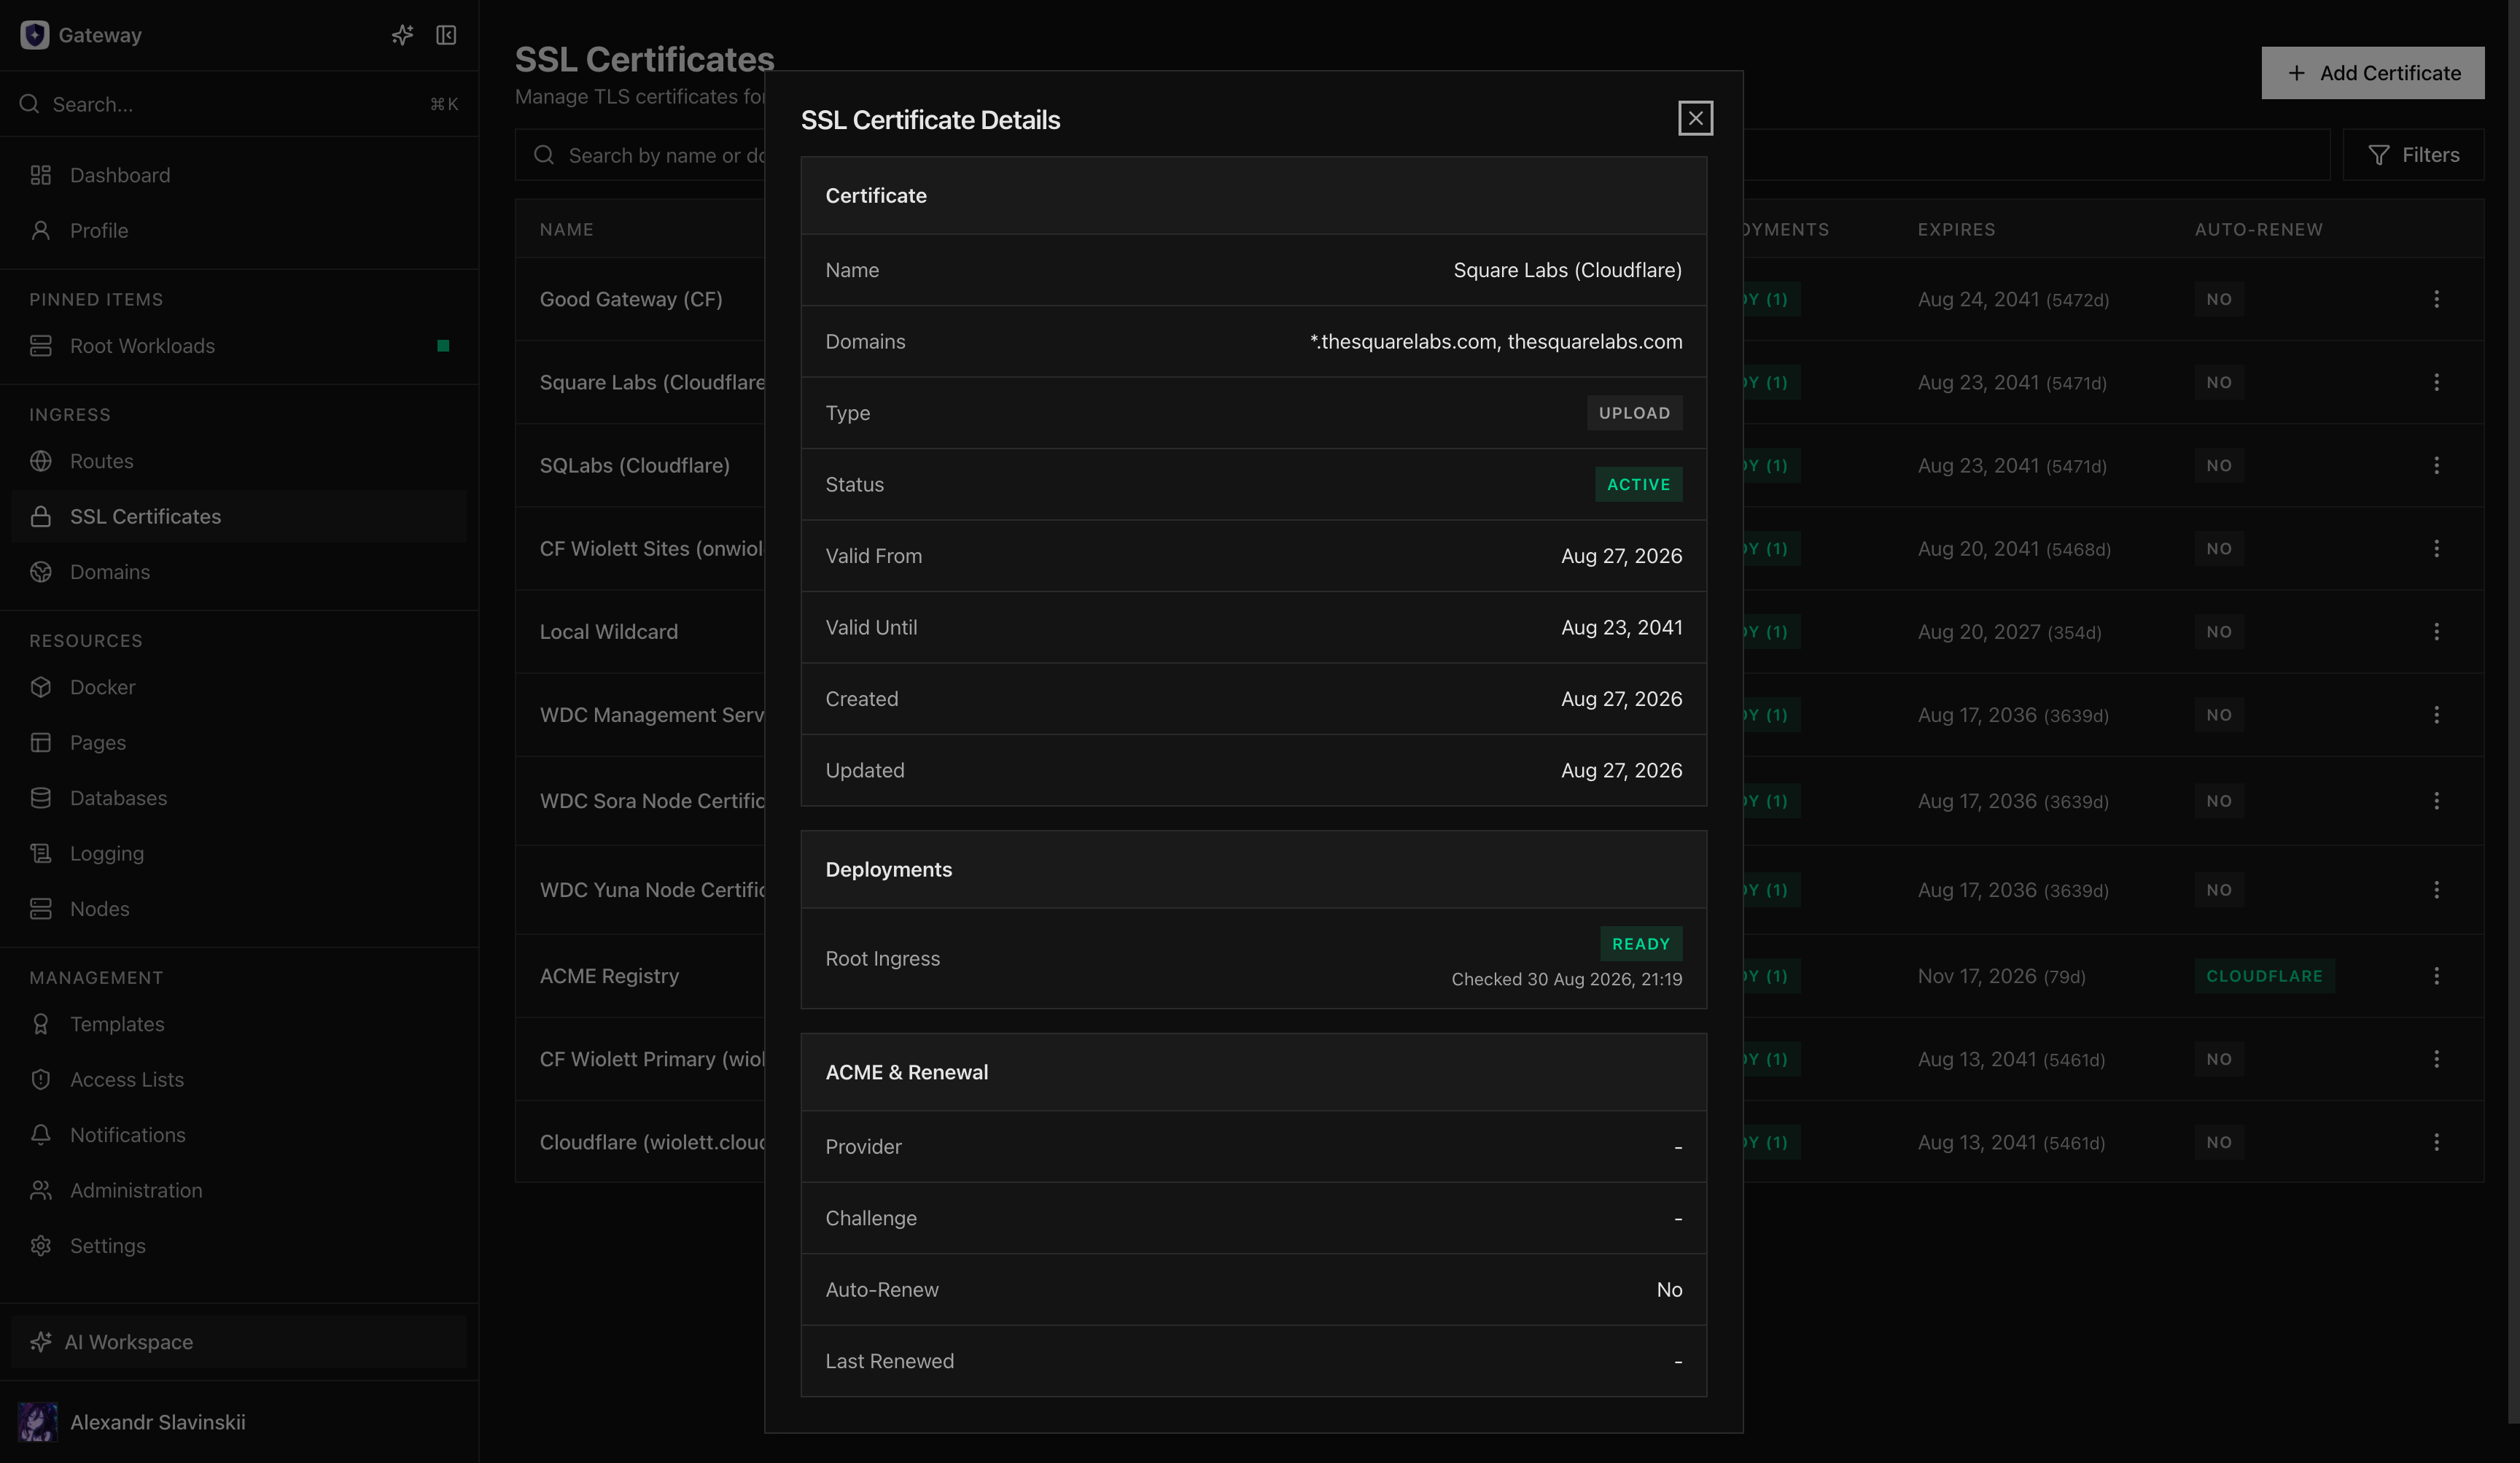
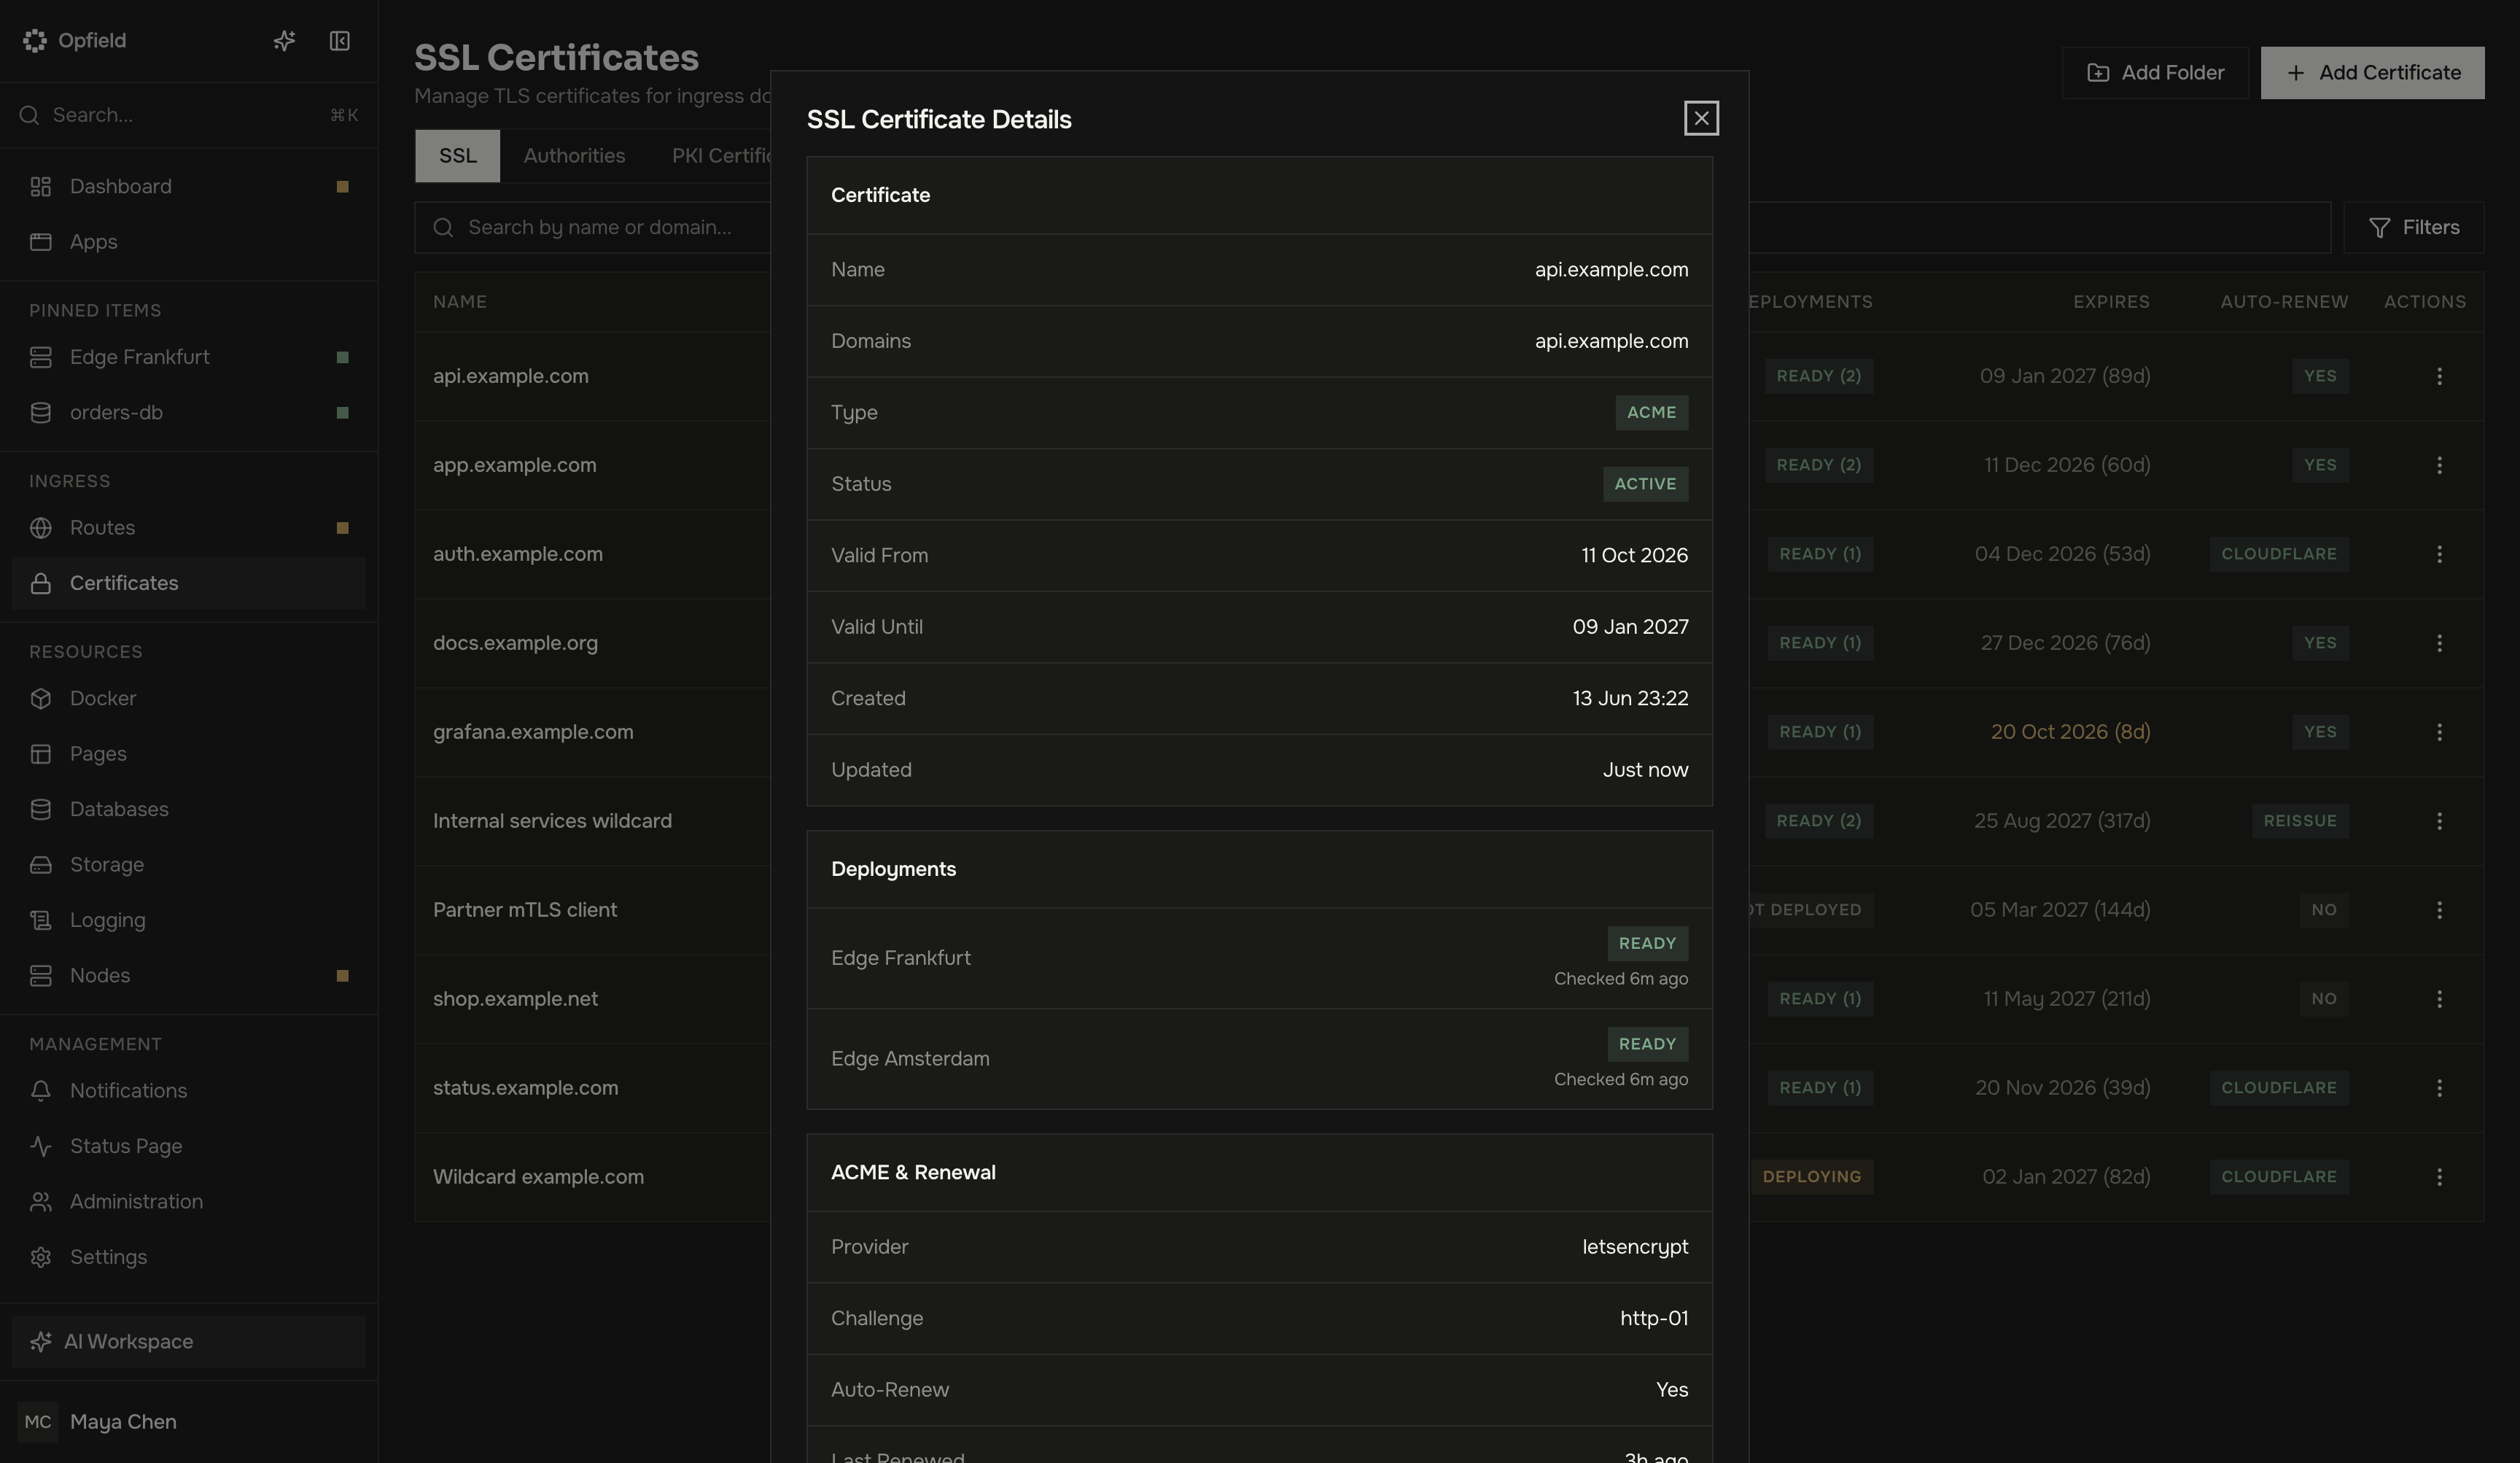
Elige el tipo de certificado
Sección titulada «Elige el tipo de certificado»- Usa HTTP-01 cuando el nombre de host ya se resuelve al nodo Ingress asignado y el puerto 80 público es accesible.
- Usa DNS-01 cuando se necesiten nombres comodín o la validación HTTP no sea práctica. Configura un conector DNS compatible con el alcance de zona más reducido.
- Usa Upload para certificados emitidos fuera de Opfield. Sube la clave privada, el certificado final y los intermedios necesarios como una cadena coherente.
- Usa Internal CA para vincular un certificado emitido por la PKI interna de Opfield, para servicios cuyos clientes confían en tu CA privada.
Antes de emitir, confirma que el dominio existe, que su ubicación es la definitiva y que los nombres solicitados coinciden exactamente con las Routes previstas. La emisión de un certificado no repara un DNS o una ubicación de Route incorrectos.
Decisiones de propiedad y de riesgo
Sección titulada «Decisiones de propiedad y de riesgo»Asigna un responsable de los fallos de renovación y una ventana de escalado más corta que el tiempo de vida restante del certificado. Revisa con cuidado las solicitudes de comodines: reducen la repetición operativa, pero amplían el impacto de que una clave privada se vea comprometida. Da a los conectores DNS solo los permisos de zona necesarios para los registros de desafío y mantén las claves privadas subidas fuera de tickets, chats, repositorios y notas locales de los operadores.
Antes de cambiar un certificado compartido por varias Routes, revisa todas las relaciones de despliegue que muestra Opfield. Decide si el cambio es una renovación rutinaria, una migración de autoridad planificada o una rotación de clave de emergencia; cada caso tiene requisitos distintos de comunicación y de reversión.
Emite y asocia
Sección titulada «Emite y asocia»- Abre Certificates (la pestaña SSL) y elige Add Certificate.
- Selecciona Let’s Encrypt, Upload o Internal CA y proporciona los nombres o el material necesarios.
- Espera a que se completen la validación y la emisión.
- Abre cada Route dependiente y selecciona el certificado.
- Activa TLS y aplica la Route.
- Espera a la distribución al nodo Ingress asignado.
- Verifica la cadena pública, el nombre de host, el protocolo y la caducidad desde un cliente externo.
Opfield distribuye el material de las claves privadas solo a los nodos que lo necesitan en ese momento. No copies archivos de certificados gestionados entre hosts de nginx; las copias manuales escapan al seguimiento de relaciones, a la rotación y a la limpieza.
Renovación y rotación
Sección titulada «Renovación y rotación»Supervisa el tiempo de vida restante y el intento de renovación más reciente. Prueba las credenciales del conector DNS y la accesibilidad del desafío HTTP antes de que la caducidad sea urgente. Para el material subido, crea o actualiza el certificado gestionado a través de Opfield y verifica todas las Routes asociadas tras la sustitución.
Cambiar un certificado puede afectar a varias Routes. Revisa las relaciones antes de la rotación, conserva el material anterior hasta que la verificación externa sea correcta y evita combinar la sustitución de un certificado con cambios de tráfico entrante no relacionados.
Los criterios de éxito de una renovación son: la nueva ventana de validez es visible, Opfield informa de una distribución correcta a todos los nodos Ingress necesarios, los clientes públicos reciben la nueva cadena y ninguna Route vuelve a un certificado predeterminado o desactualizado. Conserva el certificado anterior solo el tiempo que exijan la política y la reversión ante incidentes; no dejes material de claves privadas caducadas accesible de forma amplia.
Certificados de la PKI interna
Sección titulada «Certificados de la PKI interna»Un certificado vinculado de la PKI interna se vuelve a emitir automáticamente, con una comprobación diaria, cuando han transcurrido dos tercios de su tiempo de vida o quedan 30 días o menos. El nuevo certificado procede de la misma CA y plantilla, con el mismo sujeto, nombres, algoritmo de clave y tiempo de vida (que termina con la CA si es necesario), y Opfield lo distribuye a todas las Routes que lo usan. Esto incluye también los certificados a los que una Route hace referencia directamente.
- La reemisión automática solo funciona cuando Opfield tiene la clave privada. Vincular un certificado así la activa; los certificados firmados a partir de una CSR nunca se vuelven a emitir, y su alerta de caducidad lo indica.
- El certificado anterior no se revoca, porque puede seguir usándose una copia exportada; su alerta de caducidad indica que existe un certificado más reciente.
- La columna Auto-Renew muestra Reissue para los certificados con reemisión automática. Renew, en el menú de la fila, lo vuelve a emitir de inmediato; requiere
ssl:cert:issueen el certificado SSL ypki:cert:issueen la CA. Disable Auto-Renew desactiva la reemisión automática, y el certificado conserva entonces su material actual; Enable Automatic Reissue la vuelve a activar. - Una reemisión fallida se muestra en el certificado y genera una alerta al día.
Detalles para operadores: gestión de fallos
Sección titulada «Detalles para operadores: gestión de fallos»- Tiempo de espera agotado en HTTP-01: verifica el DNS público, el puerto 80, la ubicación del dominio y el enrutamiento del desafío.
- Fallo de DNS-01: verifica la autorización del conector, la cuenta y la zona seleccionadas, la propagación y los registros de desafío obsoletos.
- La clave no coincide: confirma que la clave privada subida corresponde al certificado final.
- Cadena incompleta: incluye los intermedios en el orden de emisión y excluye las raíces no relacionadas.
- No distribuido: confirma que una Route TLS activada en ese nodo hace referencia realmente al certificado.
Elimina un certificado solo cuando todas las Routes estén desvinculadas y se haya verificado externamente un sustituto. Opfield se niega a eliminar un certificado que todavía usa una Route o el perfil comodín de Pages, con 409 CERT_IN_USE, incluso cuando se asocia una Route a él mientras se ejecuta la eliminación. Conserva el material exportado según la política de retención de claves de la organización.
Si una clave puede estar comprometida, trata la sustitución como un incidente y no como una renovación normal. Emite un nuevo par de claves, actualiza todas las Routes dependientes, verifica externamente, revoca el certificado antiguo cuando la autoridad admita la revocación y registra los nombres afectados y la ventana de exposición. Una reversión nunca debe restaurar un certificado cuya clave privada se sospecha que está comprometida.