

Tu stack de infraestructura en un solo producto
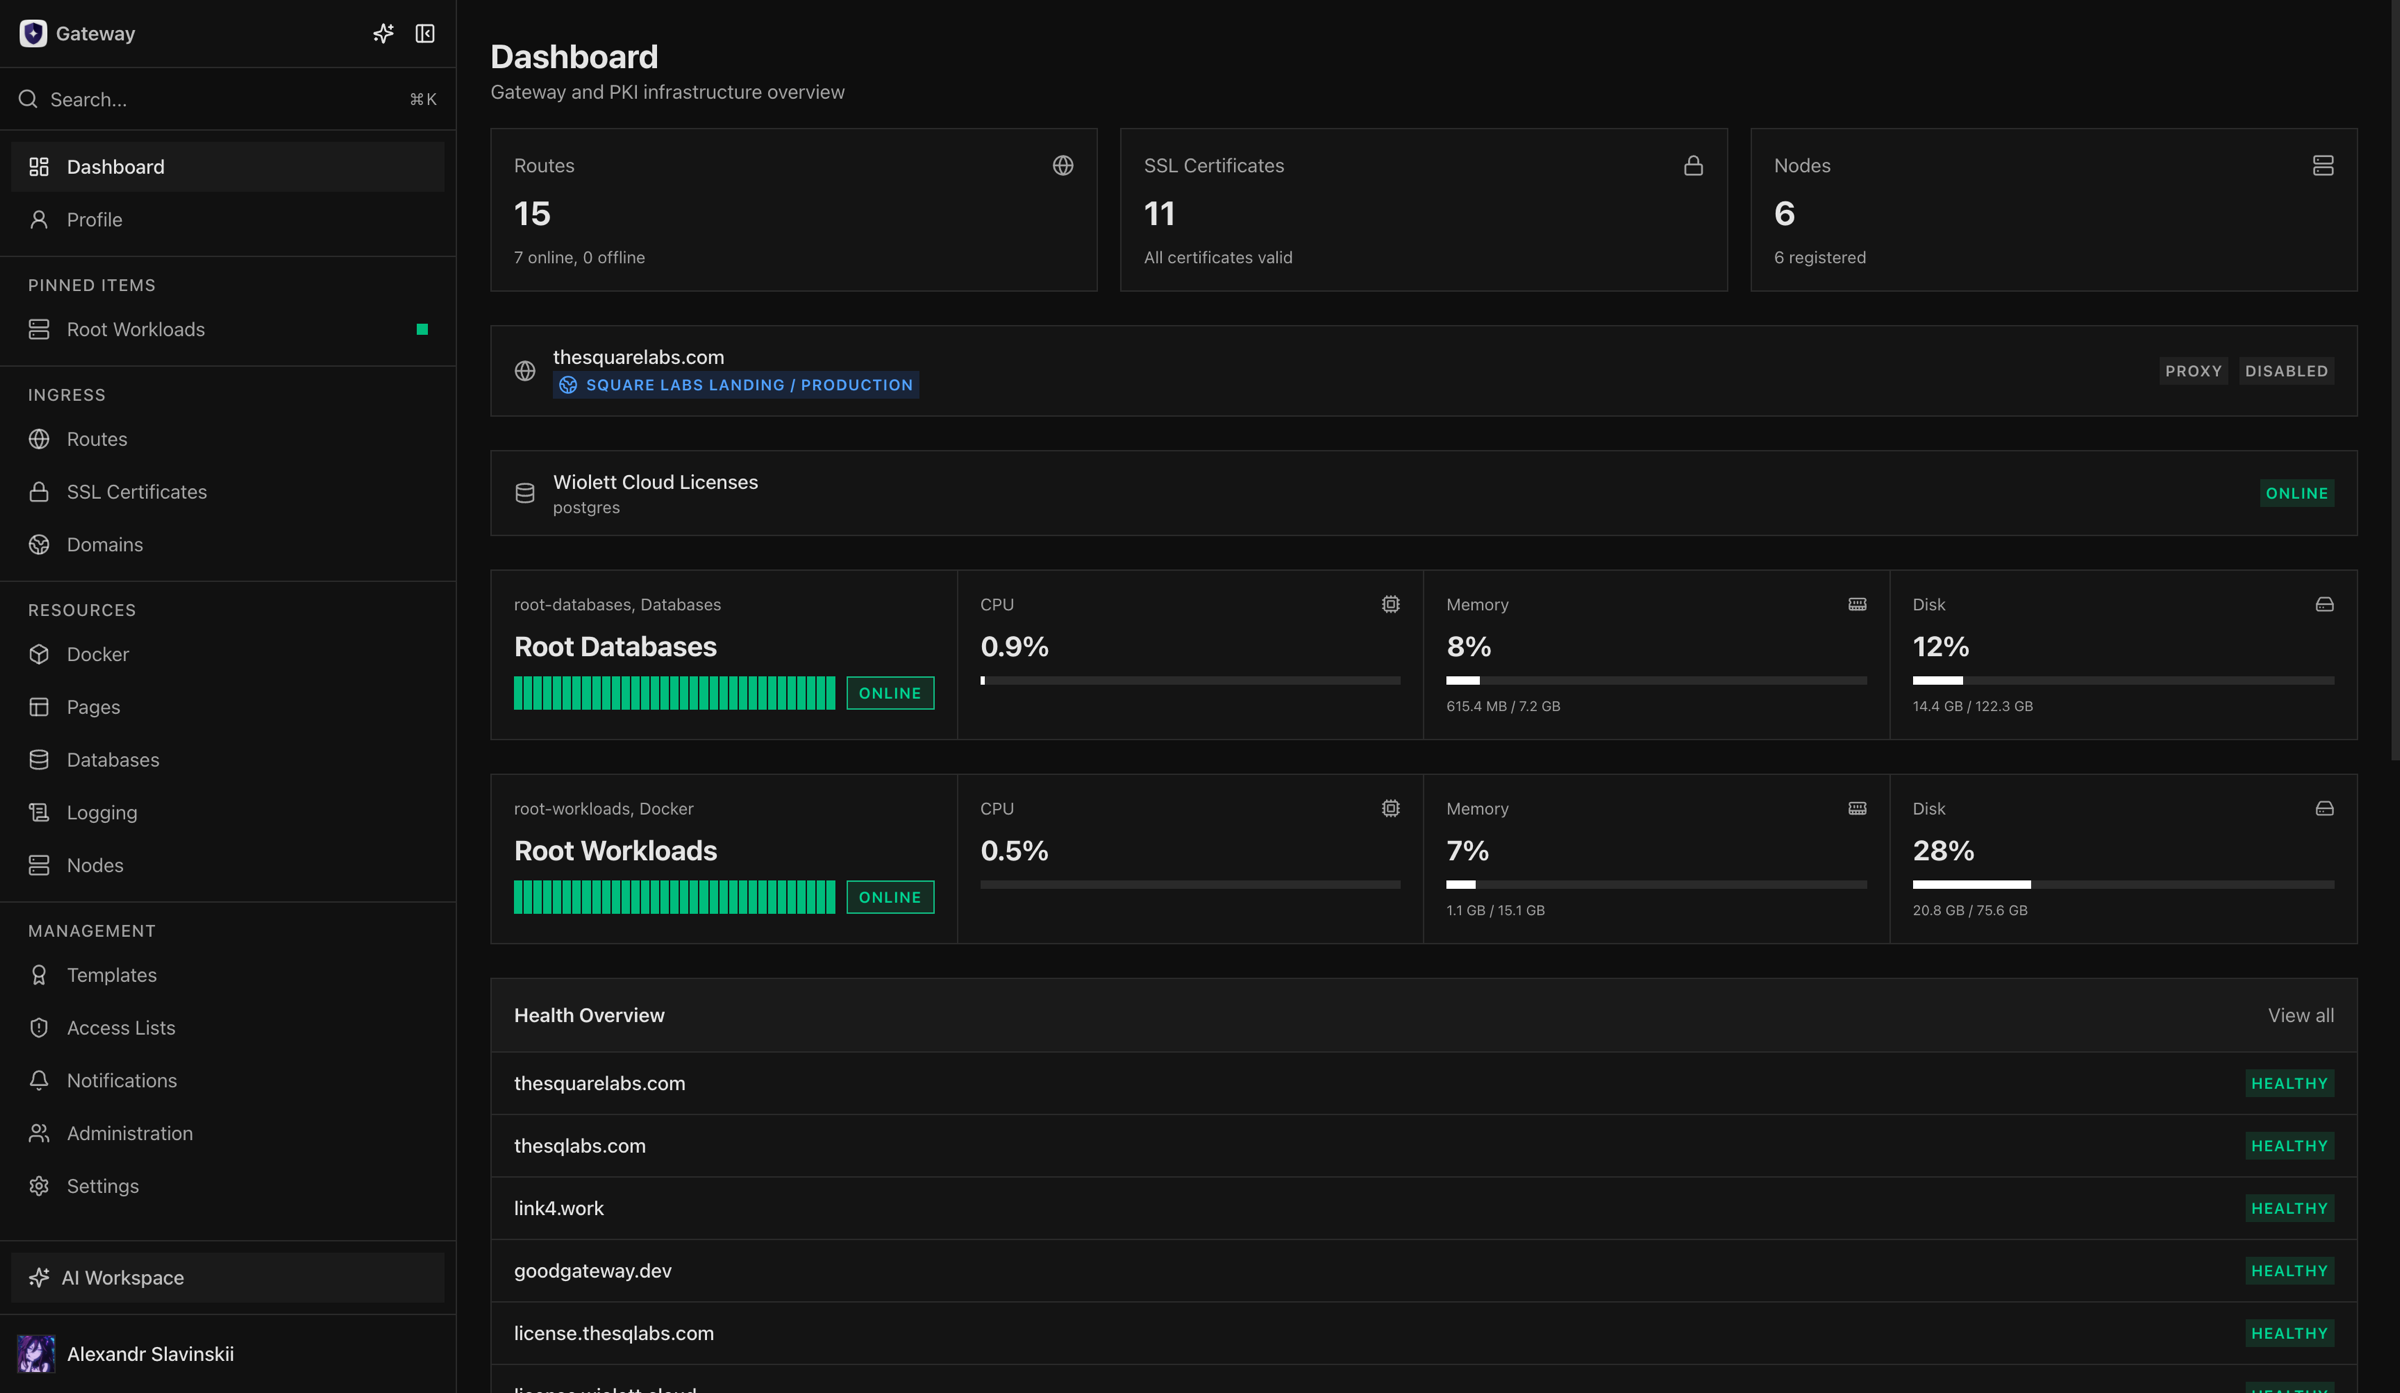
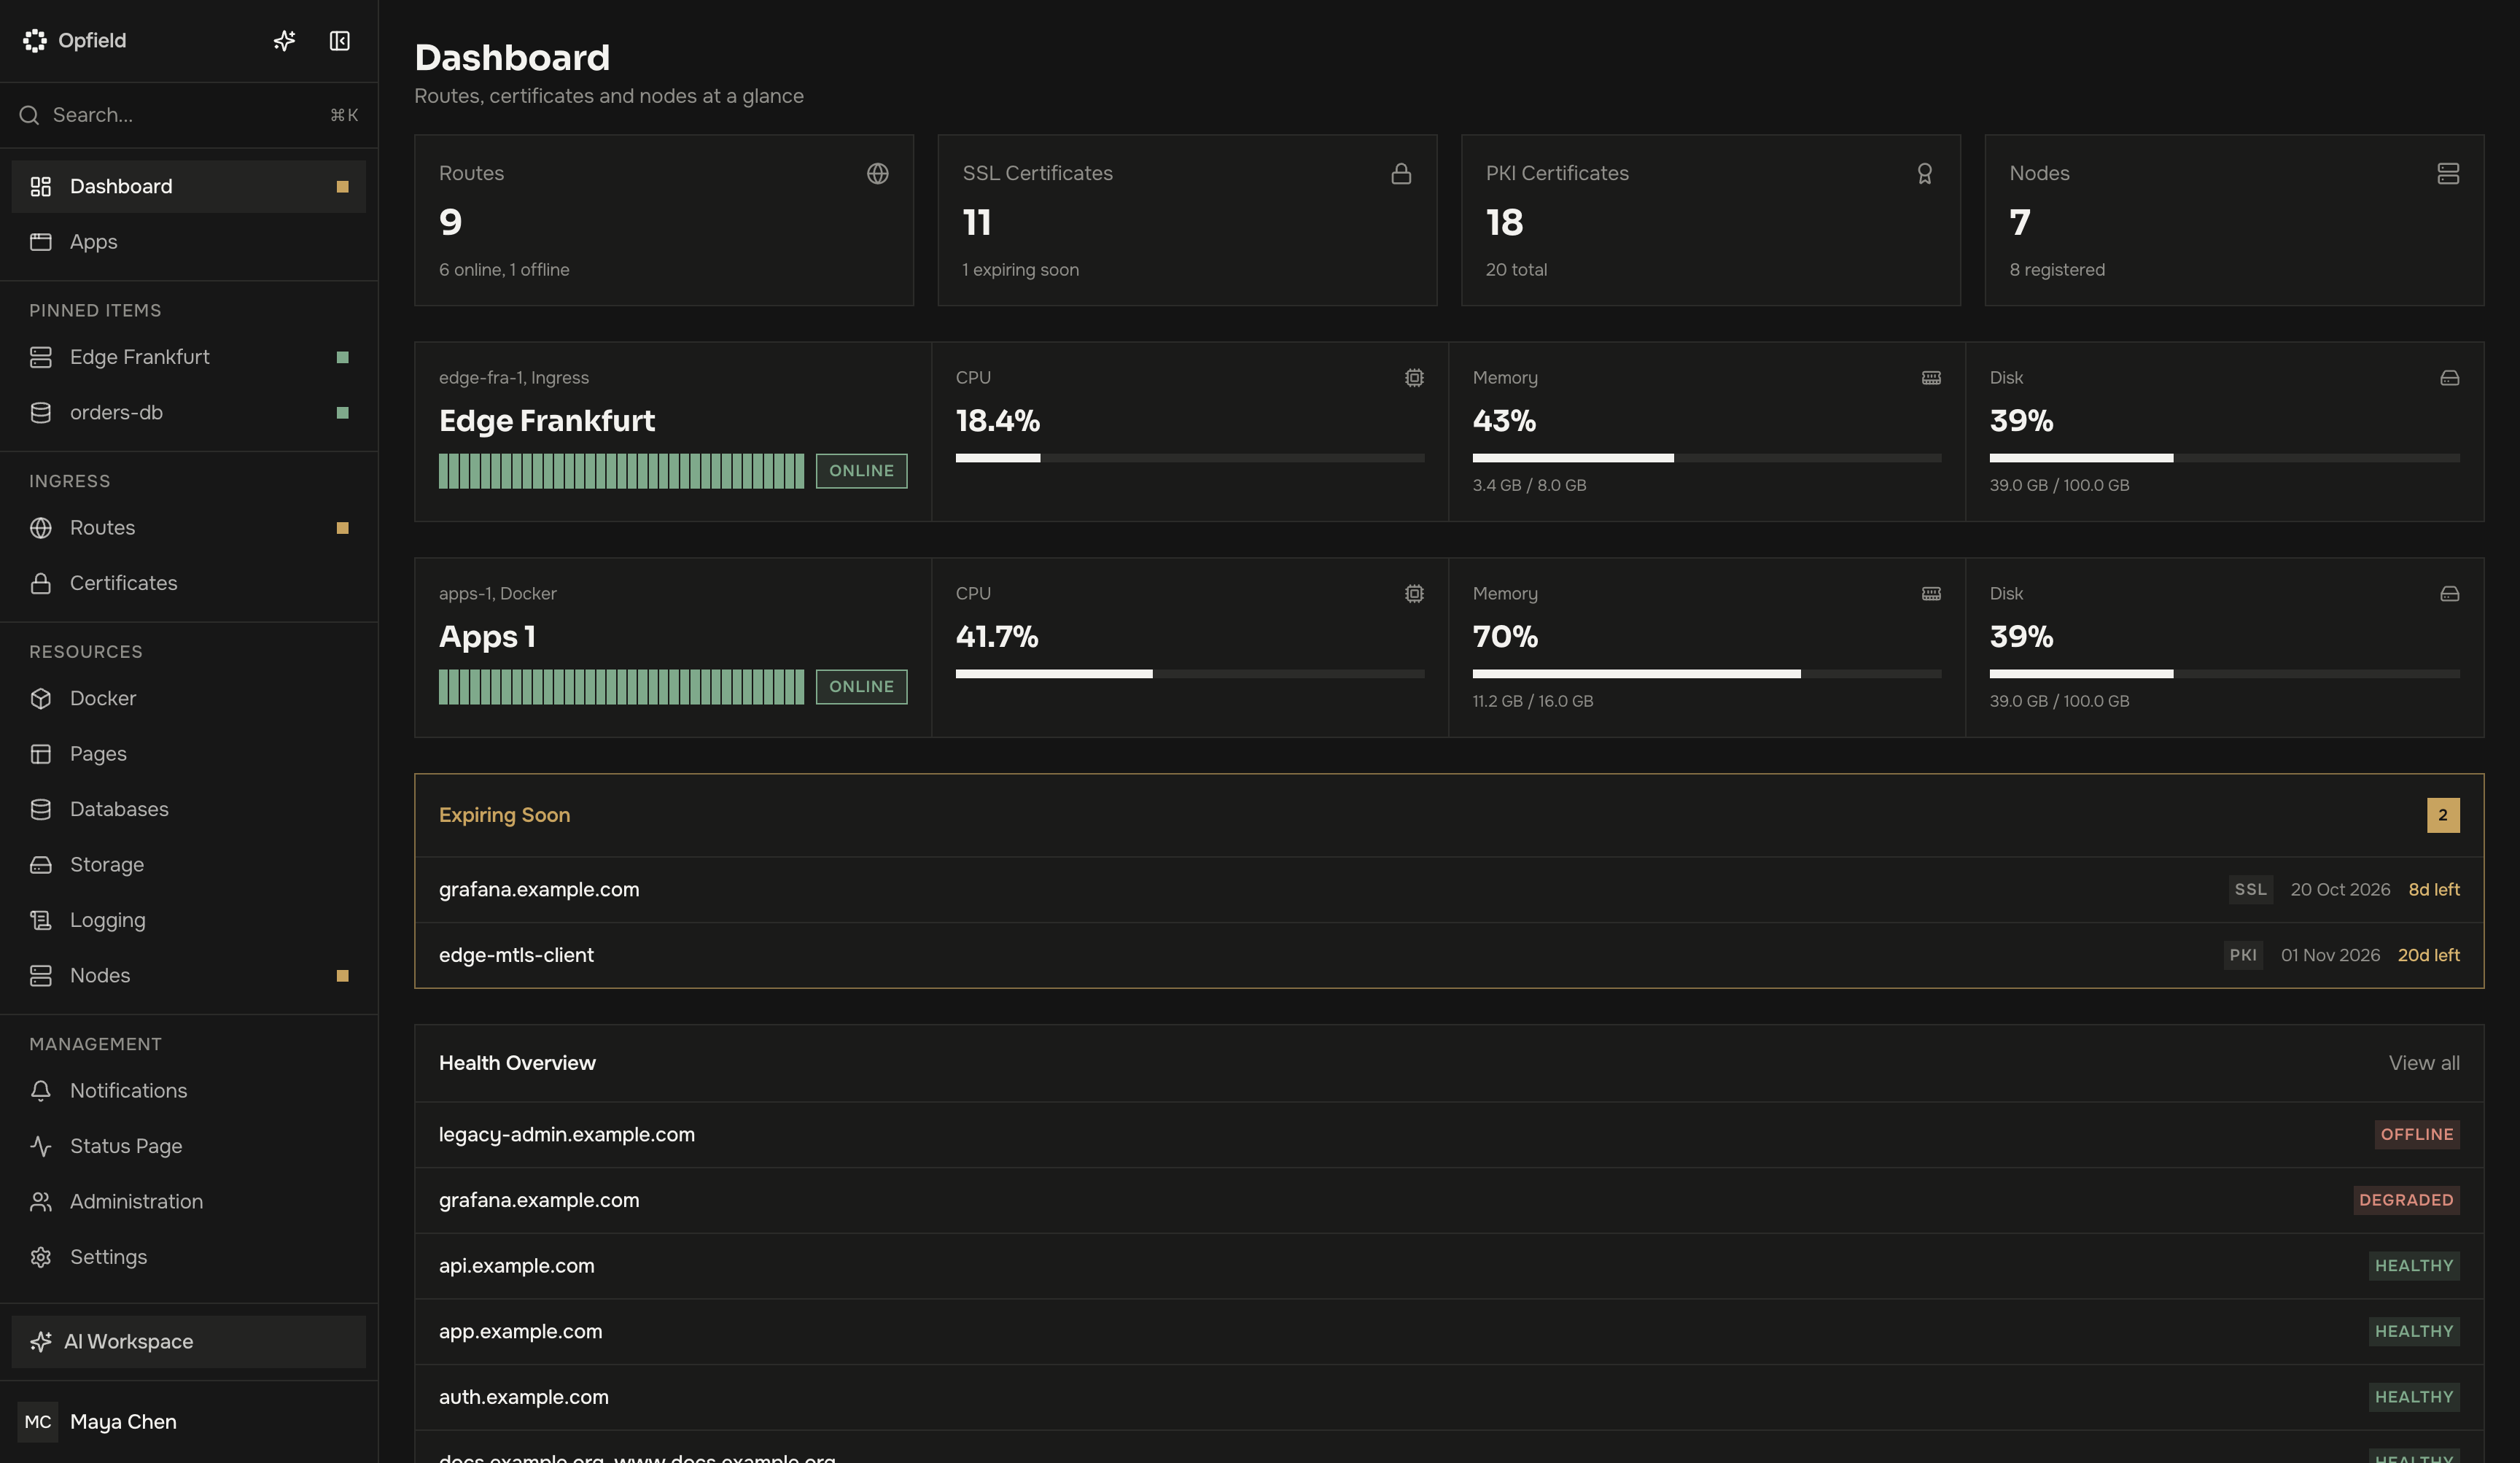
Opfield ejecuta el stack de infraestructura en tus propios servidores: tráfico entrante y TLS, cargas de trabajo Docker y conmutación por error, bases de datos y almacenamiento de objetos gestionados, copias de seguridad, monitorización, logs, alertas, red privada y control de acceso. Trabaja en la interfaz web o conecta Codex, Claude Code y otros agentes a través de MCP con autenticación. En ambos casos se aplican los mismos ámbitos, aprobaciones, Tasks y registro de auditoría.
Da contexto de infraestructura a tu agente de programación
Sección titulada «Da contexto de infraestructura a tu agente de programación»Instala la skill de Opfield para enseñar a un agente compatible cómo encajan los recursos de Opfield, los permisos, los Tasks asíncronos, la entrega, la verificación y la reversión:
npx skills add opfield/opfield-skills --skill using-opfieldLa skill aporta el conocimiento operativo; Opfield MCP aporta el acceso autenticado a tu instalación. Sigue Skills para agentes de IA para instalar la skill y conectar Codex o Claude Code sin compartir tokens de API.
Empieza con un flujo de trabajo completo
Sección titulada «Empieza con un flujo de trabajo completo»- Evaluar el producto: lee Por qué Opfield para saber qué sustituye, después Evaluar Opfield para las respuestas previas a la compra sobre autoalojamiento, claves, licencias, permisos y migración, y luego el Recorrido por el producto, la Arquitectura y las Capacidades.
- Instalar una instancia nueva: sigue Requisitos, Instala Opfield y Configuración inicial.
- Publicar una aplicación: usa el recorrido completo Publica una aplicación.
- Ejecutar una aplicación completa con entornos: agrupa sus recursos en una app con
productionystagingy después promueve lo que hayas probado. - Conectar una aplicación a una base de datos privada: usa Base de datos privada para una aplicación.
- Operar en producción: lee la Lista de comprobación de preparación para producción, Actualizaciones y copias de seguridad y el Runbook de incidentes.
- Conectar un agente de IA: instala la skill de Opfield para agentes y conéctate a través de MCP con autenticación.
- Integrar otras herramientas: usa Ámbitos, tokens y OAuth y REST API y MCP.
El modelo del producto en un minuto
Sección titulada «El modelo del producto en un minuto»Opfield es el plano de control; tus servidores ejecutan las aplicaciones y los datos. Los nodos gestionados se conectan hacia fuera a través de Opfield Relay, reciben solo las operaciones de su rol y devuelven el resultado real. Opfield guarda los permisos, las relaciones entre recursos, el historial de operaciones y el estado de recuperación.
Las cadenas de recursos más importantes son:
Publicar una aplicación
Un dominio recibe el tráfico HTTPS y una Route envía cada petición a la aplicación correcta.
%%{init: {"themeVariables": {"fontSize": "20px"}}}%%
flowchart LR
    domain["Dominio"] --> certificate["TLS"] --> route["Route"] --> upstream["Aplicación"]
Construir y desplegar desde Git
Opfield convierte el código fuente en un artefacto versionado y lo despliega como carga de trabajo.
%%{init: {"themeVariables": {"fontSize": "20px"}}}%%
flowchart LR
    repository["Git"] --> worker["Build Worker"] --> artifact["Artefacto"] --> workload["Carga de trabajo"]
Conectar una aplicación a una base de datos
Una vinculación privada da a la aplicación su propia identidad en la base de datos sin exponer la base de datos públicamente.
%%{init: {"themeVariables": {"fontSize": "20px"}}}%%
flowchart LR
    application["Aplicación"] --> binding["Vinculación privada"] --> identity["Identidad en la base de datos"]
Convertir señales de estado en alertas
Opfield convierte el estado de los servicios y los eventos en notificaciones para las personas, páginas de estado y sistemas SIEM.
%%{init: {"themeVariables": {"fontSize": "20px"}}}%%
flowchart LR
    events["Estado y eventos"] --> notifications["Notificaciones"] --> consumers["Estado / SIEM"]
Qué incluye esta documentación
Sección titulada «Qué incluye esta documentación»Este portal combina cuatro tipos de material:
- Guías: instrucciones orientadas a un objetivo para configurar una capacidad.
- Recorridos: caminos completos sin incidencias que abarcan varias áreas de Opfield.
- Runbooks: diagnóstico operativo, recuperación, actualizaciones y preparación ante desastres.
- Referencia: terminología estable, puertos, estado de las funciones, planes y límites de seguridad.
Los elementos de la hoja de ruta están marcados como tales. Todo lo demás ya está en el producto.
Este portal de documentación y el sitio del producto Opfield se construyen desde Git y se publican como despliegues inmutables con Opfield Pages. Por tanto, el sitio de producción ejercita el mismo camino de build, tag de versión, vista previa y reversión que se documenta aquí.