

Защищённые Relay
Иногда Relay устанавливают на чужую машину: у партнёра или клиента, на хосте которого могут быть персональные данные. На такой машине запускайте Relay в защищённом режиме. В защищённом режиме администратор Opfield не может попасть на хост через Relay, а выключить защищённый режим может только владелец машины.
Что не может администратор Opfield
Заголовок раздела «Что не может администратор Opfield»- Нет консоли. Relay отклоняет интерактивную оболочку, разовые команды (в том числе от AI-ассистента и MCP) и ввод в консоль.
- Нет файлов. Relay отклоняет все операции с файлами хоста: просмотр, чтение, запись, загрузку, перемещение и удаление.
- Нет диагностики хоста. Отчёты о состоянии содержат только суммарные показатели CPU, памяти, swap, нагрузки, времени работы, файловых дескрипторов и свободного места на диске. В них нет точек монтирования дисков, дискового ввода-вывода, сетевых интерфейсов, IP-адресов, модели CPU и версии ядра, а Relay не определяет свой публичный IP-адрес.
- Нет других команд. Relay выполняет только свою работу и отклоняет всё остальное, что присылает Opfield, включая команды, добавленные в будущих версиях Opfield, с ошибкой о том, что Relay защищён.
Что Opfield по-прежнему может
Заголовок раздела «Что Opfield по-прежнему может»- передавать трафик через Relay;
- выводить его из обслуживания и возвращать в работу;
- обновлять его сертификат;
- читать собственные журналы Relay и счётчики маршрутов;
- обновлять его.
Как и на любой ноде, устанавливаются только официальные релизы, подписанные ключом релизов, встроенным в Relay. Защищённый Relay не принимает обновление до более старого релиза, чем тот, на котором он работает, потому что более старый релиз может не знать о защищённом режиме; обновление Relay Pool, которое пытается это сделать, сообщает об отказе и возвращает Relay в работу. Кроме того, защищённый Relay отказывается обслуживать встроенные службы хоста Opfield, например внутренний реестр; их обслуживает только локальный Relay рядом с Opfield.
Защищённый режим принадлежит владельцу машины
Заголовок раздела «Защищённый режим принадлежит владельцу машины»Настройка хранится только в локальном файле конфигурации Relay, /etc/opfield-relay/config.yaml (/etc/gateway-relay-supervisor/config.yaml на Relay, установленном до 2.12.1 и ещё не перешедшем на имена Opfield), который может читать root, а при установке без root — пользователь, от имени которого работает Relay. В Opfield нет команды, которая её меняет, а защищённый Relay отклоняет любую команду, которая могла бы записать этот файл.
Установка нового защищённого Relay
Заголовок раздела «Установка нового защищённого Relay»В диалоге настройки Relay отметьте Protected relay. Это добавляет --protected в сгенерированную команду установки. Повторный запуск установщика оставляет защищённый режим включённым; установщик никогда его не выключает.
Включение и выключение на существующем Relay
Заголовок раздела «Включение и выключение на существующем Relay»От root на хосте Relay:
relay-supervisor protected statusrelay-supervisor protected on # or: relay-supervisor protected offsystemctl restart opfield-relay-supervisor # OpenRC: rc-service opfield-relay-supervisor restartrelay-supervisor protected on|off записывает настройку в файл конфигурации, сохраняет всё остальное в нём и печатает команду перезапуска для этой машины: Relay, который не перезапускался после перехода на имена Opfield, всё ещё работает как gateway-relay-supervisor. Ручное редактирование файла работает так же:
protected: enabled: true allow_database_witness: falseИзменение применяется при перезапуске supervisor Relay, и Relay сообщает о нём при переподключении.
Свидетели баз данных
Заголовок раздела «Свидетели баз данных»allow_database_witness (по умолчанию false) позволяет Opfield запускать на защищённом Relay свидетелей баз данных и хранилищ. Без этой настройки Opfield не размещает там свидетеля, а Settings → Relay показывает Protected relay: needs local opt-in, даже если администратор разрешил свидетелей на этом Relay. Пока защищённый режим выключен, настройка ни на что не влияет.
Что видно в Opfield
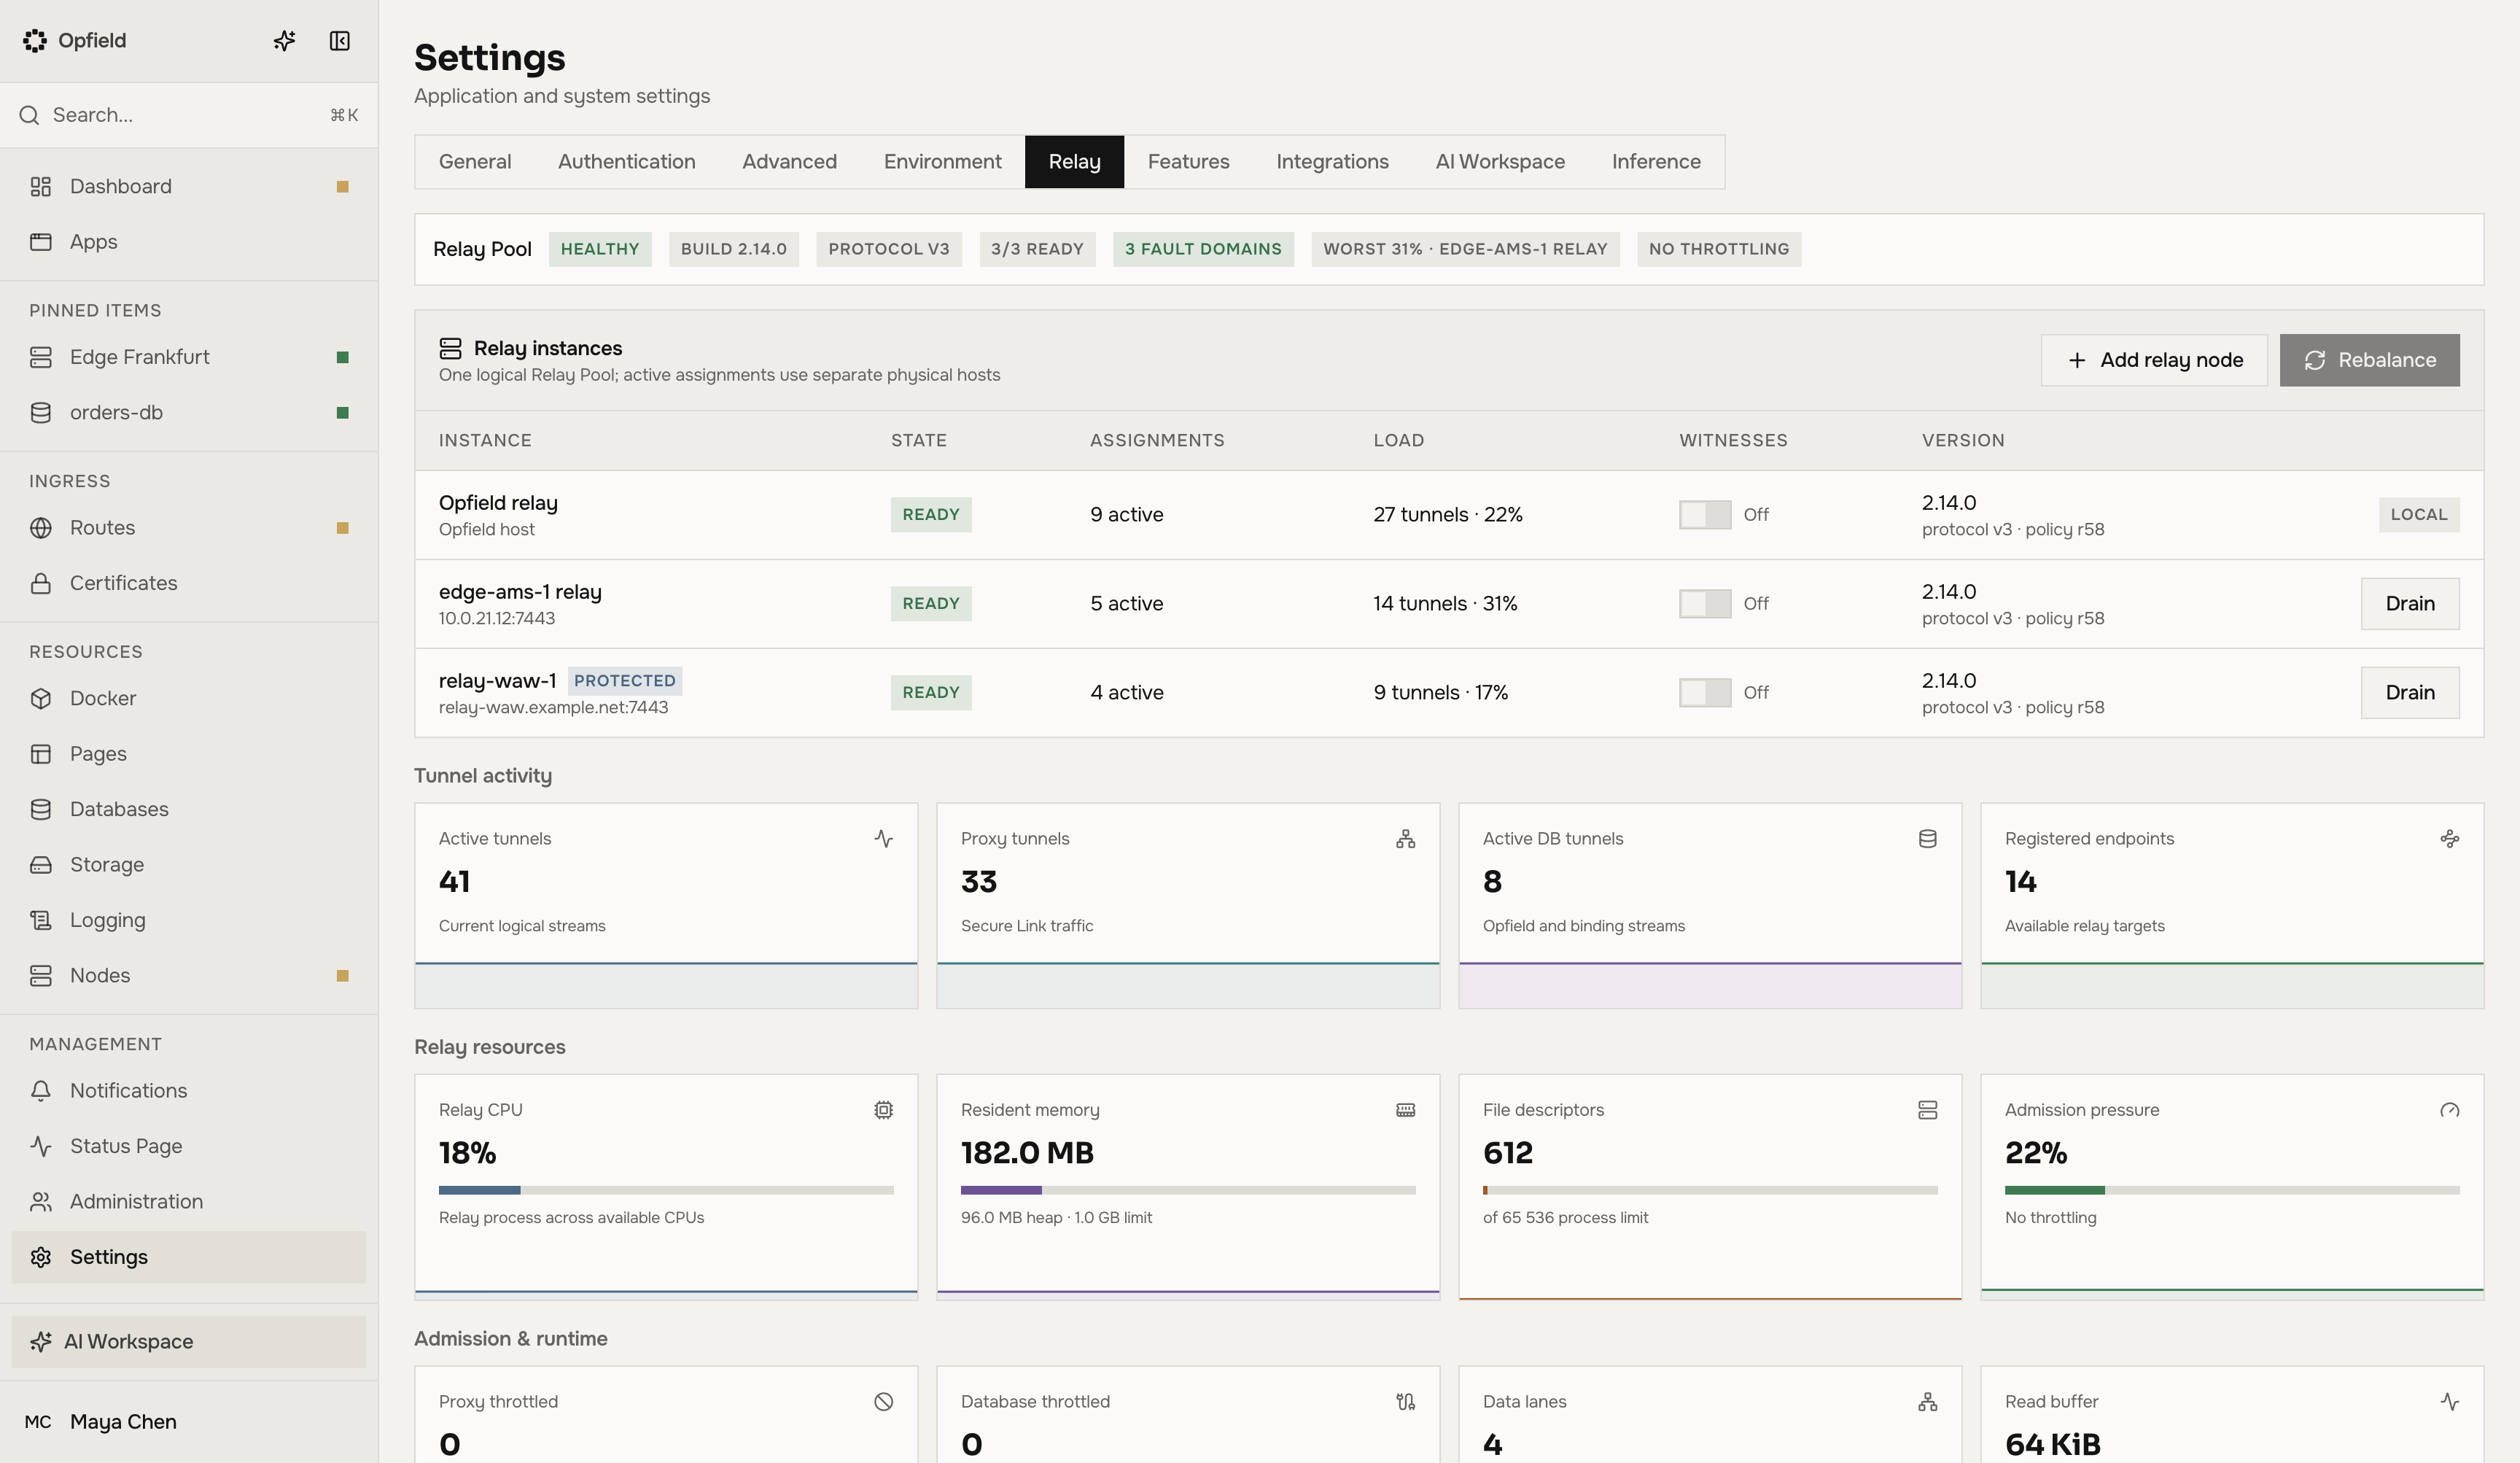
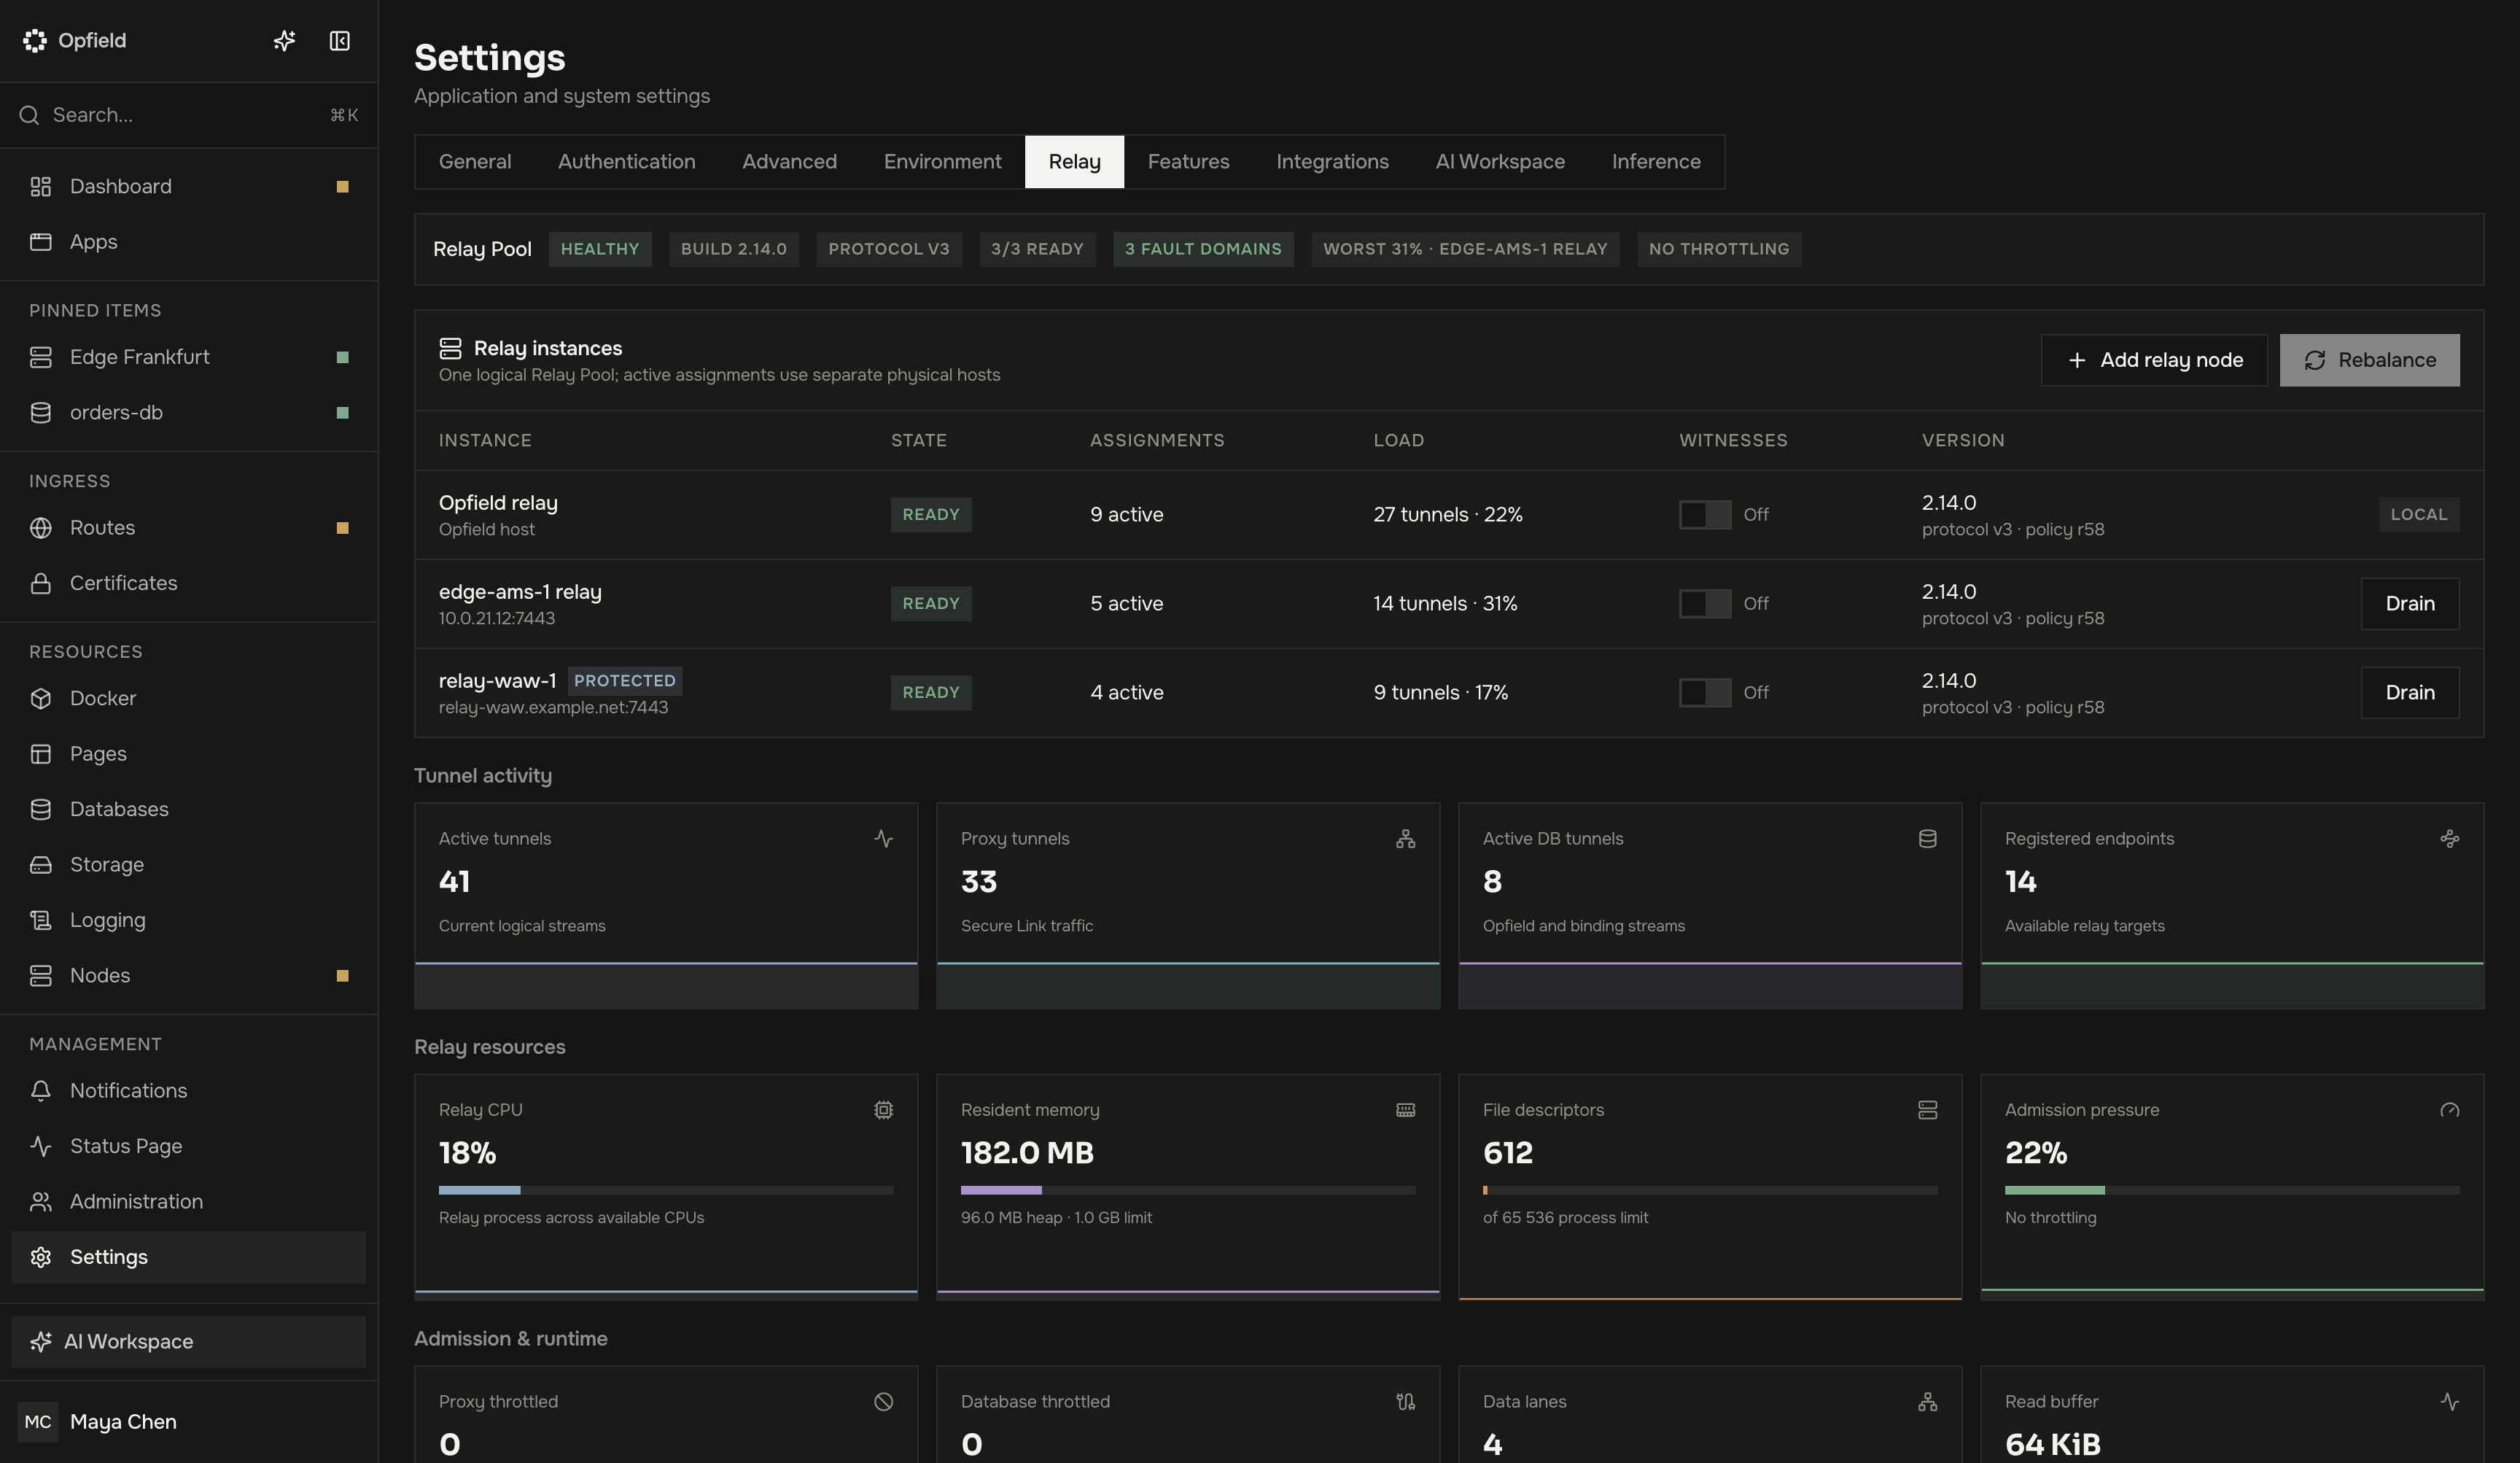
Заголовок раздела «Что видно в Opfield»- Метка Protected у Relay в Nodes, на странице его ноды и в Settings → Relay (
protected: trueвGET /api/system/relay). - На странице его ноды нет вкладок Console и Files, а в палитре команд нет команд консоли и файлов для него.
- API, AI-ассистент и MCP отклоняют для него запросы к консоли и файлам хоста с
409 NODE_PROTECTED.
Для защищённого режима нужен Relay версии 2.12 или новее. Он не меняет то, как Relay передаёт трафик; см. Relay и Relay Pool.