

Добавьте первую ноду
Нода — Linux-хост, который Opfield использует для конкретной роли: публикации приложений, Docker, баз данных, сборок, мониторинга или Relay. После регистрации хост становится доступен для этой роли; существующие рабочие нагрузки на него автоматически не переносятся.
Выберите способ подключения
Заголовок раздела «Выберите способ подключения»Ноду можно добавить двумя способами:
- На своём сервере или ВМ: выполните сгенерированную Opfield команду установки по инструкции ниже.
- С созданием ВМ через Opfield: если хотите заказать ВМ прямо из интерфейса, подключите хостинг-провайдера и выберите этот способ в Add Node. Opfield создаст ВМ и установит демон. Дождитесь готовности ноды, а не только включения ВМ.
Результат регистрации — нода в статусе Online с нужной ролью и возможностями.
Выберите роль до регистрации
Заголовок раздела «Выберите роль до регистрации»| Роль | Для чего нужна | Что нужно определить заранее |
|---|---|---|
| Ingress | Routes, TLS, Pages, журналы nginx и метрики трафика | Какие публичные адреса и порты принадлежат хосту |
| Docker | Containers, Deployments, Compose Projects, образы, тома и сети | Какие рабочие нагрузки могут делить один Docker-хост |
| Storage | Управляемые PostgreSQL, Redis и ClickHouse, управляемое объектное хранилище и задания резервного копирования баз данных | Хранилище, резервные копии и изоляция данных |
| Build Worker | Изолированные сборки из Git через BuildKit/containerd | Исходящий доступ и отделение от постоянных учётных данных |
| Monitoring | Поддерживаемый сбор данных мониторинга | Какие системы разрешено наблюдать этой ноде |
| Relay | Ёмкость и устойчивость Secure Link | Доступный служебный адрес и физическая зона отказа |
Роль должна соответствовать назначению хоста, его сети, хранилищу и владельцу восстановления. Build Workers и ноды хранилища обычно стоит размещать на выделенных хостах.
Подготовьте хост
Заголовок раздела «Подготовьте хост»Подготовьте поддерживаемый Linux-хост с root или рабочим sudo, точным системным временем, надёжным DNS и исходящим доступом к публичному gRPC-адресу Opfield на 9443/tcp. Этот адрес обслуживает Relay; он может отличаться от веб-адреса Opfield за прокси.
Дополнительные требования зависят от роли:
- Ingress требует нужных публичных портов и понятной схемы DNS/TLS;
- Docker — поддерживаемого Docker Engine и достаточной ёмкости;
- Storage — постоянного хранилища, необходимых возможностей loop/mount и исходящего HTTPS к
ghcr.io; обычного ограниченного LXC может быть недостаточно: ему нужен набор loop-устройств с запасом на все управляемые экземпляры и одновременные резервные копирования, см. Требования к нодам хранилища и нодам Docker; - Build Worker — выделенного хоста или внешнего непривилегированного контейнера и утверждённых правил исходящего доступа;
- Relay — адреса и порта, доступных участвующим Opfield, Docker, Ingress и Storage-хостам.
Opfield не изменяет межсетевой экран хоста и не выполняет обход NAT.
Зарегистрируйте ноду на своём хосте
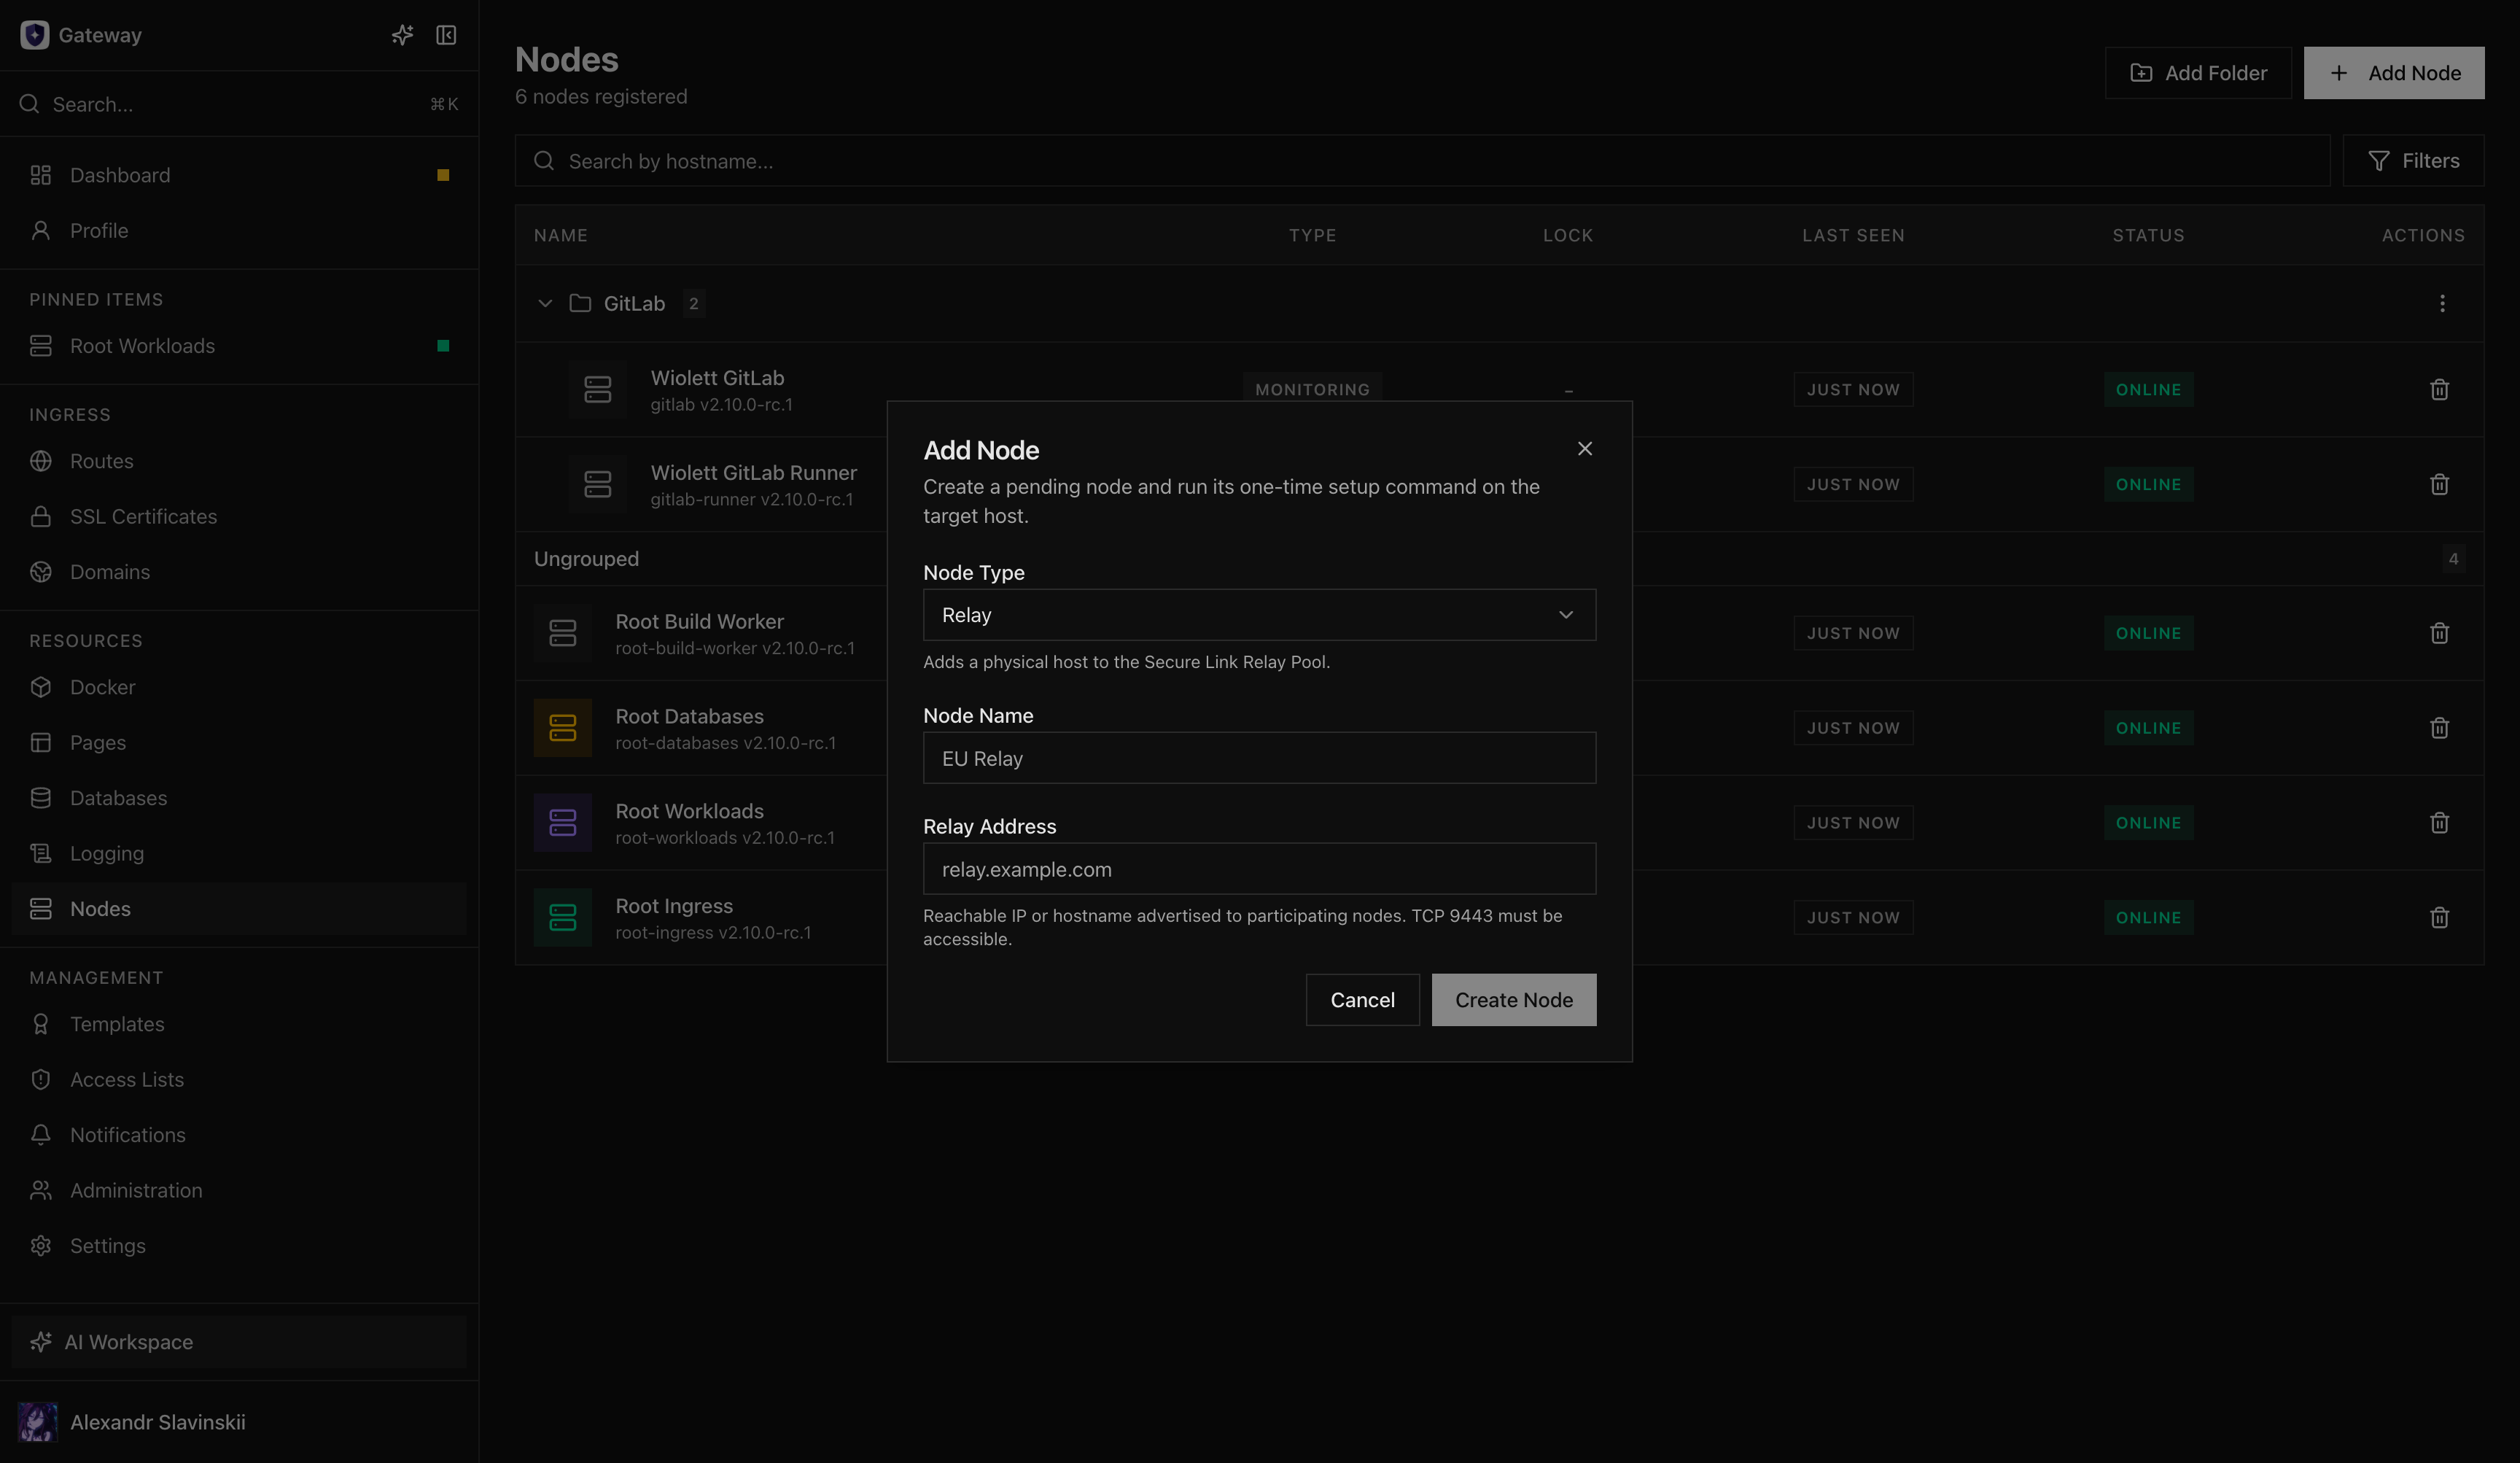
Заголовок раздела «Зарегистрируйте ноду на своём хосте»- Откройте Nodes и нажмите Add Node.
- Выберите роль. Для Relay укажите адрес, по которому другие участники смогут связаться с Relay worker.
- Задайте имя, отражающее постоянное назначение хоста.
- Создайте ноду и скопируйте команду установки. В ней есть одноразовый токен регистрации и ожидаемый отпечаток сертификата Opfield.
- Выполните команду на целевом хосте с нужными правами. Не удаляйте отпечаток и не меняйте адрес Opfield, если только настроенный публичный или локальный адрес действительно неверен.
- Сохраните вывод установки до появления статуса Online.
- Откройте сведения о ноде и сверьте имя хоста, роль, ОС, версию, адреса и возможности с ожидаемой схемой.
До передачи одноразового токена демон проверяет закреплённый сертификат Opfield. После регистрации постоянное соединение использует взаимный TLS: сертификаты предъявляют обе стороны. Долговечной связью становится зарегистрированная идентичность ноды, а не исходный токен.
Критерии успеха
Заголовок раздела «Критерии успеха»Регистрация завершена, если:
- нода находится в статусе Online, а не только создана или ожидает подключения;
- тип и имя хоста верны;
- версия совместима с текущим релизом Opfield;
- нужные возможности доступны, а предупреждения о несовместимости версии отсутствуют;
- состояние выбранной роли исправно;
- нода снова подключается после перезапуска службы демона;
- встроенная проверка достигает настроенного канала обновлений;
- оператор может просматривать и обслуживать ноду без широких прав системного администратора.
Для Relay дополнительно проверьте доступность адреса. Новый исправный Relay не переносит существующие соединения автоматически; для намеренного изменения размещения используйте явную операцию перераспределения.
Проверки оператора по ролям
Заголовок раздела «Проверки оператора по ролям»- Ingress: валидация nginx, служебный адрес, порты 80/443 и ограниченный фрагмент журналов nginx.
- Docker: синхронизация инвентаря, состояние среды выполнения, доступ к файловой системе и ожидаемые возможности GPU или Secure Runtime.
- Storage: корень хранилища, контроль ёмкости и завершение предварительной проверки до создания управляемой базы данных или управляемого хранилища.
- Build Worker: состояние BuildKit/containerd, профиль ресурсов, доступность сканера и правила исходящего доступа.
- Relay: состояние supervisor и worker, публикуемый адрес, число активных туннелей и зона отказа.
Сбой и безопасное восстановление
Заголовок раздела «Сбой и безопасное восстановление»Если регистрация не завершается, не удаляйте ожидающую подключения ноду до сбора данных. Проверьте сгенерированную команду, время, DNS, исходящий 9443/tcp, отпечаток сертификата, журнал установки и журнал службы демона. Веб-адрес за Cloudflare-прокси не обязательно подходит как gRPC-цель.
Не отключайте закрепление сертификата ради успешного соединения: так ошибка конфигурации превращается в риск подмены идентичности. Если адрес gRPC неверен, исправьте Settings > Opfield > General и создайте новую команду.
Ожидающую подключения ноду можно удалить и создать заново, если нужна новая идентичность регистрации; старый одноразовый токен повторно не используется. После успешной регистрации последствия зависят от роли: Relay с активными назначениями сначала выводят из обслуживания, а ноду с рабочими нагрузками или данными — через соответствующее руководство Docker или баз данных.
Следующий шаг
Заголовок раздела «Следующий шаг»Когда нода Ingress или Docker подключена, переходите к разделу Опубликуйте первый Route. Профильные проверки для рабочей среды описаны в разделах Роли нод и установка и Обновления нод и поведение при отключении.