

Аутентификация, пользователи и группы
Этот раздел отвечает на два простых вопроса: как человек входит в Opfield и что он вправе изменить после входа. Настройте безопасный способ входа, затем выдавайте доступ через группы и области ресурсов — так одна ошибка не открывает всю инфраструктуру.
Начните с безопасного входа
Заголовок раздела «Начните с безопасного входа»Opfield поддерживает OIDC, локальный пароль и одноразовый код по email; Passkeys добавляются к уже созданной учётной записи. Способы входа, многофакторная аутентификация, поставщик OIDC и выдача учётных записей настраиваются в разделе Settings > Authentication. Подготовьте два независимых пути восстановления администратора и проверьте их в отдельном профиле браузера. Успешный вход должен завершаться MFA и открывать только ожидаемые ресурсы.
OIDC подтверждает личность, но не выдаёт права автоматически. Если поставщик удостоверений недоступен, поможет только заранее настроенный независимый способ входа.
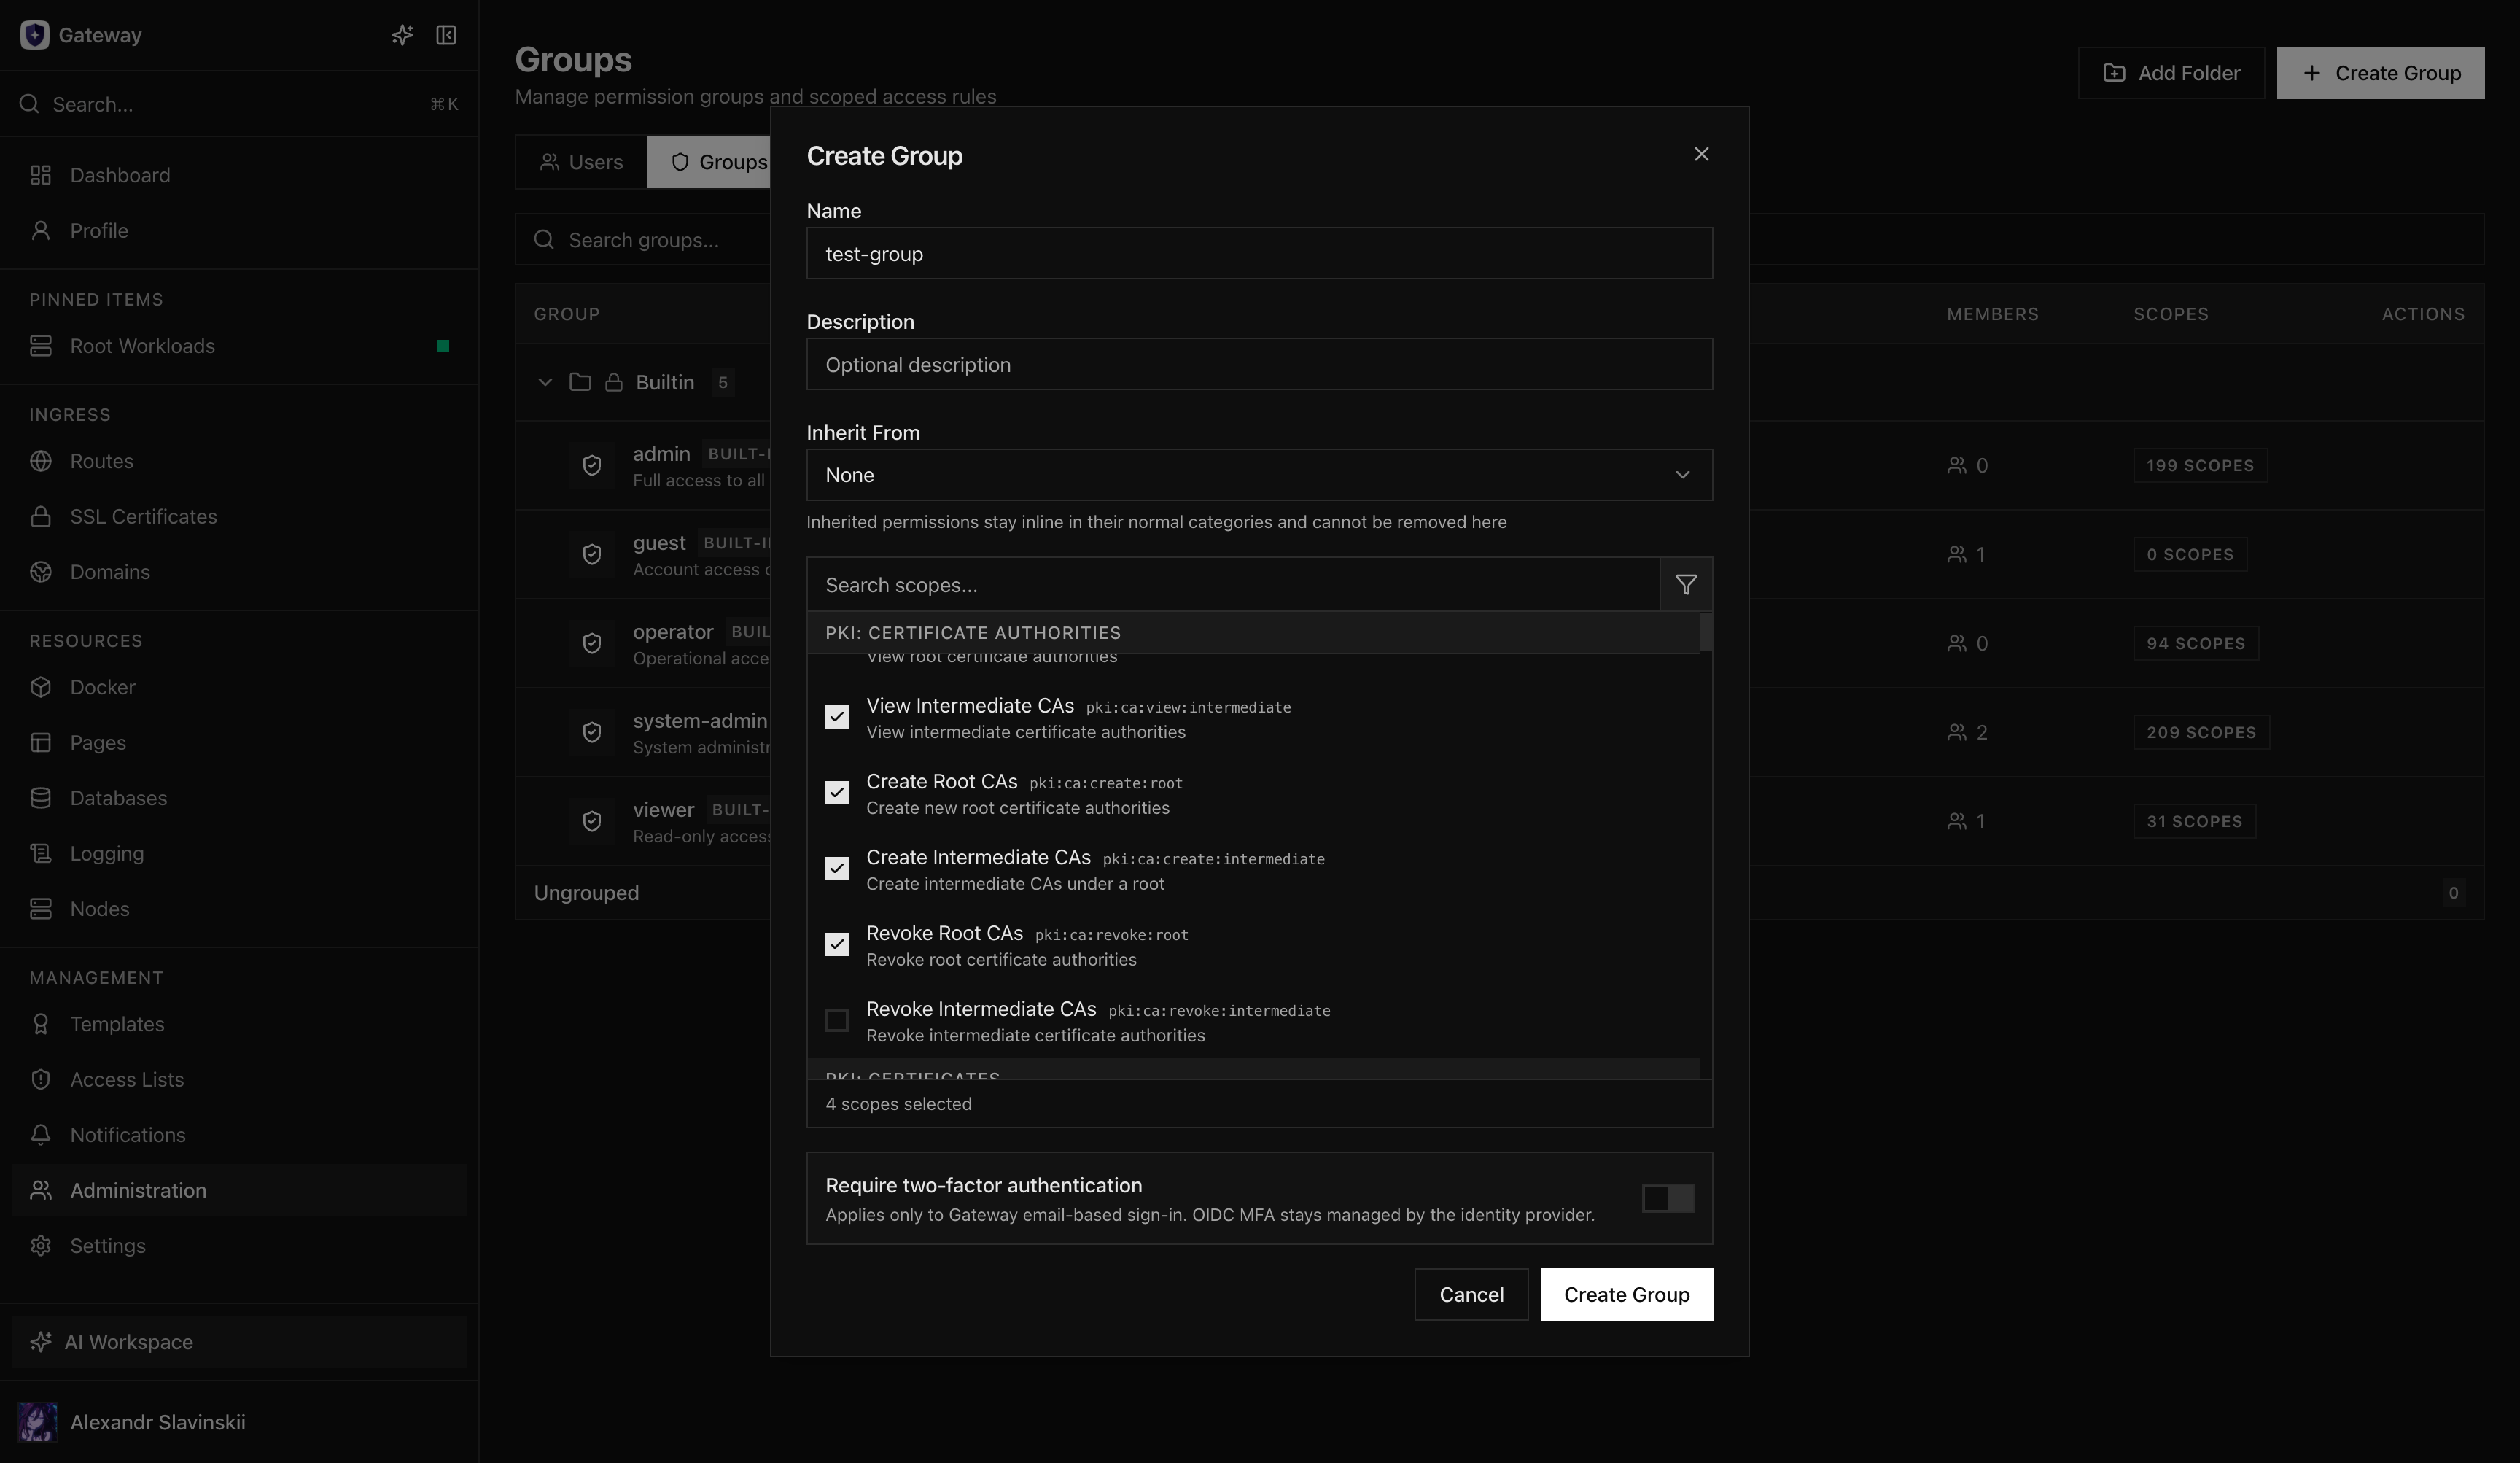
Создайте группы и выдайте доступ
Заголовок раздела «Создайте группы и выдайте доступ»- Создайте группы для администраторов платформы, безопасности, операторов приложений, разработчиков, наблюдателей и автоматизации.
- Выдавайте права группе, а не отдельному пользователю, кроме редких исключений.
- Ограничивайте область одним Route, нодой, рабочей нагрузкой, базой данных или Pages Project, когда этого достаточно.
- Проверьте с тестовой учётной записью одно разрешённое и одно запрещённое действие.
- При смене роли пересмотрите сеансы, токены и членство в группах; блокируйте доступ сразу, когда он больше не нужен.
Блокировка прекращает новый доступ, но сохраняет историю аудита. Удаляйте пользователя только после передачи его зависимостей и автоматизации.
SCIM и жизненный цикл пользователей
Заголовок раздела «SCIM и жизненный цикл пользователей»SCIM пока нет; поддержка запланирована, но точная версия и дата не обещаются. OIDC не предоставляет и не отзывает доступ Opfield автоматически. До появления SCIM используйте ручное управление или REST API с OAuth-клиентом и минимально необходимыми областями доступа — если внешняя система удостоверений способна вызывать API.
Ведите понятный процесс для новых сотрудников, смены ролей и ухода: кто создаёт учётную запись, какие группы назначаются, кто отзывает токены и как проверяется результат.
Письмо-приглашение
Заголовок раздела «Письмо-приглашение»Письмо-приглашение сообщает новому пользователю, что администратор создал для него учётную запись Opfield. В нём есть ссылка на страницу входа и подсказка для его способа входа: через поставщика удостоверений, по коду из email или по отдельному письму, в котором задаётся пароль. Для отправки нужны подтверждённый SMTP и публичный URL Opfield.
- Кнопка Send invitation email в Administration > Users > Configure User, на панели Account, отправляет письмо вручную. Она доступна один раз для каждого пользователя и только до его первого входа; после отправки на панели видно, когда ушло письмо. Нужно право
admin:usersна этого пользователя. - Параметр Settings > Authentication > Identity provisioning > Send an invitation email when an account is created отправляет приглашение при создании любой учётной записи — в Console, через API или MCP. По умолчанию он выключен; чтобы его изменить, нужно право
settings:gateway:edit. Если письмо отправить не удалось, учётная запись всё равно создаётся, а приглашение можно отправить позже вручную.
API: POST /api/admin/users/{id}/invitation; MCP и ассистент: операция send_invitation инструмента manage_user. Список пользователей возвращает для каждого lastLoginAt и invitationSentAt.
Вход от имени пользователя и восстановление
Заголовок раздела «Вход от имени пользователя и восстановление»Вход от имени пользователя — это ограниченный и явно отмеченный сеанс поддержки. Не выпускайте в нём долговечные административные токены и завершайте его сразу после расследования. Если администратор потерял доступ, используйте независимый способ входа или восстановите внешнюю зависимость; не изменяйте напрямую записи пользователей, сеансов и групп в PostgreSQL.
Периодически проверяйте неактивных пользователей, устаревшие сеансы, неиспользуемые группы и незавершённые приглашения. Далее: области доступа, токены и OAuth.