

Обзор продукта
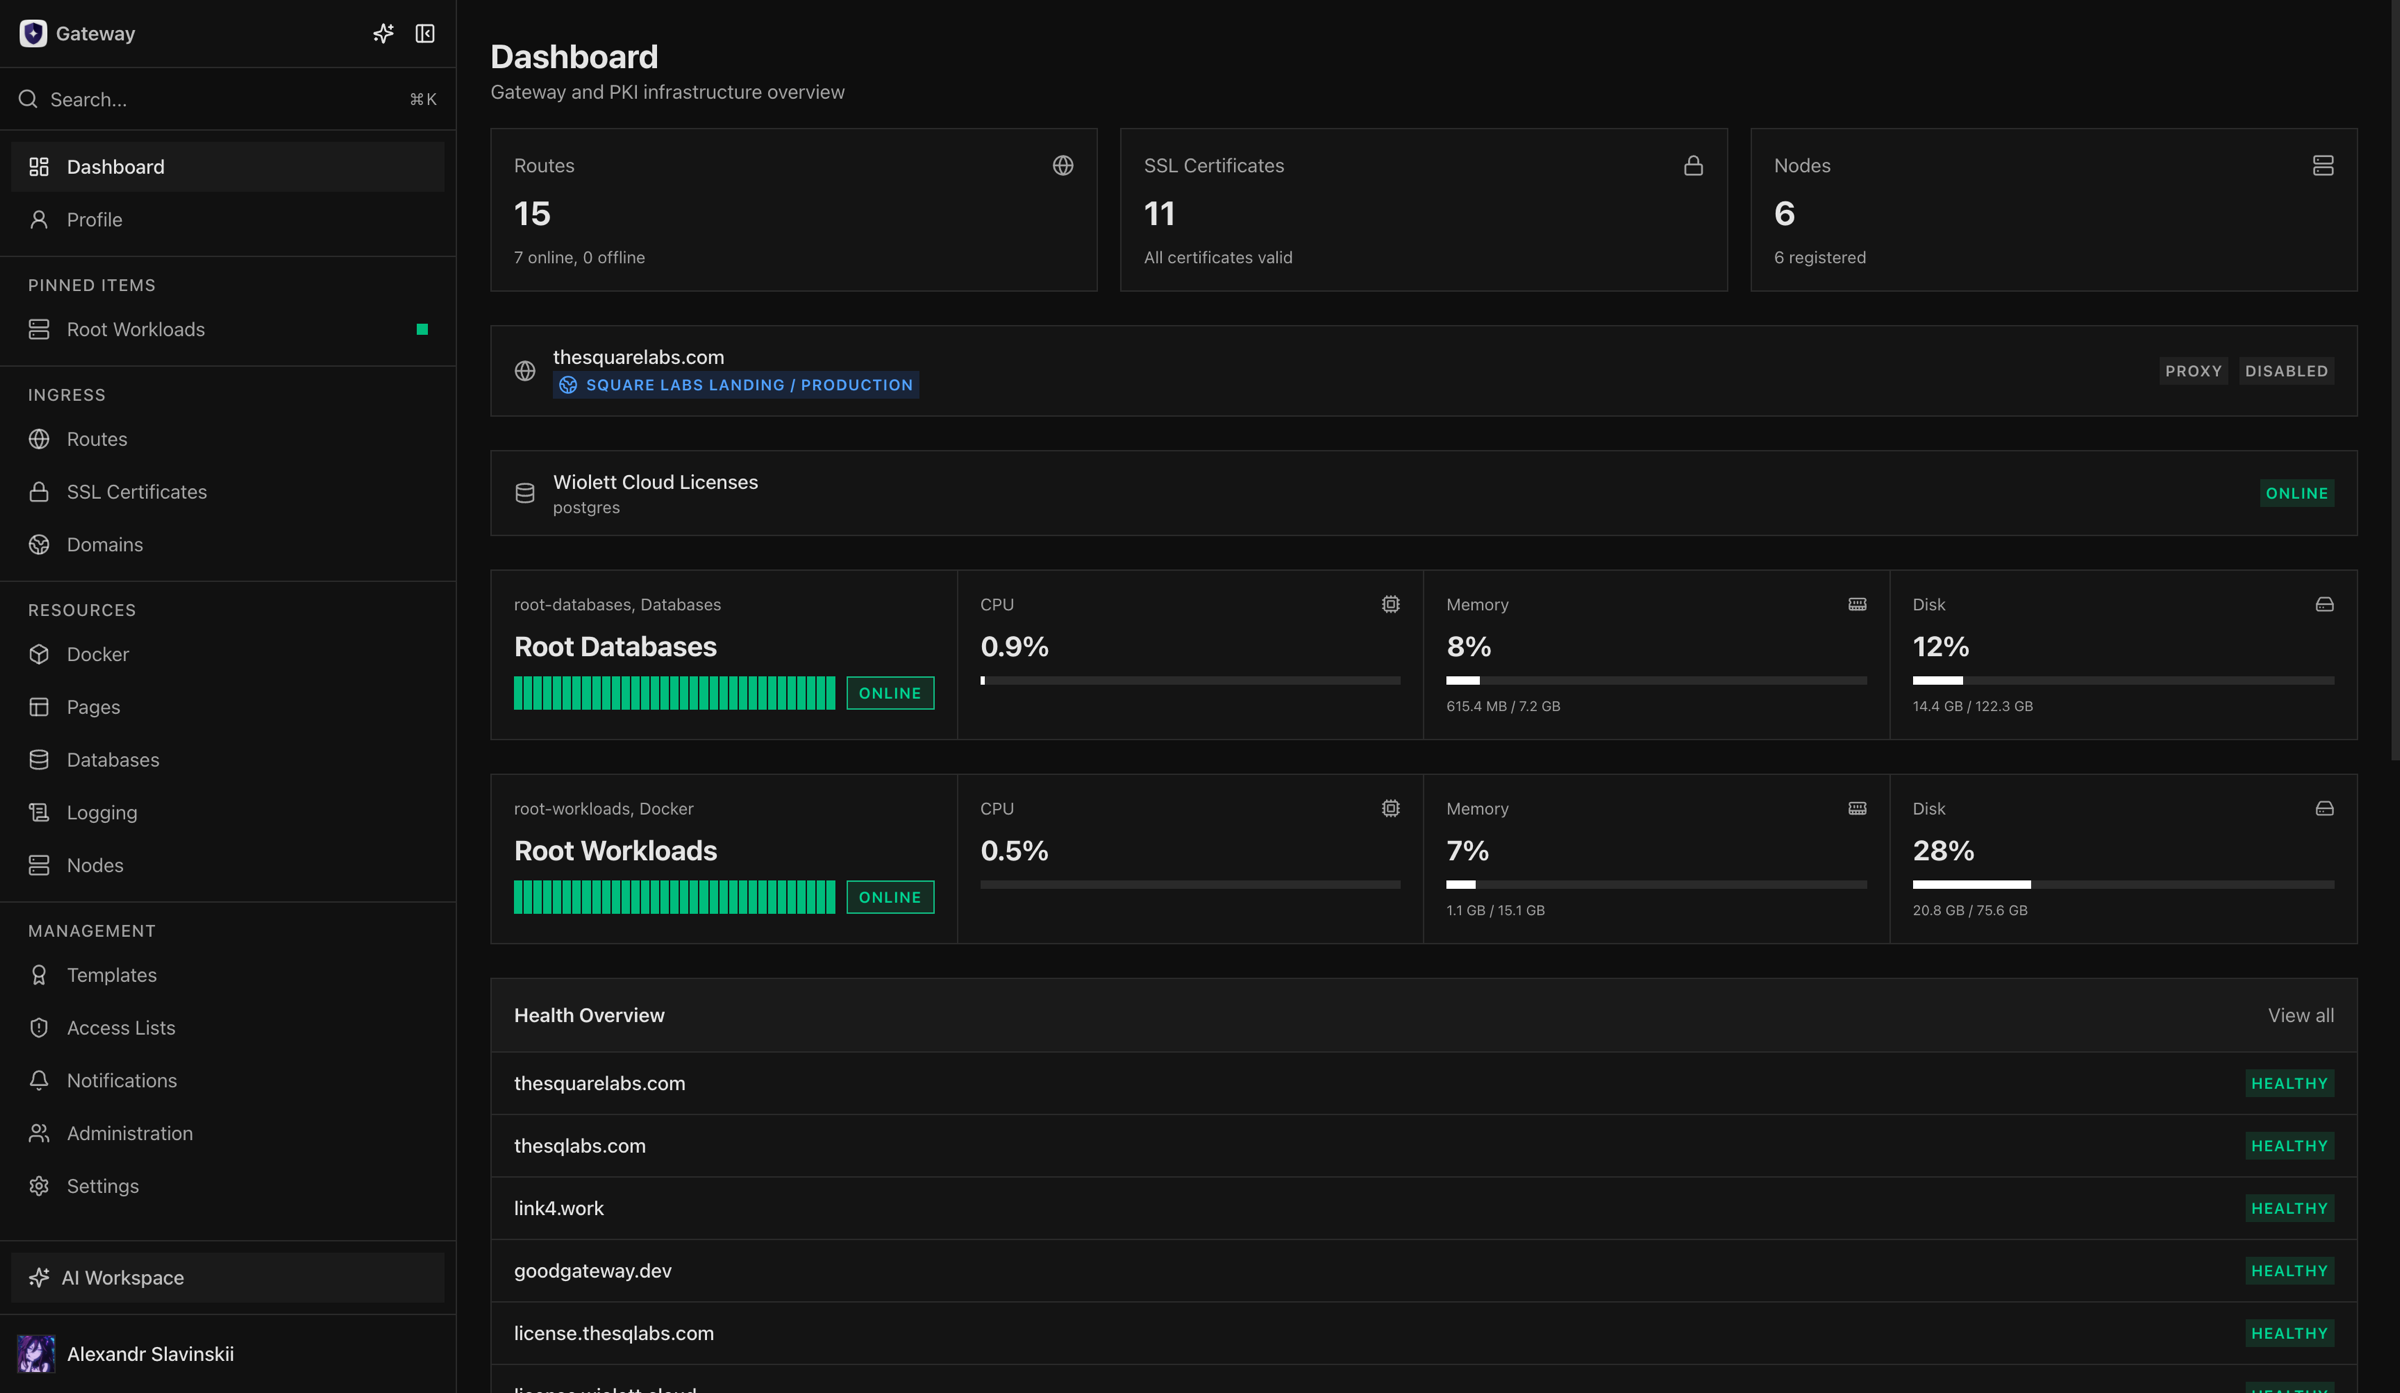
Opfield собирает ежедневные инфраструктурные задачи в одном месте: вы публикуете приложение, подключаете его к приватной базе данных, проверяете состояние и управляете доступом без ручной сборки разрозненных сценариев на серверах. Начните с нужного результата, а детали каждой операции Opfield сохранит в ресурсах, Tasks и журнале аудита.
Пройдите путь приложения
Заголовок раздела «Пройдите путь приложения»- Подготовьте Opfield и добавьте первую ноду.
- Запустите приложение в Docker или соберите его из Git.
- Создайте Domain, TLS-сертификат и Route, чтобы открыть приложение пользователям.
- При необходимости создайте управляемую базу данных и приватную привязку.
- Выдайте команде права через группы и настройте уведомления.
Для полного первого запуска используйте сценарий публикации приложения. Если у приложения уже есть база данных, продолжите со сценария приватной базы.
С чего начинается работа
Заголовок раздела «С чего начинается работа»На Главной панели видно, требует ли инфраструктура внимания: здесь собраны предупреждения, последние операции и закреплённые ресурсы. Откройте предупреждение, чтобы перейти к конкретной ноде, Route, рабочей нагрузке, базе данных или Task. Подробные метрики и журналы остаются рядом с тем ресурсом, к которому относятся.
Успешная операция — это не только сообщение в интерфейсе. Для публикации проверьте реальный ответ по доменному имени; для Docker — состояние рабочей нагрузки и её журналы; для базы данных — подключение приложения; для долгой операции — итог Task и фактическое состояние ресурса.
Основные области Opfield
Заголовок раздела «Основные области Opfield»Ingress: открывайте приложения безопасно
Заголовок раздела «Ingress: открывайте приложения безопасно»Domains, TLS-сертификаты и Routes разделены намеренно. Вы можете обновить сертификат без пересборки приложения или откатить приложение, не меняя DNS. Route связывает домен с приложением и задаёт правила доступа, обслуживания и проверки состояния. Начните с публикации через Domain, Route и TLS.
Docker: запускайте и обновляйте приложения
Заголовок раздела «Docker: запускайте и обновляйте приложения»Docker поддерживает отдельные Containers, Deployments с проверкой состояния, Compose Projects, образы, тома, сети, реестры и сборки из Git. Выберите Container для простой одиночной службы, Deployment для контролируемого переключения версий, Compose Project для приложения из нескольких служб. Операции фиксируются как Tasks: при потере страницы сначала откройте существующую Task, а не запускайте дубликат.
Databases: давайте приложению ровно нужный доступ
Заголовок раздела «Databases: давайте приложению ровно нужный доступ»Opfield подключается к внешним базам PostgreSQL, Redis и ClickHouse и создаёт управляемые базы на нодах с нужной ролью. Внешнее подключение даёт команде состояние, метрики, Explorer и Console для базы, работающей в другом месте; управляемую базу Opfield также создаёт, масштабирует и привязывает к рабочим нагрузкам. См. Управляемые и внешние базы данных: сравнение. По умолчанию управляемая база остаётся приватной. Приложение получает отдельную идентичность через привязку, а не учётные данные владельца базы. Удаление привязки отзовёт доступ приложения; удаление самой базы данных удалит данные, поэтому сначала определите резервное копирование и восстановление. Резервное копирование баз данных записывает штатные резервные копии в подключённые хранилища или управляемое объектное хранилище, которое тоже работает на ноде хранилища.
Pages: публикуйте статические сайты с простым откатом
Заголовок раздела «Pages: публикуйте статические сайты с простым откатом»Pages хранит неизменяемые Deployments статического сайта. Tag указывает, какой Deployment видят пользователи, поэтому откат — это возврат Tag на ранее проверенную версию, а не изменение файлов на сервере. Сценарий Pages проведёт от артефакта до публичного домена.
Ноды и наблюдаемость: доверяйте подтверждённому состоянию
Заголовок раздела «Ноды и наблюдаемость: доверяйте подтверждённому состоянию»Ноды — это зарегистрированные Linux-хосты с ролями Ingress, Docker, Storage, Build Worker, Monitoring или Relay. Они сами устанавливают защищённое соединение с Opfield и сообщают фактическую версию, возможности и состояние. Метрики и журналы помогают понять проблему, уведомления привлекают нужную команду, а история аудита отвечает на вопрос, кто изменил конфигурацию.
Доступ и администрирование
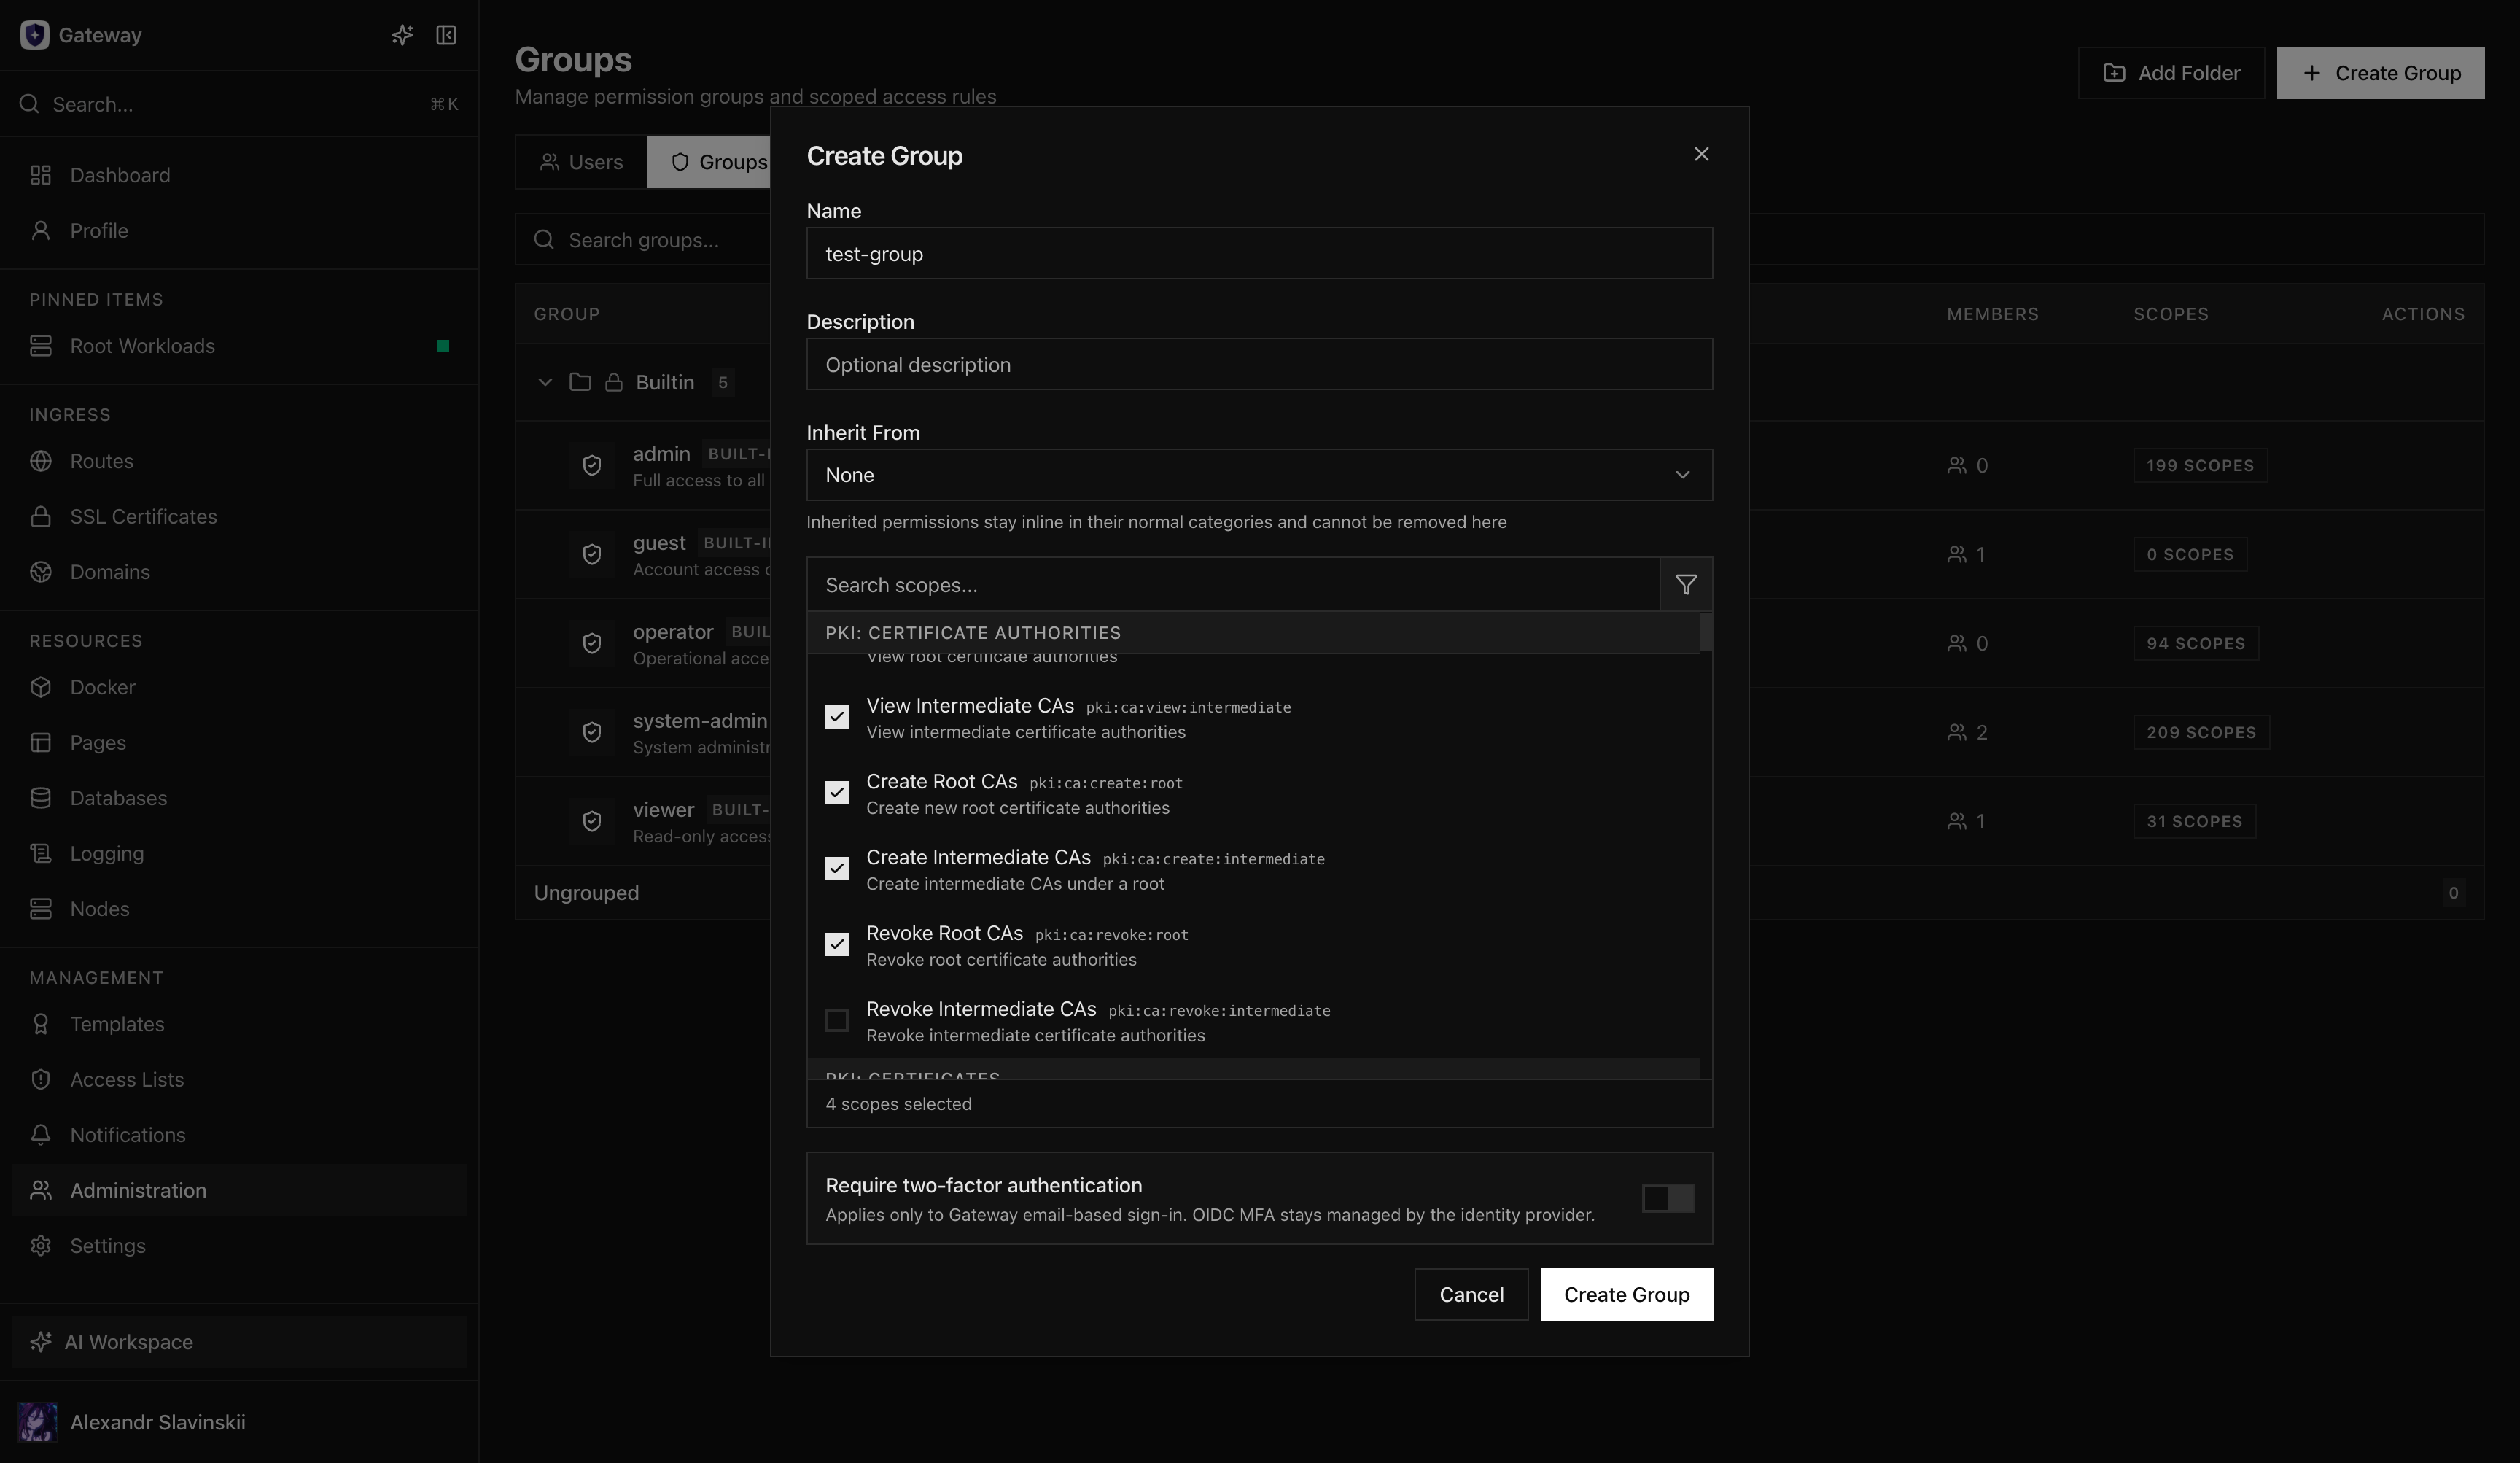
Заголовок раздела «Доступ и администрирование»Пользователи, группы, области доступа, методы аутентификации, API-токены, OAuth-клиенты, интеграции, лицензирование и обновления управляются централизованно. Права можно ограничить конкретным Route, нодой, рабочей нагрузкой или базой данных вместо выдачи доступа ко всему разделу Opfield.
Создавайте группы вокруг рабочих обязанностей до приглашения большой команды и сохраняйте отдельно контролируемый путь восстановления для системного администрирования. В профиле пользователя доступны личные настройки, активные авторизации и, если функция включена, статистика использования Opfield Inference.
AI и программное управление
Заголовок раздела «AI и программное управление»AI Workspace помогает читать документацию, составлять планы и выполнять операции в пределах прав и режима подтверждения текущего пользователя. Он не создаёт отдельный обход авторизации. Operations Console, REST API, OAuth-клиенты и remote MCP открывают те же ресурсы и проходят те же проверки прав, тарифных ограничений и аудита, что и интерфейс.
Opfield Inference — отдельный контур с собственными gwi_ токенами, провайдерами, учётом использования и правилами доступа к моделям. Включение AI Workspace или MCP само по себе не даёт пользователю доступ ко всем моделям или инфраструктурным действиям.
Границы ответственности и следующий шаг
Заголовок раздела «Границы ответственности и следующий шаг»Opfield управляет ресурсами, которые ему назначены, и делает изменения наблюдаемыми. Сеть, DNS-зоны, репозитории исходного кода, внешние поставщики и хранилища резервных копий остаются в зоне ответственности вашей организации. Перед рабочим запуском пройдите чек-лист готовности и сохраните ссылку на руководство по инцидентам.